Un empleat envia informació confidencial al destinatari equivocat. I ara què?

El problema no és equivocar-se en enviar un correu. És no saber què fer després.

És divendres a la tarda. Un empleat envia per correu electrònic un document amb informació comercial, dades de clients o condicions contractuals. Segons després, descobreix que l'ha enviat a una persona equivocada.

Intenta recuperar el missatge. No sap si el destinatari l'ha obert i dubta si comunicar-ho al seu responsable. Potser ningú no se n'adonarà.

És un error humà habitual, però les seves conseqüències poden anar molt més enllà d'un correu enviat per equivocació.

No tots els errors són iguals

Enviar informació al destinatari equivocat no implica necessàriament una infracció del RGPD ni una obligació de notificar l'incident a l'autoritat de control.

Tot depèn de quina informació s'ha comunicat, qui l'ha rebut, quins riscos genera i quines mesures poden adoptar-se per limitar-ne les conseqüències.

No és el mateix enviar una presentació comercial a un company d'un altre departament que remetre dades salarials, informació mèdica o documentació confidencial d'un client a una persona externa.

A més, no tota informació confidencial conté dades personals. Un incident pot afectar el secret empresarial o obligacions contractuals de confidencialitat sense constituir una violació de seguretat de dades personals.

Els primers minuts són determinants

Quan es detecta l'error, la prioritat no hauria de ser buscar culpables, sinó contenir l'incident i evitar que les seves conseqüències s'agreugin.

Hi ha cinc actuacions especialment importants:

  1. Comunicar immediatament l’incident al responsable intern o al canal establert, sense esperar a saber si el destinatari ha obert el missatge.
  2. Intentar limitar-ne la difusió, utilitzant les opcions tècniques disponibles i contactant, quan sigui adequat, amb el destinatari per sol·licitar-ne la supressió i la no divulgació.
  3. Identificar la informació afectada i determinar si inclou dades personals, informació empresarial confidencial o documentació sotmesa a obligacions específiques de reserva.
  4. Preservar les evidències: missatge original, destinataris, hora d’enviament, actuacions realitzades i respostes rebudes.
  5. Avaluar els riscos i decidir les mesures necessàries, incloses eventuals comunicacions al client, a l’autoritat de control o a les persones afectades, quan legalment correspongui.

La rapidesa és essencial, però també ho és actuar amb criteri. Una resposta precipitada o mal documentada pot dificultar la gestió posterior.

I les famoses 72 hores?

El RGPD estableix que, quan una violació de seguretat de dades personals comporta un risc per als drets i llibertats de les persones, el responsable ha de notificar-la a l’autoritat competent sense dilació indeguda i, si és possible, dins de les 72 hores des que en té constància.

Però no totes les violacions s’han de notificar. Cal fer una avaluació del risc i documentar l’incident, encara que finalment no sigui necessari comunicar-lo.

En els casos de risc alt, també pot ser obligatori informar les persones afectades.

La millor resposta comença abans de l’incident

La majoria d’empreses disposen de mesures de seguretat, però això no significa que els seus professionals sàpiguen com actuar davant d’un error quotidià.

Un protocol senzill, persones formades i un sistema de registre i seguiment poden marcar una diferència decisiva.

A Tecnolawyer ajudem les organitzacions a prevenir i gestionar aquests incidents, combinant criteri jurídic, resposta operativa i preservació d’evidències.

Perquè la qüestió no és si algú pot equivocar-se enviant un correu, sinó si l’empresa està preparada per respondre quan passi.

Com sempre, cuideu les dades i cuideu-vos!
IA a Recursos Humans: dir que la decisió final és humana ja no és suficient

La intel·ligència artificial ja intervé en processos sensibles de Recursos Humans: filtrar currículums, puntuar candidatures, avaluar rendiment o donar suport a decisions laborals. El marc jurídic comença a exigir una resposta concreta: saber quina IA utilitza l'empresa, per a què i amb quin control humà real.

El 5 d'octubre arriba una nova obligació laboral

El Reial decret 723/2026 entra en vigor el 5 d'octubre i incorpora una nova obligació d'informació directa a la persona treballadora. En relacions laborals de més de quatre setmanes, l'empresa haurà d'informar per escrit sobre l'existència de sistemes algorítmics o automatitzats. Si intervenen en condicions de treball, caldrà explicar-ne pautes, criteris i regles de funcionament.

En les noves contractacions, la informació s'haurà de facilitar abans de l'inici de la relació laboral. En els contractes ja vigents, la persona treballadora podrà demanar-la i l'empresa tindrà trenta dies hàbils per respondre, sempre que no disposi ja d'aquesta informació.

L'AEPD avisa: la supervisió humana ha de ser efectiva

Pocs dies després, l'Agència Espanyola de Protecció de Dades va publicar l'advertència AI-00009-2026 sobre una eina per analitzar currículums, puntuar i prioritzar candidatures. No és una sanció ni declara una infracció: és preventiva. Però el criteri és útil per a qualsevol empresa.

L'AEPD exigeix integrar la protecció de dades des del disseny, avaluar riscos, fer una avaluació d'impacte quan pugui existir risc alt i informar clarament candidats i treballadors. I subratlla una idea clau: no n'hi ha prou amb dir que la decisió final la pren una persona. La intervenció humana ha de permetre valorar críticament la puntuació de la IA i decidir sense quedar, de fet, condicionada pel resultat automatitzat.

Les obligacions no comencen ara

El nou Reial decret se suma a obligacions ja vigents. Des de 2021, l'article 64.4.d de l'Estatut dels Treballadors reconeix a la representació legal el dret a conèixer els paràmetres, regles i instruccions dels algoritmes o sistemes d'IA que incideixin en decisions laborals. El RGPD continua exigint base jurídica, transparència, minimització i, quan correspongui, les garanties de l'article 22 sobre decisions automatitzades.

També cal mirar el Reglament europeu d'IA. L'alfabetització en IA ja és exigible i les obligacions generals de transparència de l'article 50 s'apliquen des d'agost de 2026. Ara bé, el Reglament (UE) 2026/1744 ha ajornat fins al 2 de desembre de 2027 les obligacions específiques del capítol III per als sistemes d'alt risc de l'annex III, on s'inclouen molts usos laborals. Aquest ajornament no suspèn el compliance laboral ni el RGPD.

Què hauria de fer ara una pime?

El primer pas no és redactar una clàusula, sinó fer inventari. Cal identificar les eines de RRHH, quines incorporen IA, quines decisions condicionen i quins proveïdors hi intervenen. Després cal revisar la base jurídica i la informació facilitada, documentar la supervisió humana, analitzar riscos i biaixos, conservar evidències i formar les persones usuàries. Externalitzar el software o la selecció no externalitza la responsabilitat de l'empresa.

Un problema transversal de governança digital

Aquest escenari connecta les nostres àrees de protecció de dades laboral, IA i algoritmes en RRHH, Dret Digital laboral i governança i risc digital. La resposta ha de ser jurídica, tecnològica, operativa i probatòria: entendre què fa el sistema, qui decideix, quins controls existeixen i com es pot demostrar.

Per a una pime, la pregunta ja no és si utilitza IA en Recursos Humans. És si podria explicar-ne avui el funcionament davant d'un treballador, la representació laboral, la Inspecció de Treball o l'AEPD.

Com sempre, cuideu les dades i cuideu-vos!
La teva empresa ja utilitza algoritmes per decidir sobre persones. Ara els haurà d’explicar.

La intel·ligència artificial i els algoritmes ja intervenen en decisions empresarials molt quotidianes: seleccionar candidats, organitzar torns, assignar tasques, calcular determinats components salarials, avaluar el rendiment o donar suport a decisions sobre promocions i extincions.

Per a moltes pimes, però, aquestes eines continuen percebent-se com una qüestió principalment tecnològica. La publicació del Reial decret 723/2026, de 9 de setembre, obliga a canviar aquesta perspectiva.

La norma, publicada al BOE el 15 de setembre i que entrarà en vigor el 5 d’octubre de 2026, incorpora una nova obligació de transparència directament davant de les persones treballadores.

1. Què canvia a partir d’octubre?

Les empreses hauran d’informar per escrit sobre l’existència de sistemes algorítmics o automatitzats de presa de decisions.

I quan aquests sistemes s’utilitzin per determinar, fixar o modificar condicions de treball, la informació haurà d’incloure les seves pautes, criteris i regles de funcionament.

La norma esmenta expressament àmbits com la jornada, l’assignació de tasques, els salaris, la progressió professional, el lloc de treball o l’extinció del contracte.

Per a les noves relacions laborals de més de quatre setmanes, aquesta informació s’haurà de facilitar abans de l’inici de la relació laboral. Per a les relacions ja existents quan entri en vigor la norma, la persona treballadora podrà sol·licitar-la i l’empresa disposarà, amb caràcter general, de 30 dies hàbils per proporcionar-la.

2. L’obligació no comença ara

El nou Reial decret no substitueix les obligacions anteriors. Hi afegeix una capa addicional de transparència.

Des de 2021, l’Estatut dels Treballadors reconeix a la representació legal de les persones treballadores el dret a ser informada sobre els paràmetres, regles i instruccions dels algoritmes o sistemes d’intel·ligència artificial que influeixin en decisions sobre condicions de treball, accés o manteniment de l’ocupació, inclosa l’elaboració de perfils.

A això s’hi suma el RGPD quan existeix tractament de dades personals. Requereixen una atenció especial les decisions basades únicament en tractaments automatitzats que produeixin efectes jurídics o afectin significativament una persona, perquè poden activar les garanties específiques de l’article 22.

I el Reglament Europeu d’Intel·ligència Artificial incorpora noves obligacions quan determinades eines utilitzades en selecció, contractació, gestió de persones treballadores, assignació de tasques o avaluació del rendiment tenen la consideració de sistemes d’IA d’alt risc. En aquests casos adquireixen especial importància la supervisió humana, la informació a les persones treballadores i als seus representants i la traçabilitat del sistema.

3. Què suposa realment per a una pime?

El principal problema no serà redactar una clàusula més. Serà saber quines eines estan prenent o donant suport a decisions sobre persones.

Una empresa pot estar utilitzant algoritmes o IA sense haver-ho identificat clarament: un programari de selecció que filtra currículums, una aplicació que proposa torns, una plataforma de productivitat, un mòdul d’avaluació de l’acompliment o una funcionalitat incorporada pel proveïdor mitjançant una actualització.

Per això, el primer pas hauria de ser fer un inventari senzill de les eines utilitzades en RRHH i gestió de persones, identificar quines decisions donen suport, comprovar quines dades utilitzen, conèixer el paper real del proveïdor i determinar quan existeix intervenció humana.

Després caldrà coordinar la documentació laboral amb protecció de dades, Reglament d’IA, relacions laborals i procediments interns de supervisió.

La transparència algorítmica està deixant de ser una qüestió reservada a grans companyies tecnològiques. Per a moltes pimes espanyoles s’està convertint en una obligació ordinària de gestió.

El risc no és únicament utilitzar intel·ligència artificial. També és utilitzar-la sense saber exactament on intervé, què condiciona i com explicar-ho.

Com sempre, cuideu les dades i cuideu-vos!
La teva empresa utilitza IA? A partir d’agost, la transparència deixa de ser una recomanació

La intel·ligència artificial s'ha incorporat amb rapidesa a assistents virtuals, eines de generació de contingut, xatbots i nombrosos processos empresarials. No obstant això, conforme augmenta la seva presència, també ho fa la necessitat que els usuaris sàpiguen quan estan interactuant amb una IA i quan un contingut ha estat generat o modificat mitjançant aquesta tecnologia.

Amb aquest objectiu, el passat 20 de juliol la Comissió Europea va publicar les directrius que desenvolupen les obligacions de transparència previstes en l'article 50 del Reglament d'Intel·ligència Artificial (AI Act/RIA), l'aplicació de la qual comença el 2 d'agost de 2026. Aquestes directrius pretenen facilitar a proveïdors i empreses usuàries la correcta interpretació de les seves noves obligacions.

La transparència pansa a ser un requisit de compliment

Les noves directrius busquen reduir el risc d'engany, manipulació i desinformació en un entorn on cada vegada resulta més difícil distingir el contingut generat per persones del creat per intel·ligència artificial.

Entre altres qüestions, aclareixen quan serà obligatori informar els usuaris que estan interactuant amb un sistema d'IA, quan han d'identificar-se els continguts generats o alterats mitjançant intel·ligència artificial i en quins supòsits serà necessari advertir sobre l'ús de deepfakes, sistemes de reconeixement d'emocions o categorització biomètrica.

En altres paraules, la transparència deixa de ser una bona pràctica per a convertir-se en una obligació legal.

Un impacte molt més ampli del que sembla

Moltes organitzacions consideren que aquestes obligacions afecten únicament els grans desenvolupadors d'IA. No obstant això, la realitat és diferent.

Les obligacions de l'article 50 també aconsegueixen a nombroses empreses que utilitzen eines d'IA en la seva activitat diària: xatbots d'atenció al client, assistents virtuals, generadors de contingut, aplicacions de màrqueting o solucions que incorporen funcionalitats d'intel·ligència artificial dins de productes i serveis.

Per això, no n'hi ha prou amb confiar que el proveïdor tecnològic compleix la normativa. Cada organització ha d'analitzar com utilitza la IA i quines obligacions li corresponen com desplegador (deployer) d'aquests sistemes.

La governança de la IA comença per conèixer què s'utilitza

L'entrada en aplicació d'aquestes obligacions posa de manifest un problema que moltes empreses encara no han abordat: desconeixen quantes eines d'IA utilitzen realment els seus empleats i per a quines finalitats.

Abans d'implantar avisos o polítiques de transparència, resulta imprescindible identificar els sistemes utilitzats, avaluar els riscos associats i definir procediments clars sobre la seva utilització.

Aquest exercici constitueix el primer pas cap a una estratègia sòlida de governança de la intel·ligència artificial.

Una oportunitat per a generar confiança

Més enllà del compliment normatiu, la transparència representa una oportunitat per a reforçar la confiança de clients, empleats i socis comercials.

Les organitzacions que integrin des d'ara polítiques d'ús responsable de la IA, revisin els seus processos i adaptin les seves eines a les noves exigències reguladores estaran més ben preparades per a afrontar un entorn on la innovació i el compliment hauran d'avançar de la mà.

Perquè el repte de veritat ja no consisteix únicament a incorporar intel·ligència artificial, sinó a demostrar que s'utilitza de manera transparent, responsable i conforme a la normativa aplicable.

Com sempre, cuideu les dades i cuideu-vos!
Les ulleres intel·ligents ja són aquí. Ara el desafiament real és protegir la privacitat

Les ulleres intel·ligents han deixat de ser un concepte futurista per a convertir-se en una realitat comercial. Dispositius com les Meta Ray-Ban ja permeten prendre fotografies, gravar vídeo, respondre preguntes mitjançant intel·ligència artificial o interpretar el que l'usuari està veient en temps real.

Precisament aquesta combinació de càmeres, micròfons i IA ha convertit a aquesta mena de dispositius en un dels exemples més representatius del desafiament que afronta actualment la indústria tecnològica: com oferir experiències cada vegada més intel·ligents sense comprometre la privacitat dels qui les utilitzen… i dels qui els envolten?

Un dispositiu que va despertar dubtes des del primer dia

Des del seu llançament, les Meta Ray-Ban han generat un intens debat sobre privacitat.

A diferència d'un telèfon mòbil, unes ulleres intel·ligents permeten capturar imatges i vídeo de forma molt més discreta, mantenint una conversa o caminant per un espai públic sense que resulti evident que existeix una càmera  en funcionament.

L'arribada de noves funcions basades en IA, capaces d'interpretar escenes, recordar informació de l'entorn o interactuar amb l'usuari en funció del que està veient, ha incrementat encara més aquestes preocupacions.

La qüestió ja no consisteix únicament en qui utilitza les ulleres, sinó també en què passa amb la informació de totes les persones que apareixen, parlen o simplement es troben prop del dispositiu.

La resposta de Meta: la privacitat també ha de formar part del disseny

En aquest context, Meta ha anunciat una actualització destinada a reforçar una de les principals garanties de privacitat del dispositiu.

Les ulleres deixaran de permetre la gravació si detecten que l'indicador lluminós que avisa que la càmera està activa ha estat manipulat, cobert o inutilitzat.

Encara que pugui semblar una modificació menor, el missatge és rellevant: les mesures de privacitat ja no poden dependre únicament del comportament responsable de l'usuari, sinó que han d'incorporar-se al propi disseny de la tecnologia.

Aquest enfocament respon al principi de privacy by design, cada vegada més present tant en la regulació com en les expectatives de consumidors i autoritats.

Molt més que un debat sobre unes ulleres

La polèmica de les Meta Ray-Ban transcendeix al propi dispositiu.

Cada vegada més eines d'intel·ligència artificial incorporen càmeres, micròfons, sensors o sistemes capaços d'interpretar l'entorn en temps real. Això obliga les organitzacions a plantejar-se noves preguntes sobre privacitat, protecció de dades, transparència i ús responsable de la tecnologia.

No es tracta únicament de complir amb la normativa, sinó de gestionar adequadament els riscos associats a solucions que processen quantitats creixents d'informació personal.

La confiança serà el factor diferencial real

La intel·ligència artificial continuarà integrant-se en dispositius d'ús quotidià. No obstant això, l'èxit d'aquestes tecnologies no dependrà exclusivament de les seves capacitats tècniques.

Les empreses que desenvolupin o incorporin solucions basades en IA hauran de demostrar que compten amb mecanismes sòlids de governança, protecció de dades i gestió del risc. Avaluacions d'impacte, polítiques internes, controls tècnics i privacitat des del disseny seran elements cada vegada més rellevants per a generar confiança i complir amb un entorn regulador en constant evolució.

Perquè la pròxima revolució de la intel·ligència artificial no consistirà únicament a crear dispositius més intel·ligents, sinó a aconseguir que usuaris, empreses i reguladors confiïn en ells.

Com sempre, cuideu les dades i cuideu-vos!
Deepfakes, veu i imatge: el nou risc reputacional que també amenaça a les pimes 

La intel·ligència artificial generativa ha canviat la manera de crear campanyes: avui una empresa pot llançar anuncis amb avatars, veus clonades, testimoniatges sintètics, imatges retocades o vídeos hiperrealistes. Però aquesta facilitat també obre una nova zona de risc: usar la imatge, la veu o la identitat d'una persona sense consentiment clar, sense control contractual o sense revisió prèvia.

Per a una pime, el problema no és només una possible reclamació legal. És la pèrdua de confiança. Una campanya percebuda com a enganyosa, invasiva o poc transparent pot danyar la reputació digital de la marca en qüestió d'hores.

La reforma del dret a l'honor posa el focus en la IA

El debat ja està en l'agenda legislativa. El Govern ja ha remès al Congrés la reforma de la Llei orgànica de protecció civil del dret a l'honor, la intimitat i la pròpia imatge, amb l'objectiu d'adaptar-la a fenòmens com els deepfakes, l'explotació no autoritzada de veu o imatge mitjançant IA i determinats continguts de «true crime».

El Ministeri de Justícia ja havia avançat que la nova regulació considera il·legítim usar la veu o la imatge d'una persona sense autorització amb finalitats publicitaris o comercials mitjançant IA o tecnologies similars. També recorda que compartir imatges en xarxes socials no significa que tercers puguin reutilitzar-les lliurement en altres canals.

La idea de fons és clara: retornar a les persones el control sobre la seva imatge, la seva veu i la seva identitat digital.

Agències i marques: una responsabilitat compartida

Llas agències i professionals del màrqueting ja no solament creen campanyes, sinó actius digitals: vídeos, copies, automatitzacions, avatars, peces amb IA, testimoniatges, creativitats dinàmiques i continguts sintètics.

Això exigeix una nova responsabilitat. No n'hi ha prou que una campanya sigui creativa o viral. Ha de poder demostrar qui va autoritzar l'ús d'una imatge, quin abast tenia aquest consentiment, quines eines es van utilitzar, qui va revisar el contingut i quines garanties contractuals existeixen entre client, agència, proveïdors i col·laboradors.

En altres paraules: impacte, sí. Però amb consentiment, traçabilitat i seguretat jurídica.

Què haurien de revisar les pimes abans de llançar campanyes amb IA

Abans de publicar una campanya que usi imatge, veu, vídeos, avatars o continguts generats amb IA, convé revisar almenys quatre punts: consentiment específic per a l'ús previst, contractes amb agències i proveïdors, identificació de continguts sintètics quan escaigui i conservació d'evidències sobre aprovacions, versions i fonts utilitzades.

També és recomanable comptar amb un protocol intern d'ús d'IA generativa i un pla de resposta davant incidents reputacionals: retirada de continguts, comunicació de crisi, preservació de prova digital i accions legals si fos necessari.

La creativitat necessita control

La IA ofereix enormes oportunitats per al màrqueting de les pimes, però improvisar pot sortir car. La reputació digital es protegeix abans de publicar, no quan la crisi ja està circulant.

A Tecnolawyer ajudem les empreses a utilitzar IA en màrqueting sense improvisar: amb contractes, consentiment, traçabilitat i evidència.

Com sempre, cuideu les dades i cuideu-vos!
Del reclutament als ascensos: com la IA està transformant la gestió del talent

Com ja sabeu, la intel·ligència artificial ha deixat de ser una eina reservada per a àrees tecnològiques. Avui participa activament en processos relacionats amb l'avaluació de l'acompliment, la promoció professional, la compensació econòmica i fins i tot determinades decisions de gestió de persones.

El que va començar com una eina de suport per a automatitzar tasques administratives està evolucionant cap a sistemes capaços d'analitzar grans volums d'informació i generar recomanacions que influeixen directament en la trajectòria professional dels empleats.

Aquesta transformació ofereix importants oportunitats per a les organitzacions, però també planteja desafiaments jurídics, ètics i de compliment que no poden passar-se per alt.

La IA entra en el cor de la gestió del talent

Cada vegada és més habitual que les empreses utilitzin algorismes per a identificar candidats amb potencial de promoció, analitzar mètriques de productivitat, detectar necessitats formatives o donar suport a processos d'avaluació de l'acompliment.

La promesa és atractiva: decisions més àgils, basades en dades i aparentment més objectives.

No obstant això, quan un sistema automatitzat influeix en qüestions tan sensibles com una promoció, una revisió salarial o una mesura disciplinària, l'impacte sobre les persones pot ser significatiu.

Per això, el veritable desafiament ja no consisteix a incorporar intel·ligència artificial, sinó a garantir que la seva utilització sigui transparent, explicable i compatible amb els drets dels treballadors.

El risc de confiar cegament en els algorismes

La intel·ligència artificial aprèn a partir de les dades disponibles. Si aquestes dades contenen biaixos històrics, errors o patrons discriminatoris, el sistema pot reproduir-los o, fins i tot, amplificar-los.

Un model dissenyat per a identificar perfils d'alt rendiment podria afavorir determinats comportaments o trajectòries professionals sense que l'organització sigui plenament conscient d'això.

A més, moltes eines utilitzen models complexos la lògica interna dels quals resulta difícil d'interpretar, la qual cosa complica justificar determinades decisions davant empleats, representants dels treballadors o autoritats supervisores.

La falta de transparència s'està convertint en un dels principals riscos associats a l'ús d'IA en recursos humans.

Governança, compliment i supervisió humana

La regulació internacional està avançant cap a un model en el qual determinades aplicacions d'IA relacionades amb l'ocupació seran considerades d'alt risc.

En conseqüència, les organitzacions hauran de demostrar que compten amb mecanismes adequats de supervisió, control i gestió de riscos.

Això implica, entre altres qüestions:

  • Avaluar prèviament l'impacte de les eines utilitzades.
  • Garantir la qualitat de les dades emprades.
  • Mantenir supervisió humana efectiva sobre les decisions rellevants.
  • Documentar els criteris utilitzats pels sistemes.
  • Implementar mesures per a detectar i corregir possibles biaixos.

L'automatització pot millorar l'eficiència, però no elimina la responsabilitat de l'empresa sobre les decisions adoptades.

Una oportunitat per a construir confiança

La intel·ligència artificial té el potencial de millorar significativament la gestió del talent, sempre que s'utilitzi dins d'un marc adequat de governança.

Les organitzacions que integrin des del principi criteris de compliment, protecció de dades, transparència i supervisió humana estaran més ben preparades per a aprofitar els beneficis d'aquestes tecnologies sense comprometre la confiança dels seus empleats.

En un entorn cada vegada més regulat, l'avantatge competitiu no vindrà únicament d'adoptar intel·ligència artificial, sinó de demostrar que s'utilitza de manera responsable, ètica i alineada amb els drets de les persones.

Com sempre, cuideu les dades i cuideu-vos!
D’usuaris anònims a usuaris identificats: com està canviant la relació amb la IA

Sembla que la intel·ligència artificial està entrant en una nova etapa. Ja no es tracta únicament de què poden fer els models, sinó de quina informació hauran de proporcionar els usuaris per a accedir a ells.

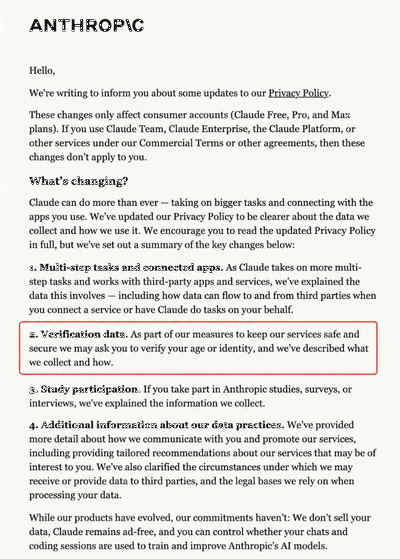
Recentment, Anthropic ha anunciat canvis en les condicions d'ús de Claude que permetran sol·licitar processos de verificació d'identitat i edat a determinats usuaris. Entre les dades que podrien utilitzar-se per a aquestes verificacions, es troben documents oficials d'identitat i informació biomètrica obtinguda a partir d'imatges o vídeos facials. Aquests canvis entren en vigor a partir del 8 de juliol de 2026.

Més enllà del cas concret, la decisió reflecteix una tendència que probablement veurem cada vegada amb major freqüència en el sector tecnològic: el pas de plataformes obertes i relativament anònimes a entorns en què la identificació de l'usuari serà un requisit habitual.

Més seguretat, però també més responsabilitat

Les companyies d'IA s'enfronten a una pressió creixent per a prevenir fraus, evitar usos indeguts de les seves eines i complir amb noves exigències reguladores.

Des d'aquesta perspectiva, la verificació d'identitat pot resultar una mesura raonable. No obstant això, també suposa la recopilació d'informació especialment sensible que incrementa les obligacions de privacitat, seguretat i compliment.

La pregunta ja no és únicament com desenvolupar sistemes d'IA més potents, sinó com gestionar de manera responsable les dades necessàries per a operar aquests sistemes.

Quan la biometria entra en joc

La utilització de reconeixement facial o mecanismes similars introdueix un nivell de complexitat jurídica significativament major.

Les dades biomètriques es troben entre les categories d'informació més sensibles des de la perspectiva de la protecció de dades. El seu tractament exigeix analitzar qüestions com la proporcionalitat, la minimització de dades, la transparència i la seguretat de la informació.

A més, qualsevol incident relacionat amb aquesta mena de dades pot generar un impacte reputacional considerable per a les organitzacions implicades.

El que les empreses haurien d'aprendre d'aquest cas

Encara que la notícia afecta directament a una plataforma d'IA, les implicacions van molt més allà.

Moltes organitzacions ja estan incorporant eines d'intel·ligència artificial en les seves operacions diàries sense haver avaluat adequadament quines dades recopilen aquests sistemes, quins proveïdors intervenen o quines obligacions reguladores poden sorgir.

Per això, cada vegada resulta més important comptar amb una estratègia de governança d'IA que inclogui:

  • Avaluació de riscos.
  • Protecció de dades des del disseny.
  • Gestió de proveïdors tecnològics.
  • Polítiques internes d'ús d'IA.
  • Compliment normatiu i auditories periòdiques.

La confiança serà el veritable avantatge competitiu

La intel·ligència artificial continuarà evolucionant i els mecanismes d'identificació probablement es tornaran més habituals. No obstant això, les organitzacions que generin més confiança no seran necessàriament les que utilitzin més IA, sinó aquelles capaces de demostrar que gestionen correctament les dades dels seus usuaris.

En aquest escenari, la governança d'IA, la protecció de dades i el compliment normatiu deixen de ser qüestions exclusivament jurídiques per a convertir-se en elements estratègics de negoci. I precisament aquí és on les empreses necessitaran cada vegada més acompanyament especialitzat per a innovar sense comprometre la confiança de clients, empleats i socis comercials.

Com sempre, cuideu les dades i cuideu-vos!
Les dades estan en xarxes socials? Això no autoritza la teva empresa a utilitzar-los

Les ressenyes online s'han convertit en un element clau per a la reputació de qualsevol negoci. No obstant això, quan una empresa respon impulsivament a una crítica negativa, el problema pot deixar de ser reputacional per a convertir-se en una qüestió de compliment normatiu.

Una recent resolució de l'Agència Espanyola de Protecció de Dades (AEPD) torna a posar sobre la taula una qüestió que moltes organitzacions continuen ignorant: la protecció de dades també aplica en les respostes a comentaris, ressenyes i publicacions realitzades en internet.

Quan gestionar una crítica es converteix en un problema legal

El cas analitzat per l'AEPD té el seu origen en vàries ressenyes negatives publicades per clients en el perfil de Google d'un establiment. Com a resposta, l'empresa va decidir publicar diversa informació personal dels qui havien realitzat els comentaris, incloent-hi dades identificatives i referències a aspectes de la seva vida privada.

L'actuació va acabar derivant en una sanció econòmica i en l'obligació d'eliminar els continguts publicats.

Més enllà dels detalls concrets del cas, la resolució resulta especialment rellevant perquè aborda una pràctica relativament freqüent: utilitzar informació obtinguda en xarxes socials per a respondre públicament a clients o usuaris.

Que una dada sigui pública no significa que pugui reutilitzar-se lliurement

Un dels arguments plantejats per l'empresa era que part de la informació publicada podia trobar-se en perfils de xarxes socials.

L'AEPD rebutja expressament aquesta interpretació i recorda que la mera disponibilitat d'una dada en internet no autoritza tercers a recopilar-lo, reutilitzar-ho o difondre-ho lliurement.

Des de la perspectiva del RGPD, accedir a informació personal, recopilar-la i tornar a publicar-la constitueix un tractament de dades personals que requereix una base jurídica vàlida.

En altres paraules: que un usuari comparteixi determinada informació en una xarxa social no converteix aquestes dades en un recurs de lliure utilització per a empreses, empleats o tercers.

El risc augmenta quan intervenen dades especialment sensibles

La resolució adquireix una dimensió encara més rellevant perquè part de la informació divulgada feia referència a aspectes relacionats amb l'orientació sexual d'una de les persones afectades.

Aquest tipus d'informació forma part de les categories especials de dades contemplades pel RGPD, el tractament del qual està subjecte a un nivell de protecció reforçat i únicament pot realitzar-se en circumstàncies molt concretes.

La publicació d'aquesta mena d'informació en un entorn obert i accessible per a qualsevol usuari suposa un risc significatiu per als drets i llibertats de les persones afectades i pot donar lloc a conseqüències reguladores especialment severes.

La gestió de la reputació digital requereix protocols

Les organitzacions solen invertir recursos en màrqueting digital, gestió de xarxes socials i atenció al client online. No obstant això, no sempre existeixen procediments clars sobre quina informació pot utilitzar-se en respondre públicament a usuaris.

La realitat és que una resposta impulsiva d'un empleat, un community manager o fins i tot de la direcció de l'empresa pot generar riscos legals, reputacionals i econòmics molt superiors a l'impacte d'una ressenya negativa.

Per això, resulta recomanable que les companyies integrin la protecció de dades dins de les seves polítiques de comunicació digital, formant als seus equips i establint controls específics per a la gestió de comentaris, reclamacions i conflictes en entorns en línia.

Protecció de dades i reputació: dues cares de la mateixa moneda

En un context en el qual l'activitat empresarial es desenvolupa cada vegada més en plataformes digitals, la reputació corporativa i el compliment normatiu estan estretament connectats.

La gestió adequada de dades personals, el disseny de protocols de resposta i la formació en privacitat són elements essencials per a evitar que una crisi reputacional puntual acabi convertint-se en un procediment sancionador.

Perquè en matèria de protecció de dades, respondre a una crítica pot ser legítim; exposar públicament informació personal de qui la realitza, no.

Com sempre, cuideu les dades i cuideu-vos!
Per llegir la resolució, feu clic aquí.

Revisió Texts legals web