Un empleado envía información confidencial al destinatario equivocado. ¿Y ahora qué?

El problema no es equivocarse al enviar un correo. Es no saber qué hacer después.

Es viernes por la tarde. Un empleado envía por correo electrónico un documento con información comercial, datos de clientes o condiciones contractuales. Segundos después, descubre que le ha enviado a una persona equivocada.

Trate de recuperar el mensaje. No sabe si el destinatario le ha abierto y duda si comunicarlo a su responsable. Quizás nadie se dará cuenta.

Es un error humano habitual, pero sus consecuencias pueden ir mucho más allá de un correo enviado por equivocación.

No todos los errores son iguales

Enviar información al destinatario equivocado no implica necesariamente una infracción del RGPD ni una obligación de notificar el incidente a la autoridad de control.

Todo depende de qué información se ha comunicado, quién la ha recibido, qué riesgos genera y qué medidas pueden adoptarse para limitar sus consecuencias.

No es lo mismo enviar una presentación comercial a un compañero de otro departamento que remitir datos salariales, información médica o documentación confidencial de un cliente a una persona externa.

Además, no toda información confidencial contiene sus datos personales. Un incidente puede afectar al secreto empresarial u obligaciones contractuales de confidencialidad sin constituir una violación de seguridad de datos personales.

Los primeros minutos son determinantes

Cuando se detecta el error, la prioridad no debería ser buscar culpables, sino contener el incidente y evitar que sus consecuencias se agraven.

Hay cinco actuaciones especialmente importantes:

  1. Comunicar inmediatamente el incidente al responsable interno o canal establecido, sin esperar a saber si el destinatario ha abierto el mensaje.
  2. Intentar limitar su difusión , utilizando las opciones técnicas disponibles y contactando, cuando sea adecuado, con el destinatario para solicitar su supresión y no divulgación.
  3. Identificar la información afectada y determinar si incluye datos personales, información empresarial confidencial o documentación sometida a obligaciones específicas de reserva.
  4. Preservar las evidencias: mensaje original, destinatarios, hora de envío, actuaciones realizadas y respuestas recibidas.
  5. Evaluar los riesgos y decidir las medidas necesarias , incluidas eventuales comunicaciones al cliente, a la autoridad de control oa las personas afectadas, cuando legalmente corresponda.

Lo rápido es esencial, pero también lo es actuar con criterio. Una respuesta precipitada o mal documentada puede dificultar su posterior gestión.

¿Y las famosas 72 horas?

El RGPD establece que, cuando una violación de seguridad de datos personales comporta un riesgo para los derechos y libertades de las personas, el responsable debe notificarla a la autoridad competente sin dilación indebida y, a ser posible, dentro de las 72 horas desde que tiene constancia de ello .

Pero no todas las violaciones deben notificarse. Es necesario realizar una evaluación del riesgo y documentar el incidente, aunque finalmente no sea necesario comunicarlo.

En los casos de riesgo alto, también puede ser obligatorio informar a las personas afectadas.

La mejor respuesta comienza antes del incidente

La mayoría de empresas disponen de medidas de seguridad, pero esto no significa que sus profesionales sepan cómo actuar ante un error cotidiano.

Un protocolo sencillo, personas formadas y un sistema de registro y seguimiento pueden marcar una diferencia decisiva.

En Tecnolawyer ayudamos a las organizaciones a prevenir y gestionar estos incidentes, combinando criterio jurídico, respuesta operativa y preservación de evidencias.

Porque la cuestión no es si alguien puede equivocarse enviando un correo, sino si la empresa está preparada para responder cuando ocurra.

Como siempre, ¡cuidad los datos y cuidaos!
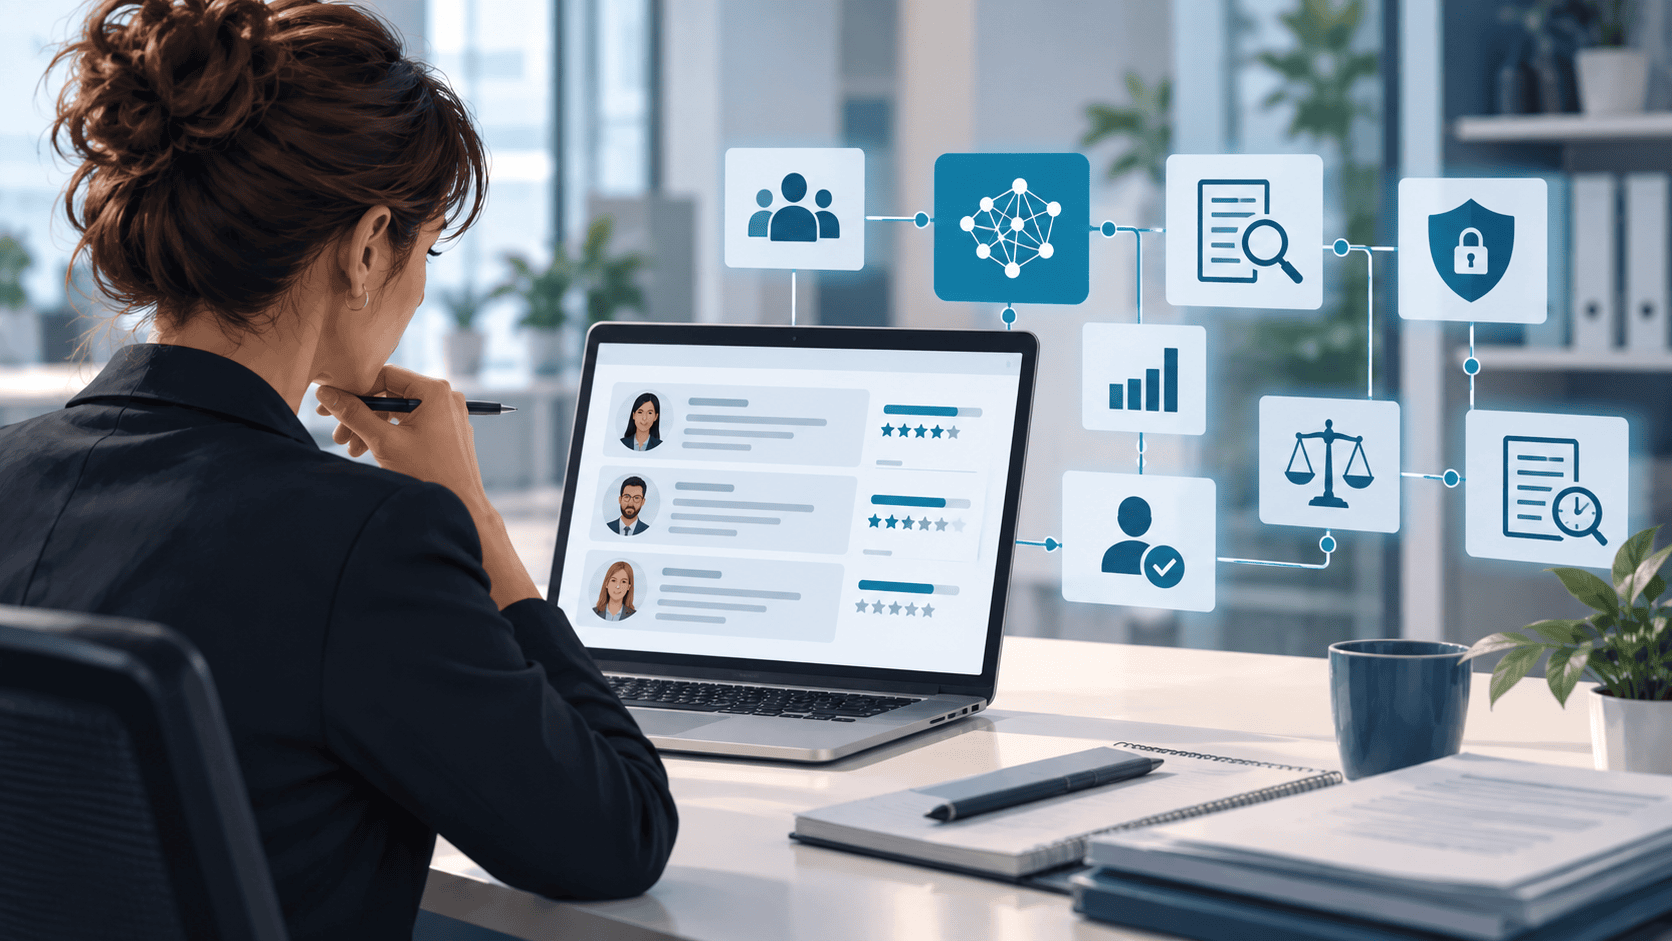
IA a Recursos Humanos: decir que la decisión final es humana ya no es suficiente

La inteligencia artificial ya interviene en procesos sensibles de Recursos Humanos: filtrar currículums, puntuar candidaturas, evaluar rendimiento o apoyar decisiones laborales. El marco jurídico comienza a exigir una respuesta concreta: saber qué IA utiliza la empresa, para qué y con qué control humano real.

El 5 de octubre llega una nueva obligación laboral

El Real Decreto 723/2026 entra en vigor el 5 de octubre e incorpora una nueva obligación de información directa a la persona trabajadora . En relaciones laborales de más de cuatro semanas, la empresa deberá informar por escrito sobre la existencia de sistemas algorítmicos o automatizados. Si intervienen en condiciones de trabajo, será necesario explicar pautas, criterios y reglas de funcionamiento.

En las nuevas contrataciones, la información deberá facilitarse antes del inicio de la relación laboral. En los contratos ya vigentes, la persona trabajadora podrá pedirla y la empresa tendrá treinta días hábiles por responder, siempre que no disponga ya de esta información.

La AEPD avisa: la supervisión humana debe ser efectiva

Pocos días después, la Agencia Española de Protección de Datos publicó la advertencia AI-00009-2026 sobre una herramienta para analizar currículums, puntuar y priorizar candidaturas. No es una sanción ni declara una infracción: es preventiva. Pero el criterio resulta útil para cualquier empresa.

La AEPD exige integrar la protección de datos desde el diseño, evaluar riesgos, realizar una evaluación de impacto cuando pueda existir riesgo alto e informar claramente a candidatos y trabajadores. Y subraya una idea clave: no basta con decir que la decisión final la toma una persona. La intervención humana debe permitir valorar críticamente la puntuación de la IA y decidir sin quedar, de hecho, condicionada por el resultado automatizado.

Las obligaciones no comienzan ahora

El nuevo real decreto se suma a obligaciones ya vigentes. Desde 2021, el artículo 64.4.d del Estatuto de los Trabajadores reconoce a la representación legal el derecho a conocer los parámetros, reglas e instrucciones de los algoritmos o sistemas de IA que incidan en decisiones laborales. El RGPD sigue exigiendo base jurídica, transparencia, minimización y, cuando corresponda, las garantías del artículo 22 sobre decisiones automatizadas.

También es necesario mirar el Reglamento europeo de IA. La alfabetización en IA ya es exigible y las obligaciones generales de transparencia del artículo 50 se aplican desde agosto de 2026. Ahora bien, el Reglamento (UE) 2026/1744 ha aplazado hasta el 2 de diciembre de 2027 las obligaciones específicas del capítulo III para muchos sistemas de alto riesgo del anexo. Este aplazamiento no suspende el compliance laboral ni el RGPD.

¿Qué debería hacer ahora una pyme?

El primer paso no es redactar una cláusula, sino hacer inventario . Es necesario identificar las herramientas de RRHH, cuáles incorporan IA, qué decisiones condicionan y qué proveedores intervienen. Después es necesario revisar la base jurídica y la información facilitada, documentar la supervisión humana, analizar riesgos y sesgos, conservar evidencias y formar a las personas usuarias. Externalizar el software o selección no externaliza la responsabilidad de la empresa.

Un problema transversal de gobernanza digital

Este escenario conecta nuestras áreas de protección de datos laboral, IA y algoritmos en RRHH, Derecho Digital laboral y gobernanza y riesgo digital. La respuesta debe ser jurídica, tecnológica, operativa y probatoria : entender qué hace el sistema, quién decide, qué controles existen y cómo se puede demostrar.

Para una pyme, la pregunta ya no es si utiliza IA en Recursos Humanos. Es si podría explicar hoy su funcionamiento ante un trabajador, la representación laboral, la Inspección de Trabajo o la AEPD.

Como siempre, ¡cuidad los datos y cuidaos!
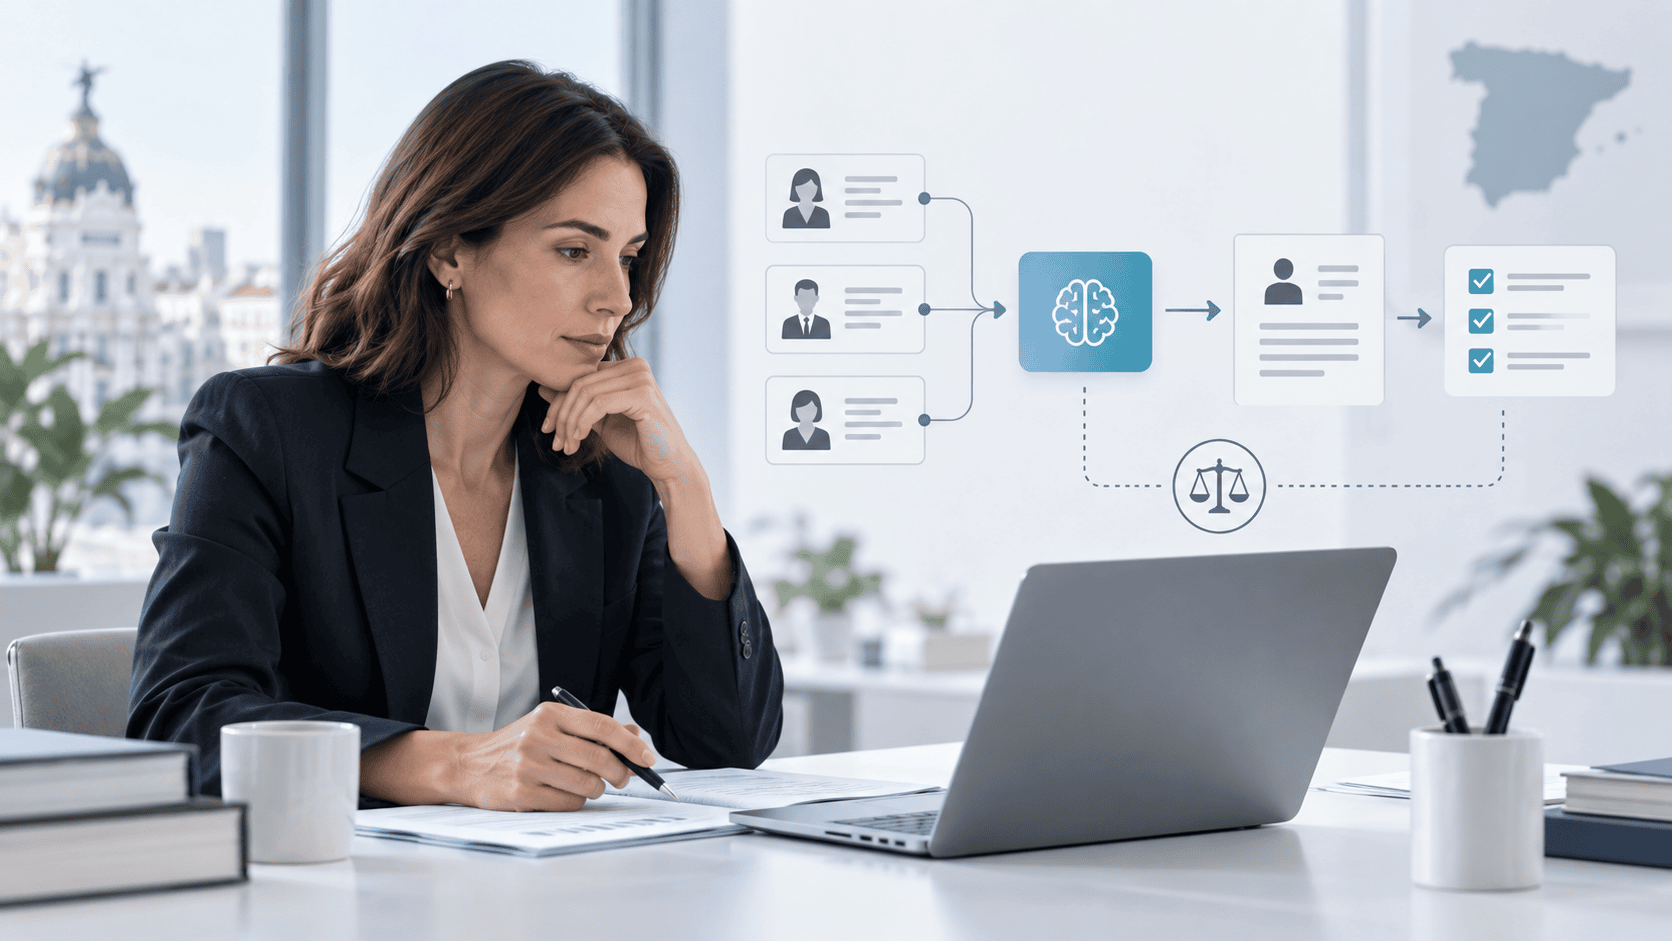
Tu empresa utiliza algoritmos para decidir sobre personas. Ahora tendrá que explicarlos.

La inteligencia artificial y los algoritmos intervienen ya en decisiones empresariales muy cotidianas: seleccionar candidatos, organizar turnos, asignar tareas, calcular determinados componentes salariales, evaluar el rendimiento o apoyar decisiones sobre promociones y extinciones.

Sin embargo, para muchas pymes estas herramientas siguen percibiéndose como una cuestión principalmente tecnológica. La publicación del Real decreto 723/2026, de 9 de septiembre, obliga a cambiar esta perspectiva.

La norma, publicada en el BOE el 15 de septiembre y que entrará en vigor el 5 de octubre de 2026 , incorpora una nueva obligación de transparencia directamente ante las personas trabajadoras.

1. ¿Qué cambia a partir de octubre?

Las empresas tendrán que informar por escrito sobre la existencia de sistemas algorítmicos o automatizados de toma de decisiones.

Y cuando estos sistemas se utilicen para determinar, fijar o modificar condiciones de trabajo, la información deberá incluir sus pautas, criterios y reglas de funcionamiento.

La norma menciona expresamente a ámbitos como la jornada, la asignación de tareas, los salarios, la progresión profesional, el puesto de trabajo o la extinción del contrato.

Para las nuevas relaciones laborales de más de cuatro semanas, esta información deberá facilitarse antes del inicio de la relación laboral. Para las relaciones ya existentes cuando entre en vigor la norma, la persona trabajadora podrá solicitarla y la empresa dispondrá, a todos los efectos, de 30 días hábiles para proporcionarla.

2. La obligación no comienza ahora

El nuevo real decreto no sustituye a las obligaciones anteriores. Añade una capa adicional de transparencia.

Desde 2021, el Estatuto de los Trabajadores reconoce a la representación legal de las personas trabajadoras el derecho a ser informada sobre los parámetros, reglas e instrucciones de los algoritmos o sistemas de inteligencia artificial que influyan en decisiones sobre condiciones de trabajo, acceso o mantenimiento del empleo, incluida la elaboración de perfiles.

A esto se suma el RGPD cuando existe tratamiento de datos personales. Requieren especial atención las decisiones basadas únicamente en tratamientos automatizados que produzcan efectos jurídicos o afecten significativamente a una persona, porque pueden activar las garantías específicas del artículo 22.

Y el Reglamento Europeo de Inteligencia Artificial incorpora nuevas obligaciones cuando determinadas herramientas utilizadas en selección, contratación, gestión de personas trabajadoras, asignación de tareas o evaluación del rendimiento tienen la consideración de sistemas de IA de alto riesgo. En estos casos adquieren especial importancia la supervisión humana, la información a las personas trabajadoras ya sus representantes y la trazabilidad del sistema.

3. ¿Qué supone realmente para una pyme?

El mayor problema no será redactar una cláusula más. Será saber qué herramientas están tomando o apoyando decisiones sobre personas.

Una empresa puede estar utilizando algoritmos o IA sin haberlo identificado claramente: un software de selección que filtra currículums, una aplicación que propone turnos, una plataforma de productividad, un módulo de evaluación del desempeño o una funcionalidad incorporada por el proveedor mediante una actualización.

Por ello, el primer paso debería ser realizar un inventario sencillo de las herramientas utilizadas en RRHH y gestión de personas, identificar qué decisiones apoyan, comprobar qué datos utilizan, conocer el papel real del proveedor y determinar cuándo existe intervención humana.

Después será necesario coordinar la documentación laboral con protección de datos, Reglamento de IA, relaciones laborales y procedimientos internos de supervisión.

La transparencia algorítmica está dejando de ser una cuestión reservada a grandes compañías tecnológicas. Para muchas pymes españolas se está convirtiendo en obligación ordinaria de gestión.

El riesgo no es sólo utilizar inteligencia artificial. También es utilizarla sin saber exactamente dónde interviene, qué condiciona y cómo explicarlo.

Como siempre, ¡cuidad los datos y cuidaos!
¿Tu empresa utiliza IA? A partir de agosto, la transparencia deja de ser una recomendación

La inteligencia artificial se ha incorporado con rapidez a asistentes virtuales, herramientas de generación de contenido, chatbots y numerosos procesos empresariales. Sin embargo, conforme aumenta su presencia, también lo hace la necesidad de que los usuarios sepan cuándo están interactuando con una IA y cuándo un contenido ha sido generado o modificado mediante esta tecnología.

Con este objetivo, el pasado 20 de julio la Comisión Europea publicó las directrices que desarrollan las obligaciones de transparencia previstas en el artículo 50 del Reglamento de Inteligencia Artificial ( AI Act /RIA), cuya aplicación comienza el 2 de agosto de 2026 . Estas directrices pretenden facilitar a proveedores y empresas usuarias la correcta interpretación de sus nuevas obligaciones.

La transparencia pasa a ser un requisito de cumplimiento

Las nuevas directrices buscan reducir el riesgo de engaño, manipulación y desinformación en un entorno en el que cada vez resulta más difícil distinguir el contenido generado por personas del creado por inteligencia artificial.

Entre otras cuestiones, aclaran cuándo será obligatorio informar a los usuarios que están interactuando con un sistema de IA, cuándo deben identificarse los contenidos generados o alterados mediante inteligencia artificial y en qué supuestos será necesario advertir sobre el uso de deepfakes , sistemas de reconocimiento de emociones o categorización biométrica.

En otras palabras, la transparencia deja de ser una buena práctica para convertirse en obligación legal.

Un impacto mucho más amplio de lo que parece

Muchas organizaciones consideran que estas obligaciones afectan únicamente a los grandes desarrolladores de IA. Sin embargo, la realidad es diferente.

Las obligaciones del artículo 50 también alcanzan a numerosas empresas que utilizan herramientas de IA en su actividad diaria: chatbots de atención al cliente , asistentes virtuales , generadores de contenido , aplicaciones de marketing o soluciones que incorporan funcionalidades de inteligencia artificial dentro de productos y servicios.

Por eso, no basta con confiar en que el proveedor tecnológico cumple la normativa . Cada organización debe analizar cómo utiliza la IA y qué obligaciones le corresponden como desplegador ( deployer ) de estos sistemas.

La gobernanza de la IA comienza por conocer qué se utiliza

La entrada en aplicación de estas obligaciones pone de manifiesto un problema que muchas empresas todavía no han abordado: desconocen cuántas herramientas de IA utilizan realmente sus empleados y para qué fines.

Antes de implantar avisos o políticas de transparencia resulta imprescindible identificar los sistemas utilizados, evaluar los riesgos asociados y definir procedimientos claros sobre su utilización.

Este ejercicio constituye el primer paso hacia una estrategia sólida de gobernanza de la inteligencia artificial.

Una oportunidad para generar confianza

Más allá del cumplimiento normativo, la transparencia supone una oportunidad para reforzar la confianza de clientes, empleados y socios comerciales.

Las organizaciones que integren en adelante políticas de uso responsable de la IA, revisen sus procesos y adapten sus herramientas a las nuevas exigencias reguladoras estarán mejor preparadas para afrontar un entorno donde la innovación y el cumplimiento tendrán que avanzar de la mano.

Porque el reto de verdad ya no consiste únicamente en incorporar inteligencia artificial , sino en demostrar que se utiliza de forma transparente, responsable y conforme a la normativa aplicable.

Como siempre, ¡cuidad los datos y cuidaos!
Las gafas inteligentes ya están aquí. Ahora el desafío real es proteger la privacidad

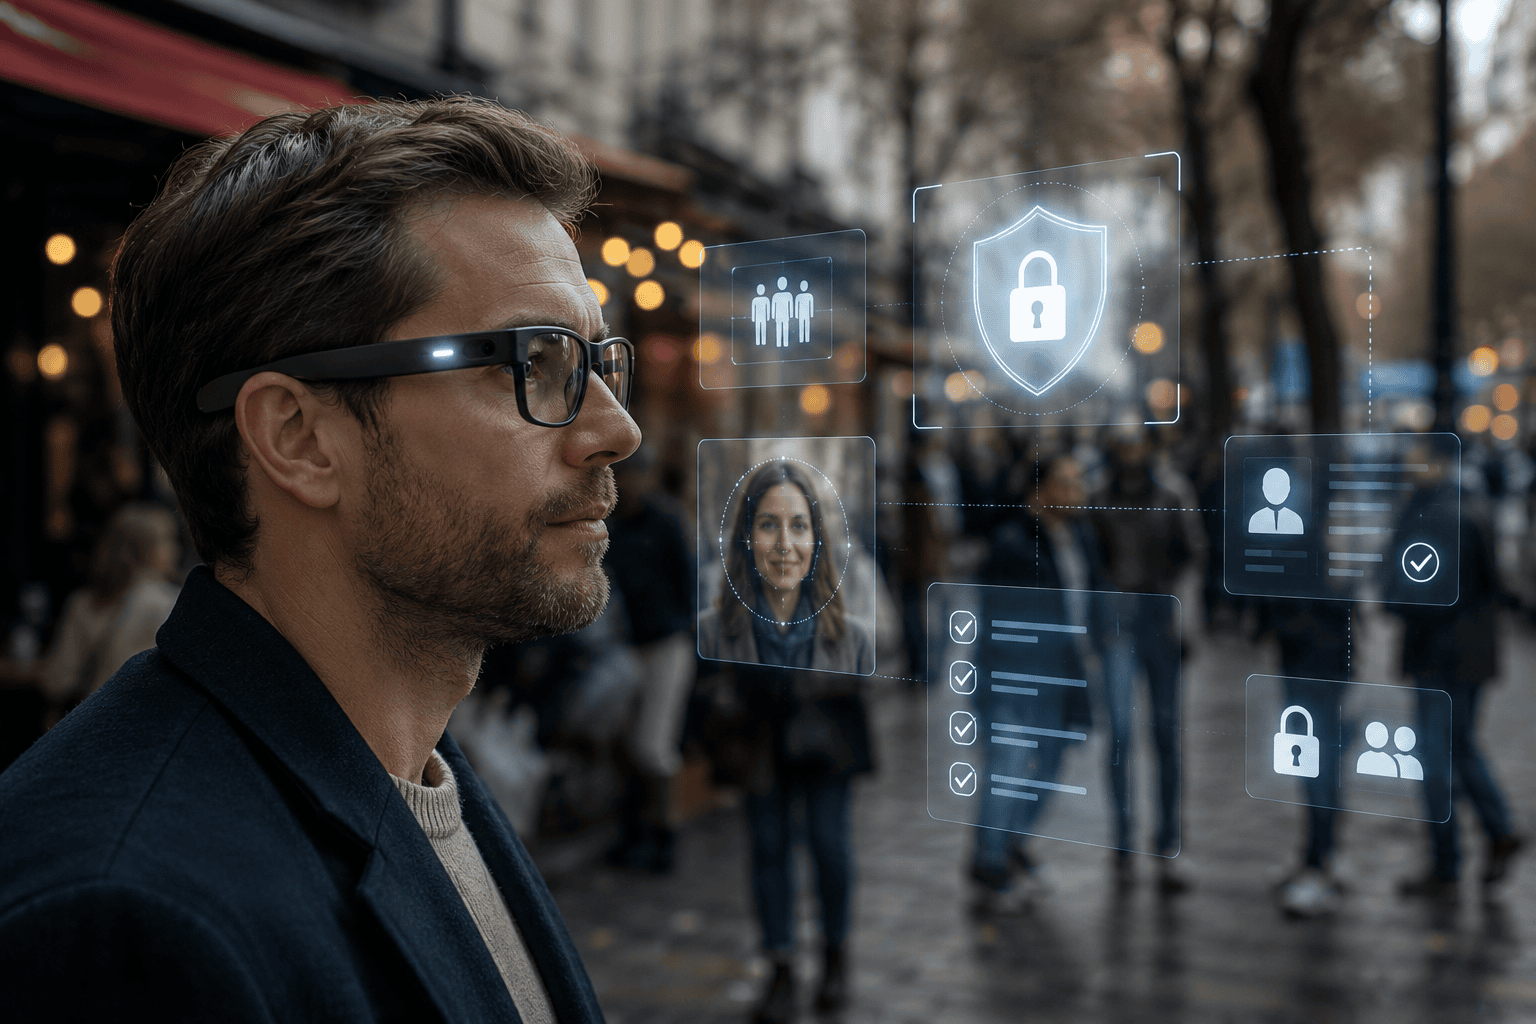
Las gafas inteligentes han dejado de ser un concepto futurista para convertirse en realidad comercial. Dispositivos como las Meta Ray-Ban ya permiten tomar fotografías, grabar vídeo, responder a preguntas mediante inteligencia artificial o interpretar lo que el usuario está viendo en tiempo real.

Precisamente esta combinación de cámaras, micrófonos e IA ha convertido a este tipo de dispositivos en uno de los ejemplos más representativos del desafío que afronta actualmente la industria tecnológica: ¿cómo ofrecer experiencias cada vez más inteligentes sin comprometer la privacidad de quienes las utilizan… y de quienes les rodean?

Un dispositivo que despertó dudas desde el primer día

Desde su lanzamiento, las Meta Ray-Ban han generado un intenso debate sobre privacidad.

A diferencia de un teléfono móvil, unas gafas inteligentes permiten capturar imágenes y vídeo de forma mucho más discreta, manteniendo una conversación o caminando por un espacio público sin que resulte evidente que existe una cámara en funcionamiento.

La llegada de nuevas funciones basadas en IA, capaces de interpretar escenas, recordar información del entorno o interactuar con el usuario en función de lo que está viendo, ha incrementado aún más estas preocupaciones.

La cuestión ya no consiste únicamente en quien utiliza las gafas, sino también en qué ocurre con la información de todas las personas que aparecen, hablan o simplemente se encuentran cerca del dispositivo.

La respuesta de Meta : la privacidad también debe formar parte del diseño

En este contexto, Meta ha anunciado una actualización destinada a reforzar una de las principales garantías de privacidad del dispositivo.

Las gafas dejarán de permitir la grabación si detectan que el indicador luminoso que avisa de que la cámara está activa ha sido manipulado, cubierto o inutilizado.

Aunque pueda parecer una modificación menor, el mensaje es relevante: las medidas de privacidad ya no pueden depender únicamente del comportamiento responsable del usuario, sino que deben incorporarse al propio diseño de la tecnología .

Este enfoque responde al principio de privacy by design , cada vez más presente tanto en la regulación como en las expectativas de consumidores y autoridades.

Mucho más que un debate sobre unas gafas

La polémica de las Meta Ray-Ban trasciende al propio dispositivo.

Cada vez más herramientas de inteligencia artificial incorporan cámaras, micrófonos, sensores o sistemas capaces de interpretar el entorno en tiempo real. Esto obliga a las organizaciones a plantearse nuevas preguntas sobre privacidad, protección de datos, transparencia y uso responsable de la tecnología.

No se trata únicamente de cumplir con la normativa, sino de gestionar adecuadamente los riesgos asociados a soluciones que procesan crecientes cantidades de información personal.

La confianza será el factor diferencial real

La inteligencia artificial seguirá integrándose en dispositivos de uso cotidiano. Sin embargo, el éxito de estas tecnologías no dependerá exclusivamente de sus capacidades técnicas.

Las empresas que desarrollen o incorporen soluciones basadas en IA deberán demostrar que cuentan con mecanismos sólidos de gobernanza, protección de datos y gestión del riesgo . Evaluaciones de impacto, políticas internas, controles técnicos y privacidad desde el diseño serán elementos cada vez más relevantes para generar confianza y cumplir con un entorno regulador en constante evolución.

Porque la próxima revolución de la inteligencia artificial no consistirá únicamente en crear dispositivos más inteligentes, sino en conseguir que usuarios, empresas y reguladores confíen en ellos.

Como siempre, ¡cuidad los datos y cuidaos!
Deepfakes, voz e imagen: el nuevo riesgo reputacional que también amenaza a las pymes

La inteligencia artificial generativa ha cambiado la forma de crear campañas: hoy una empresa puede lanzar anuncios con avatares, voces clonadas, testimonios sintéticos, imágenes retocadas o vídeos hiperrealistas. Pero esa facilidad también abre una nueva zona de riesgo: usar la imagen, la voz o la identidad de una persona sin consentimiento claro, sin control contractual o sin revisión previa. 


Para una pyme, el problema no es solo una posible reclamación legal. Es la pérdida de confianza. Una campaña percibida como engañosa, invasiva o poco transparente puede dañar la reputación digital de la marca en cuestión de horas. 


La reforma del derecho al honor pone el foco en la IA 


El debate ya está en la agenda legislativa. El Gobierno ya ha remitido al Congreso la reforma de la Ley Orgánica de protección civil del derecho al honor, la intimidad y la propia imagen, con el objetivo de adaptarla a fenómenos como los deepfakes, la explotación no autorizada de voz o imagen mediante IA y determinados contenidos de «true crime». 


El Ministerio de Justicia ya había avanzado que la nueva regulación considera ilegítimo usar la voz o la imagen de una persona sin autorización con fines publicitarios o comerciales mediante IA o tecnologías similares. También recuerda que compartir imágenes en redes sociales no significa que terceros puedan reutilizarlas libremente en otros canales. 


La idea de fondo es clara: devolver a las personas el control sobre su imagen, su voz y su identidad digital. 


Agencias y marcas: una responsabilidad compartida 


Llas agencias y profesionales del marketing ya no solo crean campañas. Crean activos digitales: vídeos, copies, automatizaciones, avatares, piezas con IA, testimonios, creatividades dinámicas y contenidos sintéticos. 


Eso exige una nueva responsabilidad. No basta con que una campaña sea creativa o viral, debe poder demostrar quién autorizó el uso de una imagen, qué alcance tenía ese consentimiento, qué herramientas se utilizaron, quién revisó el contenido y qué garantías contractuales existen entre cliente, agencia, proveedores y colaboradores. 


En otras palabras: impacto, sí. Pero con consentimiento, trazabilidad y seguridad jurídica. 


Qué deberían revisar las pymes antes de lanzar campañas con IA 


Antes de publicar una campaña que use imagen, voz, vídeos, avatares o contenidos generados con IA, conviene revisar al menos cuatro puntos: consentimiento específico para el uso previsto, contratos con agencias y proveedores, identificación de contenidos sintéticos cuando proceda y conservación de evidencias sobre aprobaciones, versiones y fuentes utilizadas. 


También es recomendable contar con un protocolo interno de uso de IA generativa y un plan de respuesta ante incidentes reputacionales: retirada de contenidos, comunicación de crisis, preservación de prueba digital y acciones legales si fuera necesario. 


La creatividad necesita control 


La IA ofrece enormes oportunidades para el marketing de las pymes, pero improvisar puede salir caro. La reputación digital se protege antes de publicar, no cuando la crisis ya está circulando. 


En Tecnolawyer ayudamos a las empresas a usar IA en marketing sin improvisar: con contratos, consentimiento, trazabilidad y evidencia. 


Como siempre, cuidad los datos y ¡cuidaos! 

Del reclutamiento a los ascensos: cómo la IA está transformando la gestión del talento

Como ya sabéis, la inteligencia artificial ha dejado de ser una herramienta reservada para áreas tecnológicas. Hoy participa activamente en procesos relacionados con la evaluación del desempeño, la promoción profesional, la compensación económica e incluso determinadas decisiones de gestión de personas.


Lo que comenzó como una herramienta de apoyo para automatizar tareas administrativas está evolucionando hacia sistemas capaces de analizar grandes volúmenes de información y generar recomendaciones que influyen directamente en la trayectoria profesional de los empleados.


Esta transformación ofrece importantes oportunidades para las organizaciones, pero también plantea desafíos jurídicos, éticos y de cumplimiento que no pueden pasarse por alto.


La IA entra en el corazón de la gestión del talento


Cada vez es más habitual que las empresas utilicen algoritmos para identificar candidatos con potencial de promoción, analizar métricas de productividad, detectar necesidades formativas o apoyar procesos de evaluación del desempeño.


La promesa es atractiva: decisiones más ágiles, basadas en datos y aparentemente más objetivas.


Sin embargo, cuando un sistema automatizado influye en cuestiones tan sensibles como una promoción, una revisión salarial o una medida disciplinaria, el impacto sobre las personas puede ser significativo.


Por ello, el verdadero desafío ya no consiste en incorporar inteligencia artificial, sino en garantizar que su utilización sea transparente, explicable y compatible con los derechos de los trabajadores.


El riesgo de confiar ciegamente en los algoritmos


La inteligencia artificial aprende a partir de los datos disponibles. Si esos datos contienen sesgos históricos, errores o patrones discriminatorios, el sistema puede reproducirlos o incluso amplificarlos.


Un modelo diseñado para identificar perfiles de alto rendimiento podría favorecer determinados comportamientos o trayectorias profesionales sin que la organización sea plenamente consciente de ello.


Además, muchas herramientas utilizan modelos complejos cuya lógica interna resulta difícil de interpretar, lo que complica justificar determinadas decisiones ante empleados, representantes de los trabajadores o autoridades supervisoras.


La falta de transparencia se está convirtiendo en uno de los principales riesgos asociados al uso de IA en recursos humanos.


Gobernanza, cumplimiento y supervisión humana


La regulación internacional está avanzando hacia un modelo en el que determinadas aplicaciones de IA relacionadas con el empleo serán consideradas de alto riesgo.


En consecuencia, las organizaciones deberán demostrar que cuentan con mecanismos adecuados de supervisión, control y gestión de riesgos.


Esto implica, entre otras cuestiones:


  • Evaluar previamente el impacto de las herramientas utilizadas.
  • Garantizar la calidad de los datos empleados.
  • Mantener supervisión humana efectiva sobre las decisiones relevantes.
  • Documentar los criterios utilizados por los sistemas.
  • Implementar medidas para detectar y corregir posibles sesgos.

La automatización puede mejorar la eficiencia, pero no elimina la responsabilidad de la empresa sobre las decisiones adoptadas.


Una oportunidad para construir confianza


La inteligencia artificial tiene el potencial de mejorar significativamente la gestión del talento, siempre que se utilice dentro de un marco adecuado de gobernanza.


Las organizaciones que integren desde el principio criterios de cumplimiento, protección de datos, transparencia y supervisión humana estarán mejor preparadas para aprovechar los beneficios de estas tecnologías sin comprometer la confianza de sus empleados.


En un entorno cada vez más regulado, la ventaja competitiva no vendrá únicamente de adoptar inteligencia artificial, sino de demostrar que se utiliza de forma responsable, ética y alineada con los derechos de las personas.


Como siempre, cuidad los datos y ¡cuidaos!

De usuarios anónimos a usuarios identificados: cómo está cambiando la relación con la IA

Parece que la inteligencia artificial está entrando en una nueva etapa. Ya no se trata únicamente de qué pueden hacer los modelos, sino de qué información deberán proporcionar los usuarios para acceder a ellos.


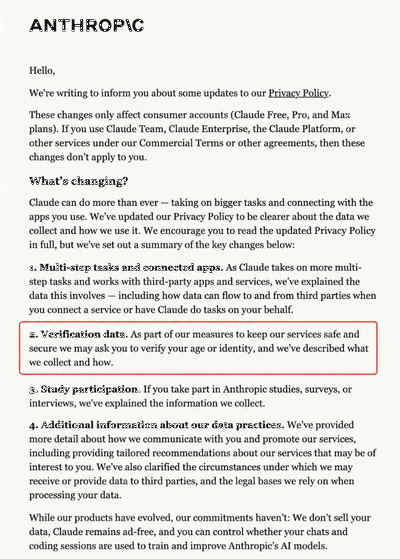
Recientemente, Anthropic ha anunciado cambios en las condiciones de uso de Claude que permitirán solicitar procesos de verificación de identidad y edad a determinados usuarios. Entre los datos que podrían utilizarse para estas verificaciones, se encuentran documentos oficiales de identidad e información biométrica obtenida a partir de imágenes o vídeos faciales. Estos cambios entran en vigor a partir del 8 de julio de 2026.


Más allá del caso concreto, la decisión refleja una tendencia que probablemente veremos cada vez con mayor frecuencia en el sector tecnológico: el paso de plataformas abiertas y relativamente anónimas a entornos donde la identificación del usuario será un requisito habitual.


Más seguridad, pero también más responsabilidad


Las compañías de IA se enfrentan a una presión creciente para prevenir fraudes, evitar usos indebidos de sus herramientas y cumplir con nuevas exigencias regulatorias.


Desde esta perspectiva, la verificación de identidad puede resultar una medida razonable. Sin embargo, también supone la recopilación de información especialmente sensible que incrementa las obligaciones de privacidad, seguridad y cumplimiento.


La pregunta ya no es únicamente cómo desarrollar sistemas de IA más potentes, sino cómo gestionar de forma responsable los datos necesarios para operar esos sistemas.


Cuando la biometría entra en juego


La utilización de reconocimiento facial o mecanismos similares introduce un nivel de complejidad jurídica significativamente mayor.


Los datos biométricos se encuentran entre las categorías de información más sensibles desde la perspectiva de la protección de datos. Su tratamiento exige analizar cuestiones como la proporcionalidad, la minimización de datos, la transparencia y la seguridad de la información.


Además, cualquier incidente relacionado con este tipo de datos puede generar un impacto reputacional considerable para las organizaciones implicadas.


Lo que las empresas deberían aprender de este caso


Aunque la noticia afecta directamente a una plataforma de IA, las implicaciones van mucho más allá.


Muchas organizaciones ya están incorporando herramientas de inteligencia artificial en sus operaciones diarias sin haber evaluado adecuadamente qué datos recopilan esos sistemas, qué proveedores intervienen o qué obligaciones regulatorias pueden surgir.


Por ello, cada vez resulta más importante contar con una estrategia de gobernanza de IA que incluya:


  • Evaluación de riesgos.
  • Protección de datos desde el diseño.
  • Gestión de proveedores tecnológicos.
  • Políticas internas de uso de IA.
  • Cumplimiento normativo y auditorías periódicas.

La confianza será la verdadera ventaja competitiva


La inteligencia artificial seguirá evolucionando y los mecanismos de identificación probablemente se volverán más habituales. Sin embargo, las organizaciones que generen mayor confianza no serán necesariamente las que utilicen más IA, sino aquellas capaces de demostrar que gestionan correctamente los datos de sus usuarios.


En este escenario, la gobernanza de IA, la protección de datos y el cumplimiento normativo dejan de ser cuestiones exclusivamente jurídicas para convertirse en elementos estratégicos de negocio. Y precisamente ahí es donde las empresas necesitarán cada vez más acompañamiento especializado para innovar sin comprometer la confianza de clientes, empleados y socios comerciales.


Como siempre, cuidad los datos y ¡cuidaos!

¿Los datos están en redes sociales? Eso no autoriza a tu empresa a utilizarlos

Las reseñas online se han convertido en un elemento clave para la reputación de cualquier negocio. Sin embargo, cuando una empresa responde impulsivamente a una crítica negativa, el problema puede dejar de ser reputacional para convertirse en una cuestión de cumplimiento normativo.


Una reciente resolución de la Agencia Española de Protección de Datos (AEPD) vuelve a poner sobre la mesa una cuestión que muchas organizaciones siguen ignorando: la protección de datos también aplica en las respuestas a comentarios, reseñas y publicaciones realizadas en internet.


Cuando gestionar una crítica se convierte en un problema legal


El caso analizado por la AEPD tiene su origen en varias reseñas negativas publicadas por clientes en el perfil de Google de un establecimiento. Como respuesta, la empresa decidió publicar diversa información personal de quienes habían realizado los comentarios, incluyendo datos identificativos y referencias a aspectos de su vida privada.


La actuación terminó derivando en una sanción económica y en la obligación de eliminar los contenidos publicados.


Más allá de los detalles concretos del caso, la resolución resulta especialmente relevante porque aborda una práctica relativamente frecuente: utilizar información obtenida en redes sociales para responder públicamente a clientes o usuarios.


Que un dato sea público no significa que pueda reutilizarse libremente


Uno de los argumentos planteados por la empresa era que parte de la información publicada podía encontrarse en perfiles de redes sociales.


La AEPD rechaza expresamente esta interpretación y recuerda que la mera disponibilidad de un dato en internet no autoriza a terceros a recopilarlo, reutilizarlo o difundirlo libremente.


Desde la perspectiva del RGPD, acceder a información personal, recopilarla y volver a publicarla constituye un tratamiento de datos personales que requiere una base jurídica válida.


En otras palabras: que un usuario comparta determinada información en una red social no convierte esos datos en un recurso de libre utilización para empresas, empleados o terceros.


El riesgo aumenta cuando intervienen datos especialmente sensibles


La resolución adquiere una dimensión aún más relevante porque parte de la información divulgada hacía referencia a aspectos relacionados con la orientación sexual de una de las personas afectadas.


Este tipo de información forma parte de las categorías especiales de datos contempladas por el RGPD, cuyo tratamiento está sujeto a un nivel de protección reforzado y únicamente puede realizarse en circunstancias muy concretas.


La publicación de este tipo de información en un entorno abierto y accesible para cualquier usuario supone un riesgo significativo para los derechos y libertades de las personas afectadas y puede dar lugar a consecuencias regulatorias especialmente severas.


La gestión de la reputación digital requiere protocolos


Las organizaciones suelen invertir recursos en marketing digital, gestión de redes sociales y atención al cliente online. Sin embargo, no siempre existen procedimientos claros sobre qué información puede utilizarse al responder públicamente a usuarios.


La realidad es que una respuesta impulsiva de un empleado, un community manager o incluso de la dirección de la empresa puede generar riesgos legales, reputacionales y económicos muy superiores al impacto de una reseña negativa.


Por ello, resulta recomendable que las compañías integren la protección de datos dentro de sus políticas de comunicación digital, formando a sus equipos y estableciendo controles específicos para la gestión de comentarios, reclamaciones y conflictos en entornos online.


Protección de datos y reputación: dos caras de la misma moneda


En un contexto en el que la actividad empresarial se desarrolla cada vez más en plataformas digitales, la reputación corporativa y el cumplimiento normativo están estrechamente conectados.


La gestión adecuada de datos personales, el diseño de protocolos de respuesta y la formación en privacidad son elementos esenciales para evitar que una crisis reputacional puntual termine convirtiéndose en un procedimiento sancionador.


Porque en materia de protección de datos, responder a una crítica puede ser legítimo; exponer públicamente información personal de quien la realiza, no.


Como siempre, cuidad los datos y ¡cuidaos!


Para leer la resolución, haga clic aquí.

Revisión Textos Legales Web