I les contrasenyes?

A propòsit d’una recent resolució de l’AEPD en la que apareix com indicador d’un ús no diligent de les seves claus per part d’un usuari, escrivim aquest post. El cas és que les claus van aparèixer en el lloc web haveibeenpwned.com. En la resolució s’al·lega que el reclamant és un exponent d’acreditada escassa diligència en la gestió i custòdia de les seves credencials.

Podríem traduir lliurement del anglès el terme “pawned” com “compromès”. El lloc web ofereix un servei gratuït perquè l’usuari pugui comprovar si la seva direcció de correu electrònic o contrasenyes apareixen en les seves llistes i, en conseqüència, si les seves claus han estat compromeses y convé canviar-les immediatament.

Perquè són importants les contrasenyes?

Accés a la gestió de la informació, utilització de serveis com la banca online o compres per internet són tres exemples quotidians en els que fer servir contrasenyes adequades resulta imprescindible.

Si poden suplantar la nostra identitat, poden tenir accés a la nostra informació confidencial (per exemple, l’emmagatzemada en el cloud amb documents, fotos y vídeos, etc.), entrar en el nostre compte bancari (amb conseqüències imprevisibles) o fer compres importants que haurem de pagar nosaltres.

Què hem de fer?

La majoria de consells que es poden donar són de sentit comú. Sobretot, d’allò que no s’ha de fer. Post-it en el monitor, sota el teclat, llibretes amb llista de claus, ... són pràctiques que ja fa temps haurien d’estar desterrades.

En qualsevol cas, convé insistir.

  • No compartir la contrasenya amb ningú
  • Contrasenyes robustes (al menys 8 caràcters, majúscules, números, símbols, ...
  • No fer servir la mateixa contrasenya en diferents serveis. Per exemple, la del banc i la de Facebook.
  • No entrar en un servei amb el compte de Google o FB. Si aquest es veu compromès, l’atacant tindrà accés a tots els serveis que depenen d’aquest compte. I de molts altres perquè, estigueu segurs, ho provaran amb tots.
  • Compte amb les preguntes de seguretat. Mira que només tu coneguis la resposta (i que no es pugui deduir de les teves xarxes socials: data de naixement, nom de la mascota, etc.)
  • Fer servir sempre que sigui possible el doble factor d’autenticació (2FA).
  • Utilitzar gestors de contrasenyes. Hi ha moltes opcions en el mercat a preus molt assequibles

Què passa si el nostre compte apareix a haveibeenpwned.com?

Doncs que òbviament estem en una situació compromesa i hem d’actuar immediatament.

Primer identificant els correus i contrasenyes que han estat exposats. A continuació, fent servir un gestor, generar contrasenyes fortes i diferents per tots els serveis compromesos, començant per els més crítics (primer el banc abans que el FB) i canviar-les totes.

Cuideu-vos!
Les cookies, bé. I la resta?

Ja em parlat en diverses ocasions del tema de les cookies. Cal entendre que a aquestes alçades ja sabem como ha de funcionar la solució que tenim que implementar perquè l’usuari pugui fer efectiu el seu dret de conèixer i triar les cookies que vol instal·lar en el seu ordinador. Però, i la resta?

Doncs sí, la solució de cookies per la nostra web és condició necessària però no suficient. I no ho és perquè la web necessita altres texts legals per complir amb la normativa de protecció de dades i, molt important, requereix que l’empresa estigui adequada al RGPD i a la LOPDGDD.

És clar que la web és la part visible de l’empresa i que els texts legals que hi apareixen es poden veure i valorar per persones externes a l’empresa. El primer col·lectiu que ho fa és el de clients i usuaris. I no és l’únic: empleats, accionistes, proveïdors, competència, administracions públiques i tots els grups d’interès que envolten a l’empresa també ho fan. I, naturalment, les autoritats de control en protecció de dades i de l’àmbit mercantil, entre altres, també veuen i revisen les nostres pàgines legals.

Aquí també, torna a ser condició necessària però no suficient el disposar dels texts legals sense que l’empresa estigui adequada. És més, si l’empresa no està adequada, no es poden generar els texts legals perquè, simplement, estaríem cometen un frau.

I aquesta situació de frau és més freqüent del que sembla. Des de copiar i enganxar texts legals d’una altre empresa a generar texts amb aparença de legalitat, el ventall de solucions fake que es fan servir són molt variades.

El camí correcte, per tant, és adequar l’empresa a la normativa de protecció de dades (RGPD i LOPDGDD) per, a continuació, generar els texts legals, incloent aquells que depenen de la LSSICE.

I que cal fer per adequar la nostra empresa a la normativa? Sense pretendre fer una llista exhaustiva de les tasques a dur a terme, hauríem de començar per una Auditoria que valori la situació inicial (descobriment de dades, mesures de seguretat, anàlisis de riscos, ...). La segona fase consistiria en definir el Registre d’Activitats (RAT), establir l’Estructura tècnica i organitzativa, implementar les Mesures de Seguretat, dissenyar els contractes amb Intervinents de tractament (empleats, tercers, ...) i generar tota la Informació i Comunicació dels tractaments necessària des de Clàusules de Personal, Tractament o Internet –tests legals– entre molts altres, fins a la redacció dels Informes Reglamentaris, Protocols d’Actuació i de Tractament, sense oblidar la important gestió de l’exercici de Drets.

I les avantatges? Ser més transparent, generar confiança i, per tant, més negoci de qualitat. I, per descomptat, evitar sancions econòmiques i, sobretot, la pèrdua de reputació que, en molts casos, pot ser irreversible.

En tots els casos, l’adequació només comporta beneficis. I deixar-ho en mans de professionals ens permet poder centrar-nos en l’important: el nostre negoci. I tenir la satisfacció de fer les coses ben fetes.

Cuideu-vos!

Tres anys ja de RGPD

Aquesta setmana s’han complert tres anys des de que el Reglament General de Protecció de Dades va entrar en aplicació. Repassem en aquest post algunes de les fites més importants i farem una mica de balanç que, com sempre, tindrà llums i ombres.                                

El RGPD va entrar en vigor el 2016 però, gràcies a una moratòria, la seva aplicació no va a començar fins al maig de 2018. No és que la Protecció de Dades personals fos una novetat al nostre país, la LORTAD és de 1992 i la LOPD de 1999, però no cap dubte que va suposar un canvi de paradigma en el tractament de les dades personals per part de les empreses. Molts van descobrir, a partir d’aquell moment, el dret fonamental a la privacitat o, el que és el mateix, garantir a les persones el control sobre les seves dades personals .

Ara parlem d'un model preventiu (no reactiu per denúncies) amb responsabilitat proactiva, on s’ha establert la privacitat per defecte, des del disseny, i tot l'enfocament de les obligacions dels responsables s'ha de fer basat en l'enfocament del risc.

Consentiment reforçat, noves clàusules informatives, nous contractes d’encarregat de tractament, mesures de seguretat (violacions de seguretat), nous drets dels interessats i figures com el Delegat de Protecció de Dades són algunes de les novetats que ens va portar el RGPD i que ja a hores d’ara ens resulten, a més de familiars, imprescindibles en el nostre dia a dia en la matèria.

I les sancions, no ens oblidem, són considerables. Espanya és el país que ha imposat fins ara més sancions a Pimes, encara que, val a dir, l’import de la suma de les sancions no és el més elevat comparat amb els altres països. I, com sempre, al marge del aspecte econòmic, el més important té a veure amb la pèrdua de reputació de l’empresa. Aquest és l’intangible més apreciat i que hem de preservar a tota costa.

Aquest temps no ha estat exempt de dificultats. Només cal recordar l’anul·lació de l’Acord Privacy Shield que donava cobertura jurídica a les transferències de dades entre Europa i els Estats Units. O les modificacions en la regulació de les cookies que, encara avui, incompleixen moltes empreses.

I no oblidem la tecnologia que avança de manera espectacular, alhora que les normatives van per darrera dels esdeveniments. Amb la pandèmia hem vist l’auge de la videoconferència o els xats i el teletreball amb les seves dificultats per preservar la privacitat. I altres, com per exemple, el reconeixement facial o de veu, la Intel·ligència Artificial (IA), el Big Data o el Blockchain que estaven a les beceroles o directament no existien quan van començar els treballs del Grup de Treball de l’article 29, allà per el 1996.  

Un balanç, a la fi, prou positiu en general. Però queda molt camí per fer.

Cuideu-vos!

Claus sobre Protecció de Dades en el treball

L’Agència Espanyola de Protecció de Dades ha publicat una guia sobre protecció de dades i relacions laborals. El document encara qüestions com la consulta de l’empleador a les xarxes socials, els sistemes  interns de denuncies (whistleblowing), el registre de la jornada laboral, la protecció de dades de les víctimes d’assetjament a la feina, els de les dones supervivents a la violència de gènere o l’ús de tecnologia wearable com element de control.

La protecció de dades en l’àmbit laboral sempre ha estat envoltada de polèmica. Fins fa poc, però, es mantenia en la col·lisió dels drets fonamentals del treballador respecte a la seva intimitat amb l’ús – i moltes vegades abús- de la tecnologia per part de la direcció empresarial. L’accés indegut a les comunicacions electròniques del treballador (cas Barbulescu) o la utilització indiscriminada de les càmeres de vigilància són dos dels exemples més coneguts.

L’Agència aborda ara temes de molta actualitat. Per exemple, l’ús de les xarxes socials per part dels departaments de selecció de personal que no  tenen permís per indagar en els perfils dels candidats, ni durant el procés de selecció ni durant l’execució del contracte, encara que el perfil sigui d’accés públic. L’empresa, fins i tot, no està legitimada per sol·licitar “amistat” als candidats perquè proporcionin accés a continguts dels seus perfils.

Pel que fa als sistemes interns de denuncies, s’admeten denuncies anònimes i, quan no ho sigui, la confidencialitat de la informació i del denunciat han de preservar-se. Només es podran accedir aquestes dades en cas de procediments disciplinaris i notificacions a les autoritats de fet constitutius d’il·lícit penal o administratiu.

Respecte el registre de jornada laboral, l’AEPD recomana que aquest sigui el menys invasiu possible, sense que sigui d’accés públic ni visible per tots. I aquesta informació no es pot fer servir per finalitats diferents com, per exemple, geolocalitzar al treballador.

L’Agència s’ocupa també de les víctimes d’assetjament a la feina i de la violència de gènere, atorgant amb caràcter general la consideració de categoria especial de les dades personals, considerant-los dades sensibles que requereixen una protecció reforçada.

L’Agència recorda que l’única base jurídica que legitima el tractament de les dades és l’execució d’un contracte de treball (a més del imperatiu legal o per un conveni col·lectiu).  I cal facilitar la informació corresponent, explicar els drets que assisteixen als treballadors en aquesta matèria i com exercir-los.

Són tots temes rellevants en l’àmbit laboral que, empresaris i treballadors han de tenir molt present en el dia a dia.

Cuideu-vos!

IA, Màrqueting i Protecció de Dades

IA, Màrqueting i Protecció de Dades

 La intel·ligència artificial (IA), en contraposició a la natural, es la intel·ligència duta a terme per les màquines. Marvin Minsky assigna a la intel·ligència artificial la “realització de sistemes informàtics amb un comportament que en l'ésser humà qualificaríem d'intel·ligent”. Està destinada a resoldre els tipus de problemes que, fins ara, estaven reservats als éssers humans.

Les aplicacions quotidianes de la IA són cada cop més freqüents: quan parlem amb un assistent de veu (Alexa) que aprèn dels nostres gustos, consultem una ruta en temps real a Google Maps, aplicacions de streaming com Spotify o Netflix aprenen de les nostres preferències i de la nostra activitat per fer-nos recomanacions. I que dir de l’inefable Facebook que, un estudi de La Universitat de Stanford va concloure que la xarxa social podia jutjar la nostra personalitat millor que els amics o la família, i fins i tot, millor que nosaltres mateixos. Tot a partir de determinat nombre de likes (i no massa).

Com és natural, la IA té una infinitat de camps de treball. Un d’ells, i un dels més importants, és el màrqueting digital. Entre les capacitats necessàries per desenvolupar una estratègia de màrqueting digital, hi ha una imprescindible que és la capacitat analítica. I aquí la IA resulta imprescindible per, d’una banda, conèixer les motivacions, els objectius, les aspiracions i el comportament dels usuaris i, de l’altre, la anàlisis dels resultats de totes les activitats de màrqueting que portem a terme.

La IA ens pot ajudar, per exemple, en el anàlisis predictiu (podem avançar-nos a les necessitats de l’usuari per oferir-li productes i serveis fins i tot abans que en sigui conscient); en la gestió de clients (CRM) per gestionar leads (clients potencials) i convertir-los, via embut de vendes, finalment en clients; naturalment, podem fer servir IA per publicitat digital nativa fent servir cookies (o píxels de FB), chatbots i tècniques de Machine learning. Fins i tot ens pot ajudar en la generació de continguts gràcies a la tecnologia de Processament del Llenguatge Natural (PLN).

I tot això de la IA parteix de dades, de les nostres dades, per donar resultats. I, com són les nostres dades, ha generat, com diu l’AEPD, molts dubtes entre usuaris, especialistes, autoritats  i la indústria en relació a aspectes de compliment normatiu, respecte als drets dels interessats i seguretat jurídica de tots els intervinents.

No hi ha dubte dels immensos beneficis que ens reporta ja la IA i els que ens reportarà en el futur. Però cal que tinguem present que no tot val i que la nostra privacitat és l’última frontera de la tecnologia. Traspassada aquesta, el futur serà molt complicat.

Cuideu-vos!

Data Pro Quo

Quid Pro Quo és una expressió llatina, d’ús molt freqüent en l’àmbit jurídic, que podríem traduir com “una cosa per una altre”. Es refereix al que es dona a canvi d’una altre cosa.

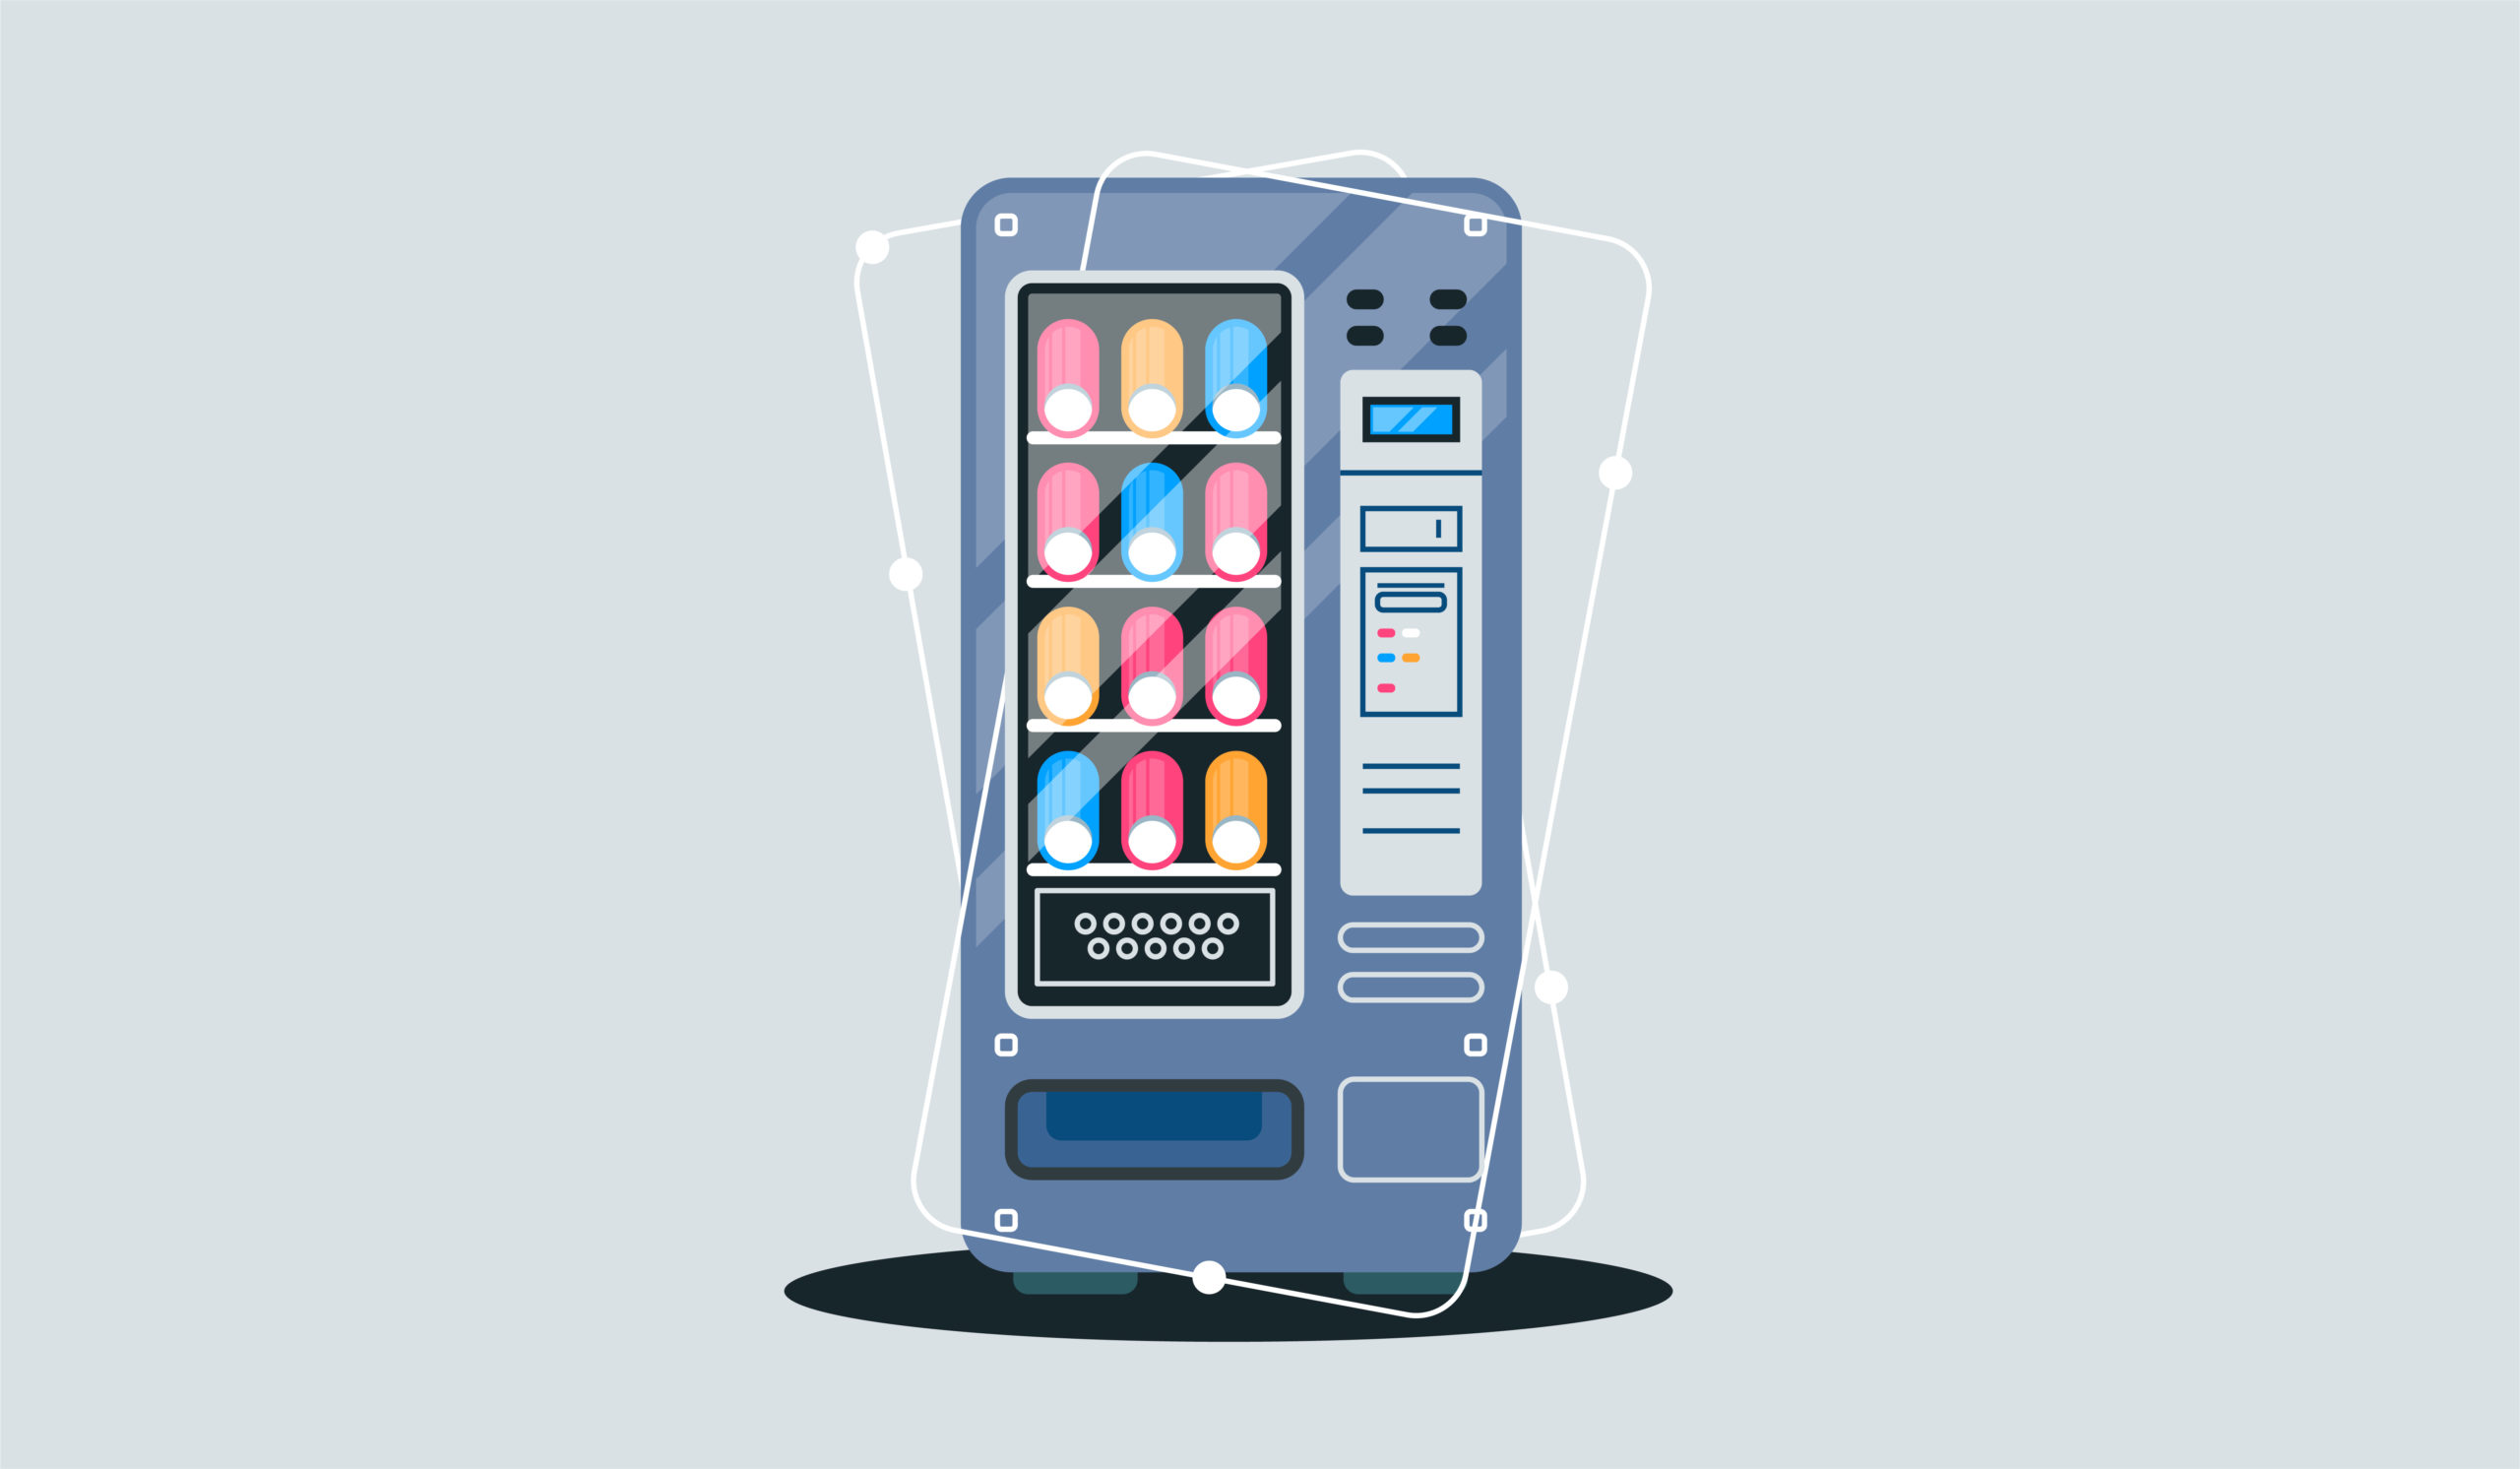
Aprofitant el joc de paraules, l’empresa Shackleton ha presentat Data Pro Quo, la primera màquina vending en la que es paga amb dades. Sí, els productes no es paguen amb diners sinó amb les nostres dades. Partint del concepte que les dades són la nova moneda, l’empresa ho ha dut a la pràctica de forma literal.

Ja estem acostumats a canviar dades per serveis, encara que fins ara ho fèiem de forma implícita. Ho fem cada dia dotzenes de vegades: quan volem entrar en una pàgina web (recordem les cookies), quan volem baixar un document o un ebook, quan ens instal·lem una app i tants altres exemples.

Ja fa temps que vam perdre la innocència. Al principi pensàvem que els productes i serveis on line eren gratuïts. Omplíem formularis a tort i a dret, baixàvem qualsevol mena de infoproducte com si no hi hagués un demà i, per descomptat, instal·làvem apps diàriament (heu comptat quantes apps teniu instal·lades en el mòbil?). Per no parlar de les xarxes socials que són verdaderes ionquis de les dades.

Perquè tot aquest cabdal de dades que corre per Internet requereix una colossal infraestructura formada, entre altres, per centenar de milers de servidors, milions de kilòmetres de fibra òptica i una gestió brutal de l’energia necessària per que nosaltres puguem enviar un whastapp. I això té un cost molt elevat.

Amb Data Prop Quo ens trobem amb la primera proposta honesta de intercanvi de dades per producte. El funcionament és el mateix que qualsevol màquina de vending en la que l’usuari tria el producte que vol comprar. I per pagar, en comptes de diners o targeta (no s’admet altre forma de pagament), ha de respondre a una sèrie de preguntes començant per el càrrec (la màquina està destinada a entorns corporatius) i, en funció del perfil,  apareixen diferents qüestions que,  un cop contestades, donen accés al producte desitjat.

A més d’honesta i creativa, la proposta és intel·ligent en el sentit que considera a l’usuari com una persona formada, que valora la seva privacitat i a qui, de forma oberta, se li pot proposar l’intercanvi de dades per producte.

Com sempre, haurem d’estar atents a la gestió de les dades, un cop recollides, des del punt de vista de la privacitat i el control que faci l’empresa sobre el risc d’una eventual fuita de dades del servidor intern. Però això serà tema d’un altre post.

Cuideu-vos!

Influencers, la legislació que ve (perquè ve)

Temps enrere ja vam parlar de l’entrada en vigor del Codi de Conducta sobre l’Ús de Influencers en la Publicitat que recull un conjunt de regles que vinculen als anunciant adherits a AEA (Associació Espanyola d’Anunciants), a AUTOCONTROL, així com a qualsevol altre anunciant del sector i a Influencers que voluntàriament s’adhereixin al mateix.

 Al marge d’aquesta iniciativa, de caràcter voluntari, la publicitat dels influencers a Espanya es mou en un marc legal encara per desenvolupar. I s’ha d’emprendre el camí, més aviat que tard, perquè el sector va moure el 2019 una facturació global de 8.000€ i la falta de regulació crea inseguretat jurídica que no beneficia, o no hauria de beneficiar, a ningú.

Segons un estudi de la Universitat de Compostela, el 68% dels usuaris espanyols de xarxes socials segueixen a influencers per la qual cosa les marques veuen un canal valuós per prescriure’s i guanyar consumidors.  I el 93% de les publicacions publicitàries a Instagram realitzades per els 25 principals influencers espanyols del sector de la moda –alguns superen el milió de seguidors– oculten que són continguts patrocinats, és a dir, publicitat que podem qualificar com enganyosa.

En aquest sentit, la Comissió Nacional dels Mercats i de la Competència (CNMC) proposa incloure l’activitat dels influencers en la futura Llei  de Comunicació Audiovisual. La Comissió proposa incloure la definició dels “prestadors de serveis de comunicació audiovisual que es suporten en plataformes d’intercanvi de vídeos” que, comprendria als influencers els requisits per ser considerats prestadors de de serveis de comunicació audiovisual.

A més de la Llei de Comunicació Audiovisual, hi ha altres normatives en les que ens hem de fixar. Per exemple, la Llei de Serveis de la Societat de la Informació i Comerç Electrònic (LSSICE) que en l’article 20.1 que exigeix que les comunicacions comercials fetes per via electrònica hauran de ser clarament identificables com a tals, y també la persona física o jurídica en nom de la que es fan, haurà de ser clarament identificable.

I ja per acabar, mencionar la Llei General de Publicitat a efectes de la qual, anunciant és la persona física o jurídica per compte del qual es realitza la publicitat. I davant d’una publicitat il·lícita, enganyosa o deslleial, les accions a dur a terme són les establertes amb caràcter general per les accions derivades de la competència deslleial, com recull l’article 18 de la Llei de Competència Deslleial (LCD).

En conseqüència, tant anunciants com influencers farien bé en anar acomodant les seves pràctiques professionals en la matèria d’acord amb aquestes previsions legals. Les relacions de les empreses amb els influencers i les d’aquests amb els seus seguidors s’han de forjar al llarg del temps perquè la seva base, com en tants altres casos, és la confiança.

Cuideu-vos!

Per un grapat de dòlars …

Aquest és el títol d’una famosa pel·lícula de 1964, en la que el prolífic director de cine Sergio Leone dirigia a l’inefable Clint Eastwood en un spaghetti western que es va convertir en un clàssic del gènere. No us comentaré la cinta, només aprofito el títol per fer-vos la reflexió que molt sovint hi ha estalvis que es converteixen en un disgust.

Recentment, l’Agència Espanyola de Protecció de Dades (AEPD) va publicar la seva Memòria AEPD 2020. El primer titular de la presentació es que, durant el 2020, es van presentar un total de 10.324 reclamacions. Gairebé 50 diàries, en dia laborable. I podríem afegir-ne a prop d’un miler si hi afegim els casos transfronterers, els que actua per iniciativa pròpia i les fallides de seguretat traslladades a la inspecció.

Les reclamacions més freqüents tenen a veure amb serveis d’Internet, inclusió indeguda en fitxers de morosos, videovigilància, recepció de publicitat i reclamació de deutes. Per sectors, els més sancionats són les entitats financeres i creditores, Administracions Públiques i les empreses de telecomunicacions.

També s’han realitzat 29 intervencions amb caràcter d’urgència per la retirada de continguts sexuals o violents, difosos per Internet, associades al Canal prioritari, amb un percentatge d’èxit superior al 86%.

És important destacar el fet que, a pesar de la pandèmia, l’activitat de l’Agència s’ha mantingut, posant de manifest que la implantació del teletreball no ha disminuït la capacitat de treball de l’Organisme.

Us poden semblar que les reclamacions són moltes o poques. Al meu parer, són suficients per reflexionar sobre si val la pena que, “per un grapat d’euros”, ens posem en mans de professionals que ens ajudin a complir amb la llei.

Perquè sempre diem que el cost de l’adequació de l’empresa és un cost cert però que el cost de no adequar-se és imprevisible. El primer es pot imputar ordenadament en la comptabilitat de l’empresa i, el segon, ens pot fer una destrossa a l’economia i, el que és més important, a la nostra reputació. I aquesta costa molt de recuperar.

Adequar l’empresa a la normativa genera confiança entre empleats (són els primers que pateixen la desconfiança), clients (fem les coses ben fetes excepte complir amb la llei?), proveïdors, administracions (si volem, per exemple, licitar). Fem les coses ben fetes. Per un cost cert.

Cuideu-vos!

Una visita al veterinari que va costar 35.000€

De vegades, ens podem complicar molt la vida per deixar-nos portar per els impulsos en comptes de tenir un comportament racional i ajustat a dret. I a la vida no val tot i a Internet, tampoc. Així que fem les coses bé i ens estalviarem disgustos.

En una sentència destacable pel que fa a l’assetjament online, el titular del Jutjat de Primera Instància nº7 de Santander ha estimat la demanda presentada per una clínica veterinària contra un client que els va amenaçar amb que els “aixafaria” a les xarxes socials, va complir l’amenaça i va orquestrar, de manera intencionada, una campanya de descrèdit de la clínica.

La sentència entén que aquesta acció va més enllà del que es podria considerar una lícita critica a la perícia professional dels demandants. L’assumpte, per via penal, ja va acabar amb condemna com autor d’un delicte lleu de amenaces.

Ara se’l condemna "a que cessi en la intromissió il·legítima de el dret a l'honor dels demandants", a que "doni les instruccions precises i, si escau, l'autorització a Google a retirar les afirmacions amb continguts injuriosos, calumniosos i amenaçadors "proferides pel demandat, els seus familiars, amics i companys de treball a la pàgina web de la clínica, i al pagament d'una indemnització que ascendeix a 34.895,83 euros.

I els fets? Doncs com explica la sentència, una parella va portar el gos a la clínica a on li van fer un examen general, li van prendre la temperatura i van proposar fer més proves de diagnòstic. El mateix dia, el demandat va portar a l’animal a un altre clínica que va diagnosticar una infecció d’orina. El demandat va tornar a la primera clínica, va omplir el full de reclamacions i va demanar la devolució dels 55€ que li havien cobrat per la visita. Davant la negativa a la devolució, va proferir les amenaces. Dies després, va escriure una ressenya negativa  a la pàgina My Business de Google de la clínica. A partir d’aquí, van començar a aparèixer ressenyes negatives de la clínica per part de familiars i amics del demandat que, per descomptat, no tenien cap fonament.

Considera el jutge d’instància que aquesta acció està dirigida exclusivament a afectar negativament al prestigi professional públic de la clínica i els seus professionals, constituint una extralimitació del legítim exercici del dret a la llibertat d’expressió.

Manifestar una opinió o una crítica legal per els serveis rebuts és perfectament legítim. No ho és, però, fer servir les xarxes socials per finalitats espúries com pot ser la d’atacar directament el prestigi professional.

En definitiva, una visita al veterinari que va acabar molt malament per no tenir un comportament racional i ajustat  a dret. Condemna, indemnització, estrès per tots els implicats, ... un verdader despropòsit. Fem les coses bé que sempre és més fàcil i costa menys.

Cuideu-vos!

Revisió Texts legals web