Un empleat envia informació confidencial al destinatari equivocat. I ara què?

El problema no és equivocar-se en enviar un correu. És no saber què fer després.

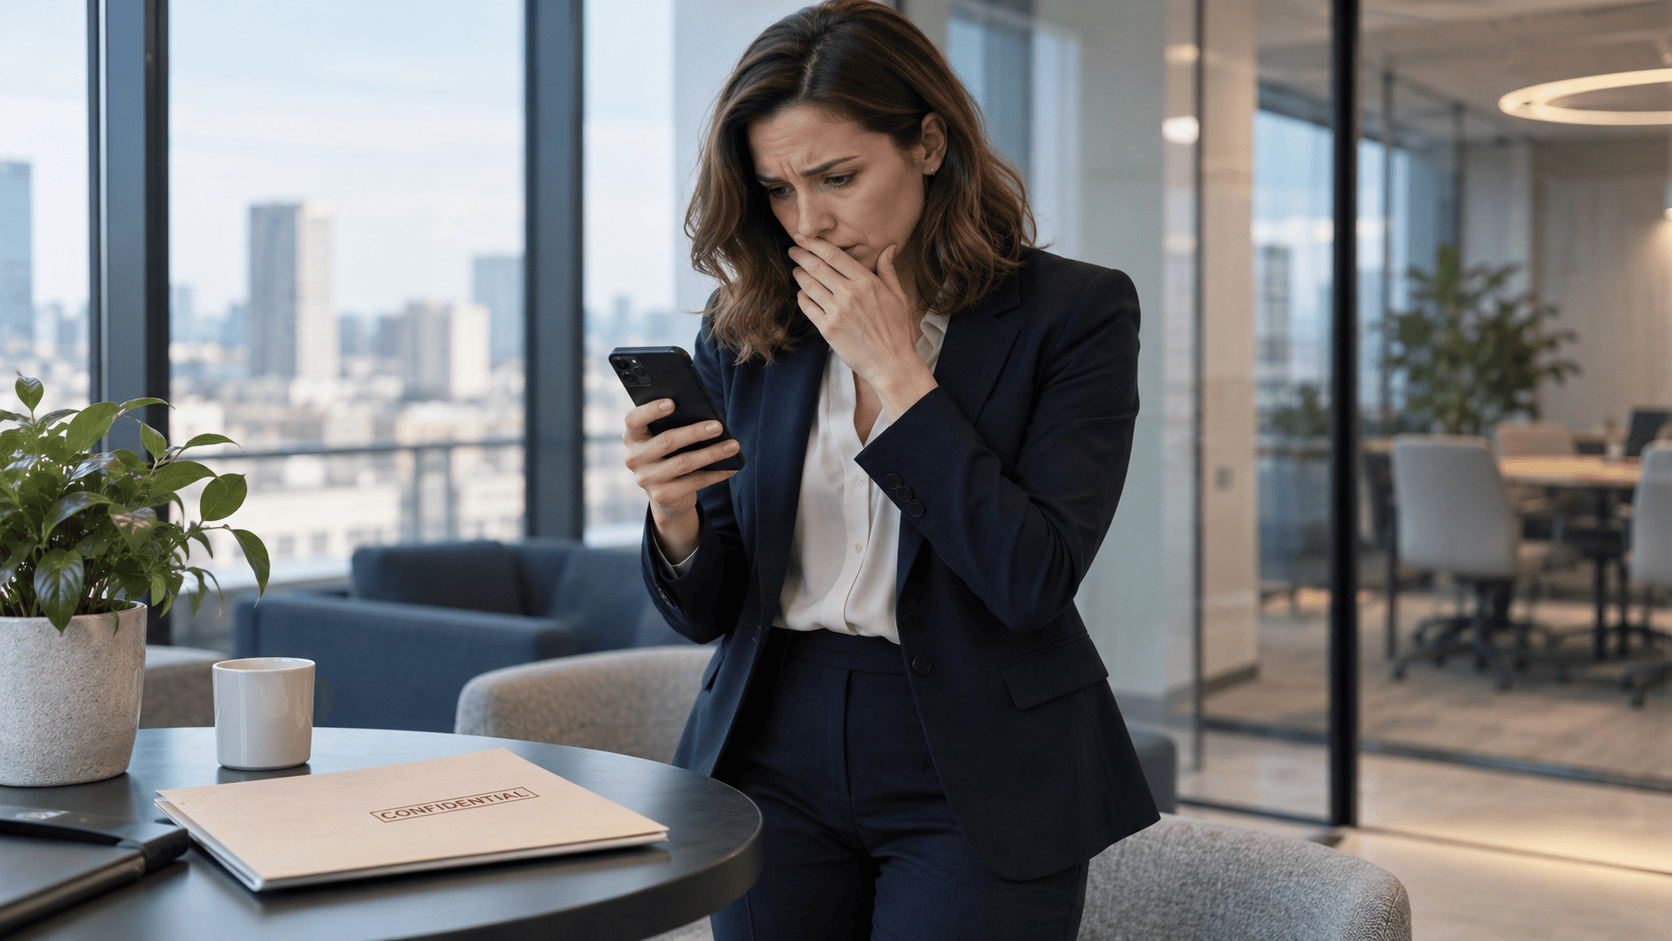
És divendres a la tarda. Un empleat envia per correu electrònic un document amb informació comercial, dades de clients o condicions contractuals. Segons després, descobreix que l'ha enviat a una persona equivocada.

Intenta recuperar el missatge. No sap si el destinatari l'ha obert i dubta si comunicar-ho al seu responsable. Potser ningú no se n'adonarà.

És un error humà habitual, però les seves conseqüències poden anar molt més enllà d'un correu enviat per equivocació.

No tots els errors són iguals

Enviar informació al destinatari equivocat no implica necessàriament una infracció del RGPD ni una obligació de notificar l'incident a l'autoritat de control.

Tot depèn de quina informació s'ha comunicat, qui l'ha rebut, quins riscos genera i quines mesures poden adoptar-se per limitar-ne les conseqüències.

No és el mateix enviar una presentació comercial a un company d'un altre departament que remetre dades salarials, informació mèdica o documentació confidencial d'un client a una persona externa.

A més, no tota informació confidencial conté dades personals. Un incident pot afectar el secret empresarial o obligacions contractuals de confidencialitat sense constituir una violació de seguretat de dades personals.

Els primers minuts són determinants

Quan es detecta l'error, la prioritat no hauria de ser buscar culpables, sinó contenir l'incident i evitar que les seves conseqüències s'agreugin.

Hi ha cinc actuacions especialment importants:

  1. Comunicar immediatament l’incident al responsable intern o al canal establert, sense esperar a saber si el destinatari ha obert el missatge.
  2. Intentar limitar-ne la difusió, utilitzant les opcions tècniques disponibles i contactant, quan sigui adequat, amb el destinatari per sol·licitar-ne la supressió i la no divulgació.
  3. Identificar la informació afectada i determinar si inclou dades personals, informació empresarial confidencial o documentació sotmesa a obligacions específiques de reserva.
  4. Preservar les evidències: missatge original, destinataris, hora d’enviament, actuacions realitzades i respostes rebudes.
  5. Avaluar els riscos i decidir les mesures necessàries, incloses eventuals comunicacions al client, a l’autoritat de control o a les persones afectades, quan legalment correspongui.

La rapidesa és essencial, però també ho és actuar amb criteri. Una resposta precipitada o mal documentada pot dificultar la gestió posterior.

I les famoses 72 hores?

El RGPD estableix que, quan una violació de seguretat de dades personals comporta un risc per als drets i llibertats de les persones, el responsable ha de notificar-la a l’autoritat competent sense dilació indeguda i, si és possible, dins de les 72 hores des que en té constància.

Però no totes les violacions s’han de notificar. Cal fer una avaluació del risc i documentar l’incident, encara que finalment no sigui necessari comunicar-lo.

En els casos de risc alt, també pot ser obligatori informar les persones afectades.

La millor resposta comença abans de l’incident

La majoria d’empreses disposen de mesures de seguretat, però això no significa que els seus professionals sàpiguen com actuar davant d’un error quotidià.

Un protocol senzill, persones formades i un sistema de registre i seguiment poden marcar una diferència decisiva.

A Tecnolawyer ajudem les organitzacions a prevenir i gestionar aquests incidents, combinant criteri jurídic, resposta operativa i preservació d’evidències.

Perquè la qüestió no és si algú pot equivocar-se enviant un correu, sinó si l’empresa està preparada per respondre quan passi.

Com sempre, cuideu les dades i cuideu-vos!
El teu proveïdor d’IA diu que compleix la normativa. Ho has comprovat?

Contractar intel·ligència artificial no equival a traslladar totes les responsabilitats al proveïdor.

Una confiança que cal verificar

Una empresa incorpora una aplicació d’intel·ligència artificial per resumir contractes, analitzar informació comercial o automatitzar processos interns. El proveïdor afirma que la solució és segura, respecta la confidencialitat i compleix la normativa. La decisió sembla senzilla: el producte funciona i les garanties consten a la seva web. Però, què s’ha comprovat realment?

La qüestió no és desconfiar de la tecnologia, sinó evitar que una promesa comercial substitueixi una verificació. Quan entren en joc dades de clients, informació estratègica o decisions sobre persones, les conseqüències d’un error no sempre es poden atribuir íntegrament a un tercer.

Contractar no és delegar totes les obligacions

El Reglament europeu d’intel·ligència artificial distribueix obligacions segons el paper de cada operador i el tipus de sistema. A més, si hi ha dades personals, continuen essent aplicables les responsabilitats que corresponguin segons el RGPD. Les clàusules contractuals poden ordenar compromisos i responsabilitats entre les parts, però no fan desaparèixer les obligacions legals de l’empresa usuària.

Tampoc no és suficient donar per bona una declaració genèrica de «compliment normatiu». Una funcionalitat d’IA pot integrar models d’altres empreses, operar en infraestructures subcontractades o canviar amb una actualització. Conèixer aquestes dependències ajuda a entendre què s’està contractant i quins riscos s’assumeixen.

La due diligence d’IA: de la promesa a l’evidència

Abans de contractar, convé fer una diligència deguda proporcionada a l’ús previst. No significa auditar exhaustivament qualsevol eina. Significa verificar els elements rellevants: per a què s’utilitzarà la IA, quina informació tractarà, si aquesta es reutilitza per entrenar models, quins tercers intervenen, quines mesures de seguretat existeixen i quina supervisió humana és necessària.

La diferència és important: no és el mateix utilitzar IA per preparar esborranys interns que incorporar-la a un procés que afecta treballadors o clients. Com més gran sigui l’impacte potencial, més justificació, controls i documentació hauria d’exigir la decisió empresarial.

I hi ha una dimensió sovint oblidada: la probatòria. Si demà sorgeix una incidència, l’empresa hauria de poder acreditar quines comprovacions va efectuar, què va saber del proveïdor i per què va considerar acceptable l’ús previst. No n’hi ha prou amb haver actuat diligentment: convé conservar-ne evidències.

La diligència no s’acaba amb la signatura

Els serveis d’IA evolucionen. Un canvi de model, una nova funcionalitat o una modificació en els fluxos de dades pot alterar els riscos inicials. Per això, les verificacions han de formar part d’un seguiment raonable al llarg de la relació contractual, amb especial atenció als canvis rellevants.

Comprar IA amb confiança no és acceptar sense més les garanties del proveïdor: és entendre-les, contrastar-les i documentar les decisions. A Tecnolawyer ajudem les organitzacions a abordar aquesta revisió des de les perspectives jurídica, tecnològica, operativa i probatòria.

Cuideu les vostres dades i cuideu-vos!

I ara arriba el (maleït) currículum!

Un cop més, una empresa, concretament un despatx d'advocats, ha estat sancionada per incomplir el RGPD en el tractament del currículum d'un candidat. El resultat? una sanció de 10.000 €. No és la primera, no serà l’última.

Ja hem parlat altres vegades del tema currículum. Tant empreses com candidats parteixen de premisses equivocades, obsoletes o directament falses. Els candidats, enviant currículums a tort i a dret, sense reparar que estan exposant les seves dades sense control; les empreses, en més casos dels desitjables, tractant els currículums sense la cura necessària per falta de coneixements, protocols i sovint, d’empatia vers el candidat.

Si hi ha un moment a la vida en què exposem nombroses dades personals, aquest és quan lliurem el currículum a una empresa amb la finalitat que ens contractin. Com  candidats hem d’exigir que les nostres dades es tractin degudament (per la qual cosa ajudaria conèixer mínimament la normativa). I com empresa, faltaria més, hem de complir escrupolosament amb el RGPD perquè és llei i perquè és el tracte correcte amb les persones.

Dues parts que haurien d'estar en equilibri. El candidat vol, òbviament, que el contractin i aconseguir un lloc de treball d'acord amb els seus mèrits i l’empresa vol contractar talent que li aporti valor.
Fem, per tant, que, independentment del resultat, l’experiència resulti satisfactòria per tothom.

Els fets

El reclamant va enviar el currículum en resposta a una oferta de treball i va ser convocada per una entrevista, sense informa-la en cap moment del nom de l’empresa ni cap dada identificativa.

Al arribar a la sala de l’entrevista, l’entrevistador va entrar amb el currículum de la candidata imprès. No se li va advertir del tractament que es pensava donar a les dades personals, ni del tractament que ja s’havia fet. No es va oferir cap tipus d’informació en compliment del RGPD.

L’única manera de saber qui la va entrevistar va ser gràcies a unes enganxines que hi havia dins l’oficina. A més, a la web corporativa tampoc consta cap informació relativa al RGPD.

Les consideracions de l’AEPD

Doncs segons l’AEPD, el despatx va obtenir dades personals dels usuaris de la pàgina web sense consentiment previ, en un formulari on introduir nom, correu i assumpte i pitjant l’opció “Enviar” per enviar-lo, sense més requisits.

Pel que fa a la Política de Privacitat, ens trobem que es proporciona una informació totalment insuficient, mancant, per exemple, la identitat i dades de contacte del responsable; les dades de contacte del delegat de protecció de dades, en el seu cas; els destinataris de les dades personals i de la informació necessària per exercir els drets que assisteixen als usuaris i com i on exercir-los.

Què hem de fer?

La llista d’incompliments del despatx dona per escriure un llibre, sense comptar que la conducta és la d’un despatx d’avocats que, per la seva naturalesa, hauria de posar-hi més cura en el tractament de les dades personals.

La nostra recomanació és que l’empresa disposi, al menys, d’un Protocol de tractament del CV (des de la publicació de l’oferta fins a la desestimació del candidat) i un conjunt de documents bàsics que permetin recollir el consentiment per el tractament i per l’entrevista de treball y circulars informatives del tractament (i del no tractament). I recordar que si la selecció es fa a través d'un portal d’ocupació o una agència de col·locació serà necessari tenir firmat el preceptiu contracte d’encarregat de tractament.

Tot això, en el benentès que l’empresa està degudament adequada a la normativa de Protecció de Dades. Si no, estarem incomplint i no servirà de res.

Com sempre, cuideu els currículums i cuideu-vos!

És obligatori contestar a les demandes d’ocupació?

Estem en unes circumstàncies econòmiques que fa que les demandes d'ocupació siguin força elevades. Les empreses reben un número creixent de currículums, molts d'ells no sol·licitats, que s'han de gestionar, entre altres, des del punt de vista de la Protecció de Dades. Arrel d'una resolució de l'AEPD, avui ens ocupem d'un d'ells: l'obligatorietat de l'empresa d'informar sobre què farà amb el CV.

Fins ara, no respondre als candidats que s'inscriuen a una oferta de treball ni informar-lo del tractament que tindran les seves dades personals és un pràctica habitual en les empreses per diferents raons: falta de protocols, de informació, desinterès o, simplement, saturació de feina.

Però aquesta situació pot canviar radicalment perquè l'Agència Espanyola de Protecció de Dades (AEPD) acaba de sancionar a una empresa amb 2.000€ de multa per no identificar de forma apropiada al responsable del tractament, ni comunicar al candidat la possibilitat d'exercir els seus drets davant el responsable del tractament  ni la destinació que s'anava a donar a les seves dades. A més, l'entitat reclamada no disposa de Delegat de Protecció de Dades (DPD).

El tràmit es va efectuar per WhatsApp, la qual cosa en posa en alerta perquè quan obrim un canal de comunicació nou, com pot ser un sistema de missatgeria front al convencional correu electrònic, hem de ser curosos e implantar un protocol a l'empresa que tingui en compte les particularitats i especificacions del canal per evitar sorpreses posteriors. En el present cas, el candidat va contactar per telèfon i va remetre el CV per WhatsApp, sense rebre justificant de recepció.

El candidat va remetre a l'AEPD les captures de pantalla amb els missatges intercanviats per WhatsApp, en les que no apareix cap informació relativa al tractament de les dades. L'empresa reclamada no va procedir a presentar al·legacions ni proves en el termini d'audiència per la qual cosa l'Agència va continuar amb el procediment.

L'AEPD considera que s'ha infringit l'article 13 del RGPD que fa referència a la informació sobre el tractament que s'ha de facilitar als interessats quan les dades personals provenen d'ell mateix, així com la resta de informació necessària per garantir un tractament de dades lleial i transparent.

 Un altre dia parlarem de la resta d'obligacions que tenim envers els candidats com la manera i el temps de conservació dels currículums i dels protocols que l'empresa ha de tenir implantats per donar resposta a les candidatures. Però el que ens ha de quedar clar és que hem d'estar ben assessorats i complir amb les nostres obligacions. D'altre manera, podem ser sancionats i, els que és pitjor, patir una pèrdua reputacional que pot costar molt de recuperar. 

Mentrestant, cuideu-vos! 

Revisió Texts legals web