El problema no és equivocar-se en enviar un correu. És no saber què fer després.
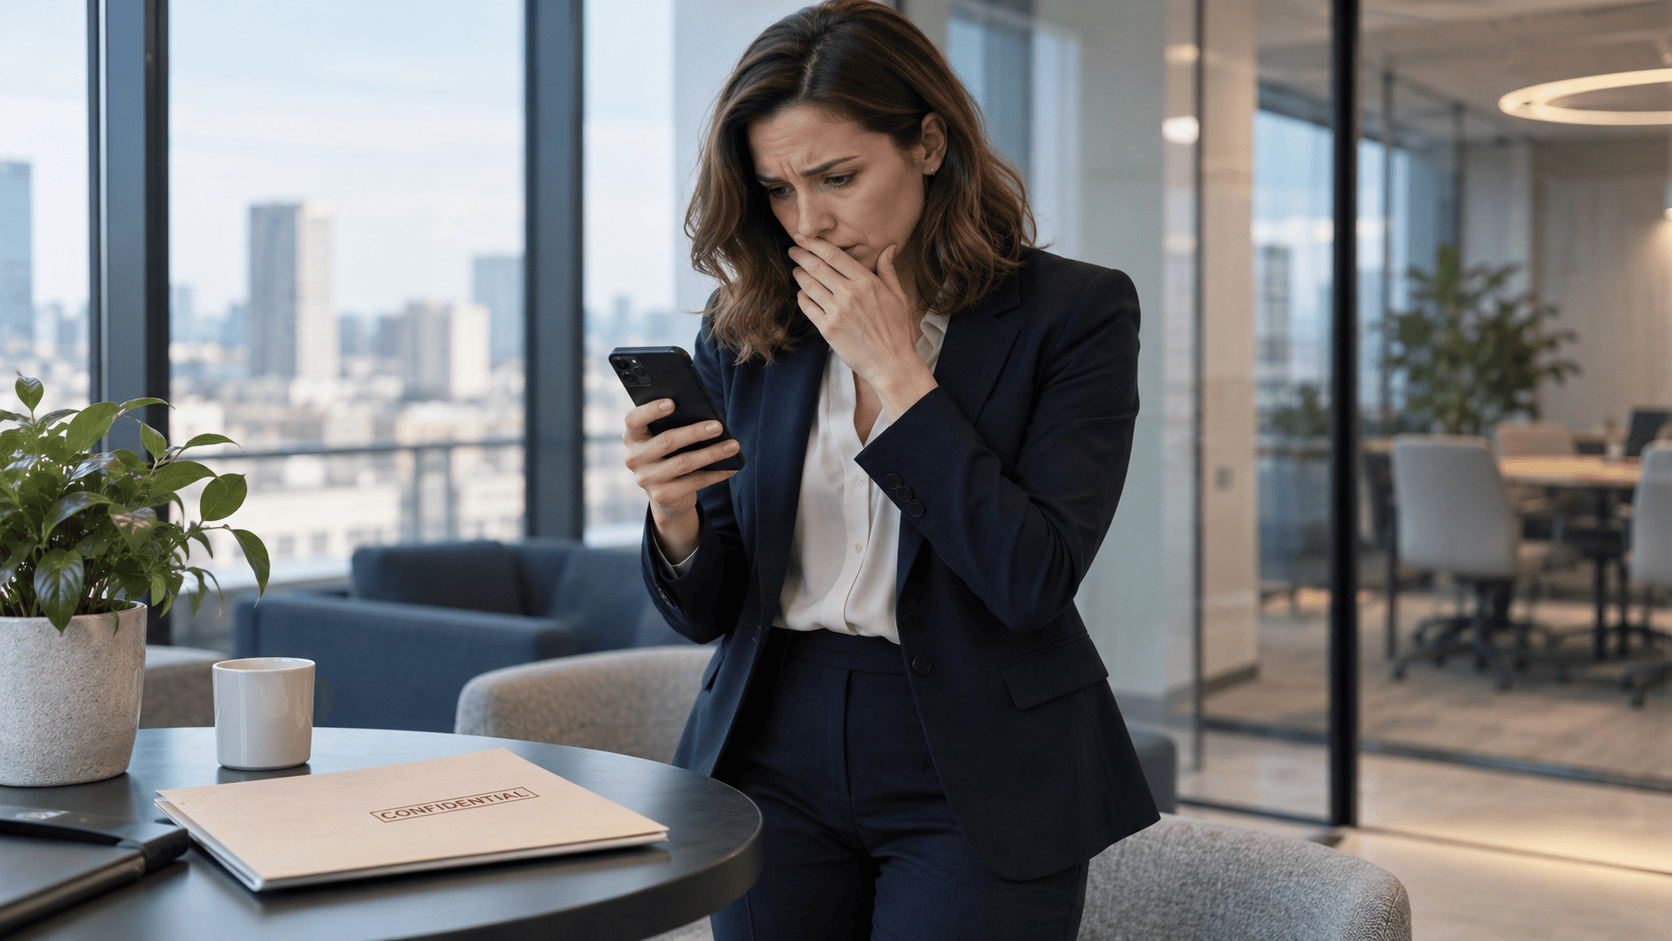
És divendres a la tarda. Un empleat envia per correu electrònic un document amb informació comercial, dades de clients o condicions contractuals. Segons després, descobreix que l'ha enviat a una persona equivocada.
Intenta recuperar el missatge. No sap si el destinatari l'ha obert i dubta si comunicar-ho al seu responsable. Potser ningú no se n'adonarà.
És un error humà habitual, però les seves conseqüències poden anar molt més enllà d'un correu enviat per equivocació.
No tots els errors són iguals
Enviar informació al destinatari equivocat no implica necessàriament una infracció del RGPD ni una obligació de notificar l'incident a l'autoritat de control.
Tot depèn de quina informació s'ha comunicat, qui l'ha rebut, quins riscos genera i quines mesures poden adoptar-se per limitar-ne les conseqüències.
No és el mateix enviar una presentació comercial a un company d'un altre departament que remetre dades salarials, informació mèdica o documentació confidencial d'un client a una persona externa.
A més, no tota informació confidencial conté dades personals. Un incident pot afectar el secret empresarial o obligacions contractuals de confidencialitat sense constituir una violació de seguretat de dades personals.
Els primers minuts són determinants
Quan es detecta l'error, la prioritat no hauria de ser buscar culpables, sinó contenir l'incident i evitar que les seves conseqüències s'agreugin.
Hi ha cinc actuacions especialment importants:
- Comunicar immediatament l’incident al responsable intern o al canal establert, sense esperar a saber si el destinatari ha obert el missatge.
- Intentar limitar-ne la difusió, utilitzant les opcions tècniques disponibles i contactant, quan sigui adequat, amb el destinatari per sol·licitar-ne la supressió i la no divulgació.
- Identificar la informació afectada i determinar si inclou dades personals, informació empresarial confidencial o documentació sotmesa a obligacions específiques de reserva.
- Preservar les evidències: missatge original, destinataris, hora d’enviament, actuacions realitzades i respostes rebudes.
- Avaluar els riscos i decidir les mesures necessàries, incloses eventuals comunicacions al client, a l’autoritat de control o a les persones afectades, quan legalment correspongui.
La rapidesa és essencial, però també ho és actuar amb criteri. Una resposta precipitada o mal documentada pot dificultar la gestió posterior.
I les famoses 72 hores?
El RGPD estableix que, quan una violació de seguretat de dades personals comporta un risc per als drets i llibertats de les persones, el responsable ha de notificar-la a l’autoritat competent sense dilació indeguda i, si és possible, dins de les 72 hores des que en té constància.
Però no totes les violacions s’han de notificar. Cal fer una avaluació del risc i documentar l’incident, encara que finalment no sigui necessari comunicar-lo.
En els casos de risc alt, també pot ser obligatori informar les persones afectades.
La millor resposta comença abans de l’incident
La majoria d’empreses disposen de mesures de seguretat, però això no significa que els seus professionals sàpiguen com actuar davant d’un error quotidià.
Un protocol senzill, persones formades i un sistema de registre i seguiment poden marcar una diferència decisiva.
A Tecnolawyer ajudem les organitzacions a prevenir i gestionar aquests incidents, combinant criteri jurídic, resposta operativa i preservació d’evidències.
Perquè la qüestió no és si algú pot equivocar-se enviant un correu, sinó si l’empresa està preparada per respondre quan passi.
Com sempre, cuideu les dades i cuideu-vos!