No es pot governar el que no s’ha identificat, però tampoc cal convertir l’inventari en burocràcia.
Moltes empreses ja utilitzen intel·ligència artificial sense haver pres una decisió formal d’“implantar IA”. La IA entra per funcionalitats incorporades a eines que ja es paguen, assistents activats per defecte, serveis SaaS o comptes individuals oberts pels equips. I aquí apareix el primer problema de governança: l’organització pot estar regulant només una part del que realment utilitza.
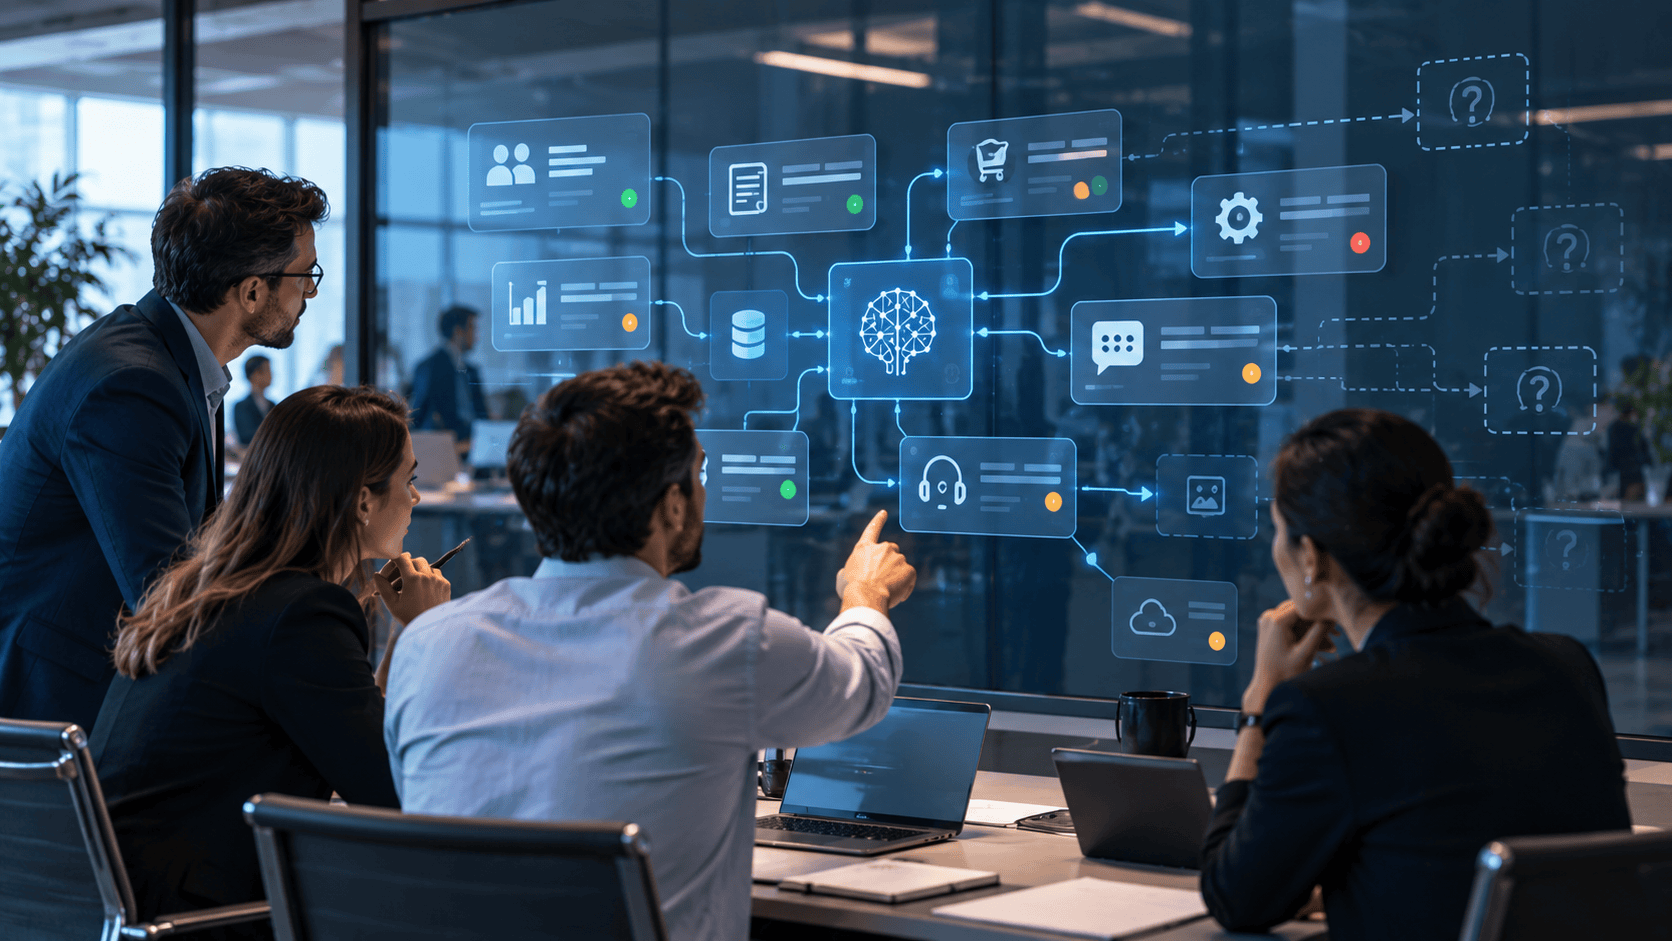
Un article recent de Law&Trends ho resumeix bé: abans de classificar riscos, assignar responsables o aplicar controls, cal saber quins sistemes existeixen, per a què s’utilitzen i qui els utilitza. Però l’inventari útil no és una llista de marques o llicències. És un mapa operatiu dels usos reals de la IA dins l’empresa.
Inventariar usos, no només eines
La mateixa eina pot tenir un risc molt diferent segons l’ús. Resumir un document intern no és el mateix que filtrar candidatures, puntuar clients o suggerir decisions sobre persones. Per això, cada registre hauria de respondre com a mínim a sis preguntes: quina IA és, amb quina finalitat s’utilitza, en quin procés intervé, quines dades tracta, qui n’és responsable i quin pes té el resultat en la decisió final.
Aquesta distinció és important també jurídicament. El Reglament europeu d’IA no imposa, amb caràcter general, que totes les empreses mantinguin un inventari complet de tots els sistemes que utilitzen. Sí que estableix obligacions específiques per determinats sistemes i operadors. L’inventari és, sobretot, la infraestructura que permet detectar quan aquestes obligacions s’activen.
El risc real és la IA que ningú ha declarat
El punt més delicat és la denominada Shadow AI: eines o funcionalitats utilitzades fora dels circuits aprovats. Una política interna pot dir què està autoritzat, però si l’empresa no contrasta la política amb la realitat tecnològica, el mapa quedarà incomplet.
Aquí la governança deixa de ser exclusivament jurídica. Compres, IT, ciberseguretat, protecció de dades, compliance i les pròpies àrees de negoci són punts de detecció. Qui proposa o utilitza un nou cas d’IA ha de declarar-lo; algú l’ha de validar; i els canvis rellevants han d’obligar a revisar-lo. El NIST, en el seu AI Risk Management Framework, incorpora expressament mecanismes per inventariar sistemes d’IA dins de la funció de governança.
Un inventari viu i connectat amb l’operativa
La pitjor opció és crear un Excel molt complet que queda obsolet al cap de tres mesos. L’inventari ha de formar part del circuit normal d’alta de tecnologia, contractació de proveïdors i aprovació de nous usos. Ha de ser senzill de mantenir, però suficient per prioritzar riscos, documentar decisions i saber què revisar quan canvia una versió, una finalitat, una integració o el grau d’autonomia del sistema.
La pròpia AEPD, en la seva política interna d’IA generativa, treballa amb una lògica similar: identificar casos d’ús, assignar responsabilitats, seleccionar sistemes segons el context i aplicar mesures organitzatives i tècniques proporcionades.
La pregunta que convé fer ara
Abans de preguntar si la política d’IA és correcta o si el model de governança està complet, hi ha una qüestió més bàsica: sabem realment quines eines i funcionalitats d’IA estan operant avui dins l’organització? Si la resposta és “no del tot”, el primer projecte no hauria de ser una nova política. Hauria de ser obtenir visibilitat.
Com sempre, cuideu les dades i cuideu-vos!