No se puede gobernar lo que no se ha identificado, pero tampoco es necesario convertir el inventario en burocracia.
Muchas empresas utilizan ya inteligencia artificial sin haber tomado una decisión formal de “implantar IA”. La IA entra por funcionalidades incorporadas a herramientas que ya se pagan, asistentes activados por defecto, servicios SaaS o cuentas individuales abiertas por los equipos. Y aquí aparece el primer problema de gobernanza: la organización puede estar regulando sólo una parte de lo que realmente utiliza.
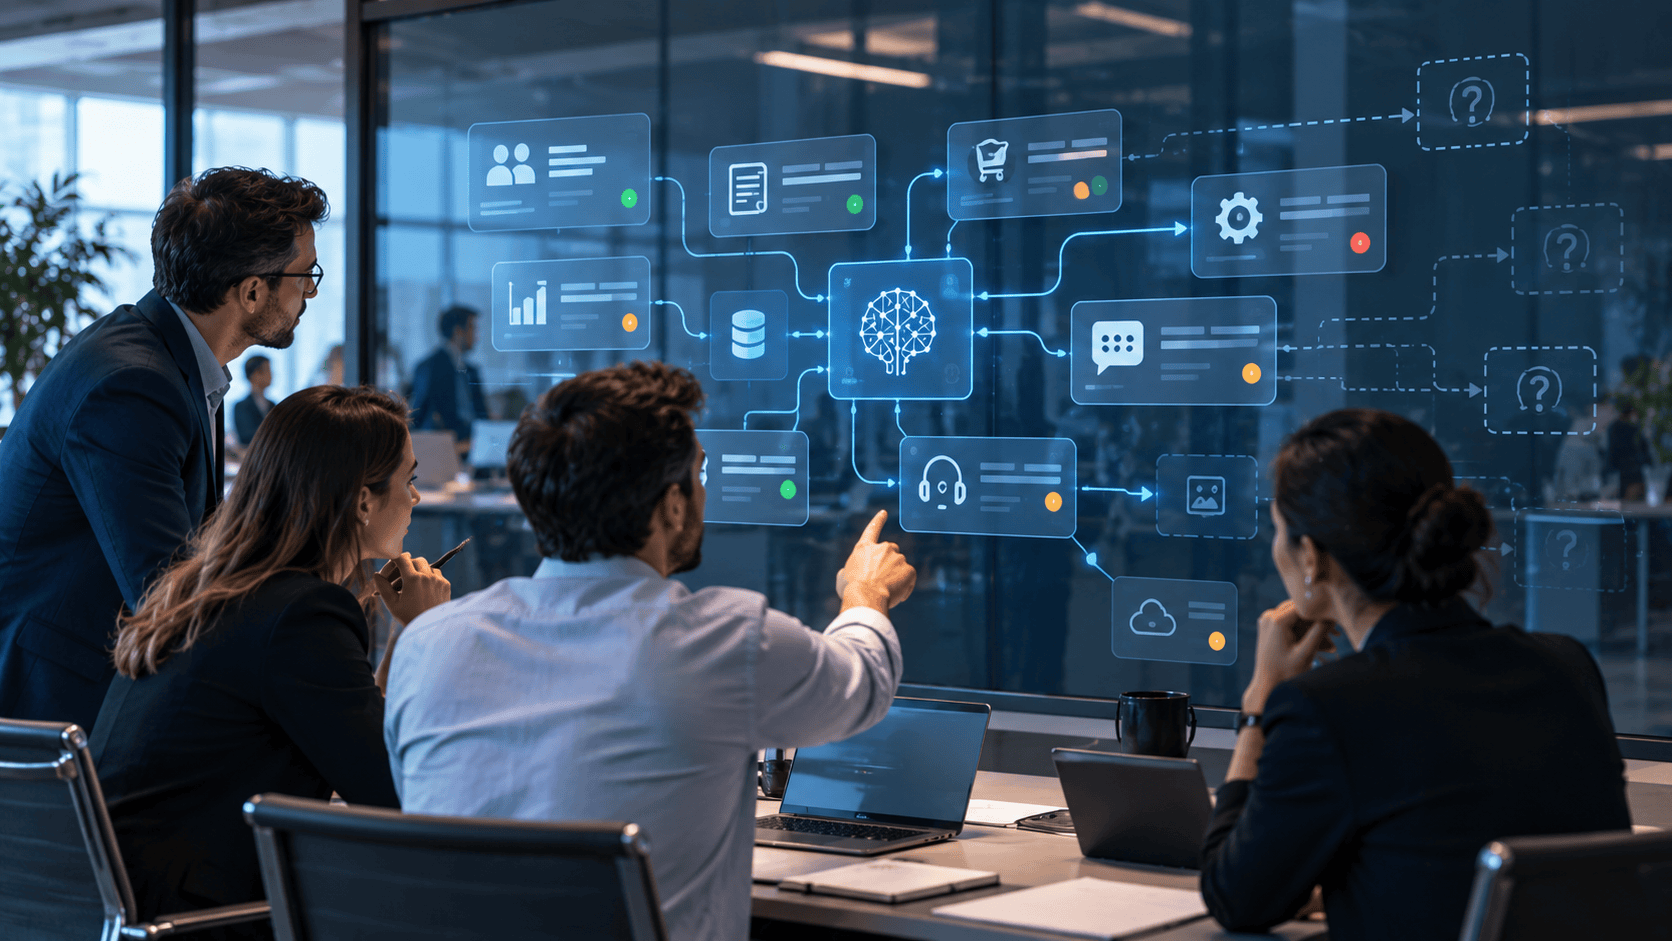
Un artículo reciente de Law&Trends lo resume bien: antes de clasificar riesgos, asignar responsables o aplicar controles, es necesario saber qué sistemas existen, para qué se utilizan y quién los utiliza. Sin embargo, el inventario útil no es una lista de marcas o licencias. Es un mapa operativo de los usos reales de la IA en la empresa.
Inventariar usos, no sólo herramientas
La misma herramienta puede tener un riesgo muy distinto en función del uso. Resumir un documento interno no es lo mismo que filtrar candidaturas, puntuar a clientes o sugerir decisiones sobre personas. Por eso, cada registro debería responder como mínimo a seis preguntas: qué IA es, con qué finalidad se utiliza, en qué proceso interviene, qué datos trata, quién es responsable y qué peso tiene el resultado en la decisión final.
Esta distinción también es importante jurídicamente. El Reglamento europeo de IA no impone, a todos los efectos, que todas las empresas mantengan un inventario completo de todos los sistemas que utilizan. Sí establece obligaciones específicas por determinados sistemas y operadores. El inventario es, sobre todo, la infraestructura que permite detectar cuándo estas obligaciones se activan.
El riesgo real es la IA que nadie ha declarado
El punto más delicado es la denominada Shadow AI : herramientas o funcionalidades utilizadas fuera de los circuitos aprobados. Una política interna puede decir lo que está autorizado, pero si la empresa no contrasta la política con la realidad tecnológica, el mapa quedará incompleto.
Aquí la gobernanza deja de ser exclusivamente jurídica. Compras, IT, ciberseguridad, protección de datos, compliance y las propias áreas de negocio son puntos de detección. Quien propone o utiliza un nuevo caso de IA debe declararlo; alguien debe validarlo; y los cambios relevantes deben obligar a revisarlo. El NIST, en su AI Risk Management Framework, incorpora expresamente mecanismos para inventariar sistemas de IA dentro de la función de gobernanza.
Un inventario vivo y conectado con la operativa
La peor opción es crear un Excel muy completo que queda obsoleto a los tres meses. El inventario debe formar parte del circuito normal de alta de tecnología, contratación de proveedores y aprobación de nuevos usos. Debe ser sencillo de mantener, pero suficiente para priorizar riesgos, documentar decisiones y saber qué revisar cuando cambia una versión, finalidad, integración o grado de autonomía del sistema.
La propia AEPD, en su política interna de IA generativa, trabaja con similar lógica: identificar casos de uso, asignar responsabilidades, seleccionar sistemas según el contexto y aplicar medidas organizativas y técnicas proporcionadas.
La pregunta que conviene hacer ahora
Antes de preguntar si la política de IA es correcta o si el modelo de gobernanza está completo, existe una cuestión más básica: ¿sabemos realmente qué herramientas y funcionalidades de IA están operando hoy dentro de la organización? Si la respuesta es "no del todo", el primer proyecto no debería ser una nueva política. Debería obtener visibilidad.
Como siempre, ¡cuidad los datos y cuidaos!