Inventari d’IA: el primer control que moltes empreses encara no tenen

No es pot governar el que no s’ha identificat, però tampoc cal convertir l’inventari en burocràcia.

Moltes empreses ja utilitzen intel·ligència artificial sense haver pres una decisió formal d’“implantar IA”. La IA entra per funcionalitats incorporades a eines que ja es paguen, assistents activats per defecte, serveis SaaS o comptes individuals oberts pels equips. I aquí apareix el primer problema de governança: l’organització pot estar regulant només una part del que realment utilitza.

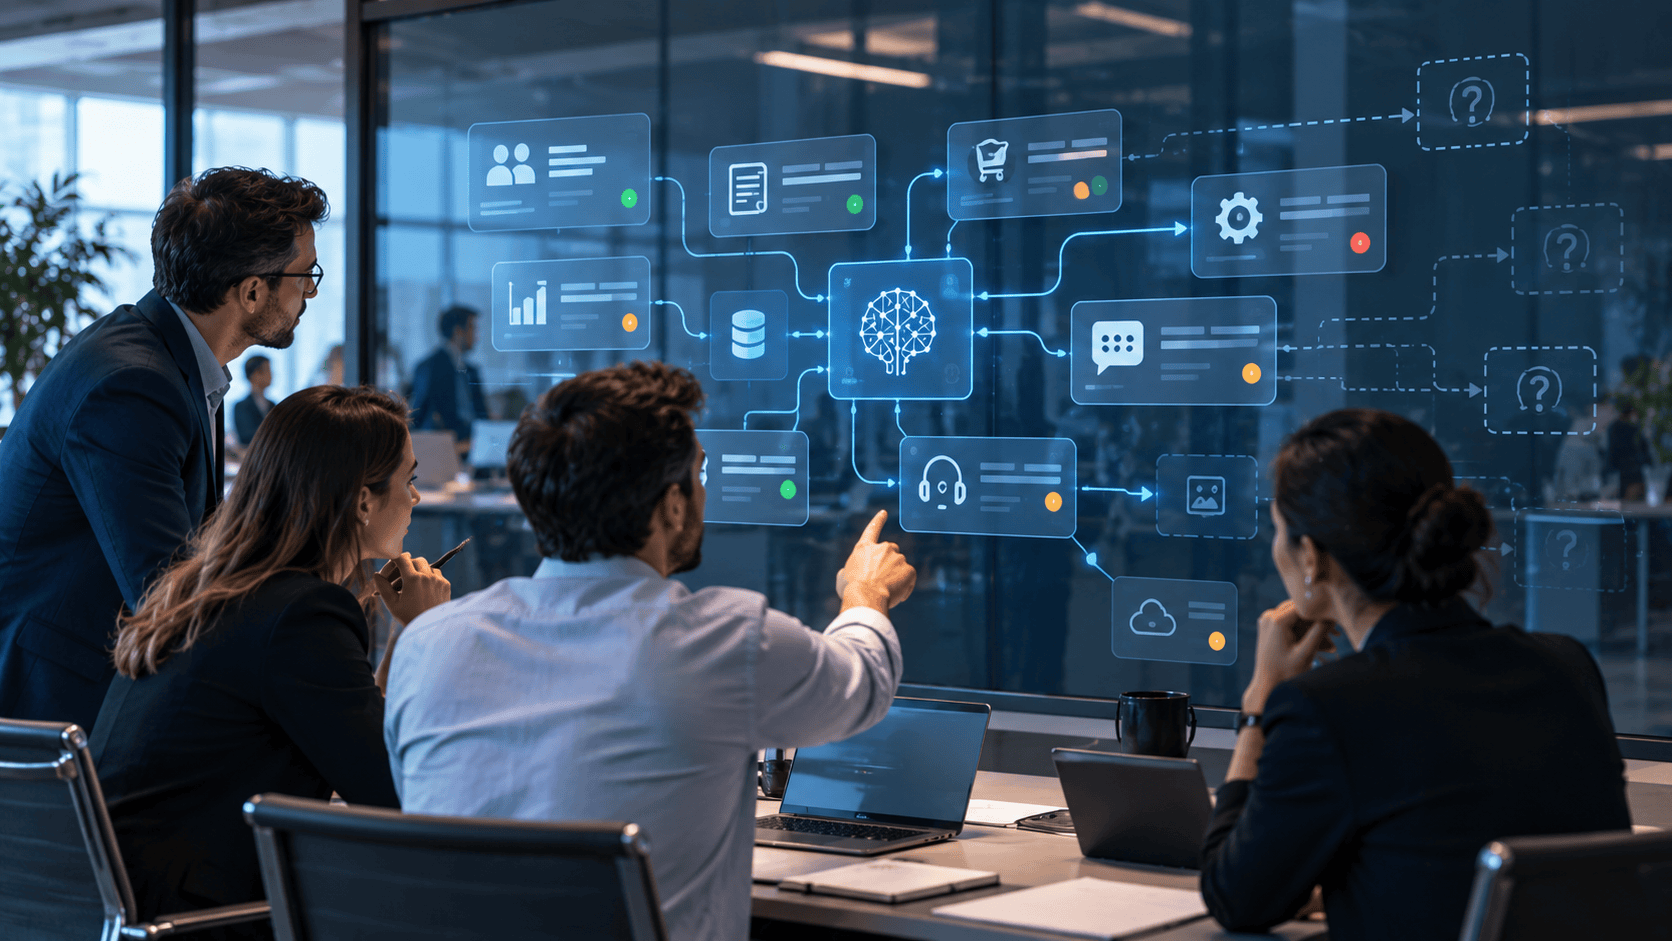
Un article recent de Law&Trends ho resumeix bé: abans de classificar riscos, assignar responsables o aplicar controls, cal saber quins sistemes existeixen, per a què s’utilitzen i qui els utilitza. Però l’inventari útil no és una llista de marques o llicències. És un mapa operatiu dels usos reals de la IA dins l’empresa.

Inventariar usos, no només eines

La mateixa eina pot tenir un risc molt diferent segons l’ús. Resumir un document intern no és el mateix que filtrar candidatures, puntuar clients o suggerir decisions sobre persones. Per això, cada registre hauria de respondre com a mínim a sis preguntes: quina IA és, amb quina finalitat s’utilitza, en quin procés intervé, quines dades tracta, qui n’és responsable i quin pes té el resultat en la decisió final.

Aquesta distinció és important també jurídicament. El Reglament europeu d’IA no imposa, amb caràcter general, que totes les empreses mantinguin un inventari complet de tots els sistemes que utilitzen. Sí que estableix obligacions específiques per determinats sistemes i operadors. L’inventari és, sobretot, la infraestructura que permet detectar quan aquestes obligacions s’activen.

El risc real és la IA que ningú ha declarat

El punt més delicat és la denominada Shadow AI: eines o funcionalitats utilitzades fora dels circuits aprovats. Una política interna pot dir què està autoritzat, però si l’empresa no contrasta la política amb la realitat tecnològica, el mapa quedarà incomplet.

Aquí la governança deixa de ser exclusivament jurídica. Compres, IT, ciberseguretat, protecció de dades, compliance i les pròpies àrees de negoci són punts de detecció. Qui proposa o utilitza un nou cas d’IA ha de declarar-lo; algú l’ha de validar; i els canvis rellevants han d’obligar a revisar-lo. El NIST, en el seu AI Risk Management Framework, incorpora expressament mecanismes per inventariar sistemes d’IA dins de la funció de governança.

Un inventari viu i connectat amb l’operativa

La pitjor opció és crear un Excel molt complet que queda obsolet al cap de tres mesos. L’inventari ha de formar part del circuit normal d’alta de tecnologia, contractació de proveïdors i aprovació de nous usos. Ha de ser senzill de mantenir, però suficient per prioritzar riscos, documentar decisions i saber què revisar quan canvia una versió, una finalitat, una integració o el grau d’autonomia del sistema.

La pròpia AEPD, en la seva política interna d’IA generativa, treballa amb una lògica similar: identificar casos d’ús, assignar responsabilitats, seleccionar sistemes segons el context i aplicar mesures organitzatives i tècniques proporcionades.

La pregunta que convé fer ara

Abans de preguntar si la política d’IA és correcta o si el model de governança està complet, hi ha una qüestió més bàsica: sabem realment quines eines i funcionalitats d’IA estan operant avui dins l’organització? Si la resposta és “no del tot”, el primer projecte no hauria de ser una nova política. Hauria de ser obtenir visibilitat.

Com sempre, cuideu les dades i cuideu-vos!
IA a Recursos Humans: dir que la decisió final és humana ja no és suficient

La intel·ligència artificial ja intervé en processos sensibles de Recursos Humans: filtrar currículums, puntuar candidatures, avaluar rendiment o donar suport a decisions laborals. El marc jurídic comença a exigir una resposta concreta: saber quina IA utilitza l'empresa, per a què i amb quin control humà real.

El 5 d'octubre arriba una nova obligació laboral

El Reial decret 723/2026 entra en vigor el 5 d'octubre i incorpora una nova obligació d'informació directa a la persona treballadora. En relacions laborals de més de quatre setmanes, l'empresa haurà d'informar per escrit sobre l'existència de sistemes algorítmics o automatitzats. Si intervenen en condicions de treball, caldrà explicar-ne pautes, criteris i regles de funcionament.

En les noves contractacions, la informació s'haurà de facilitar abans de l'inici de la relació laboral. En els contractes ja vigents, la persona treballadora podrà demanar-la i l'empresa tindrà trenta dies hàbils per respondre, sempre que no disposi ja d'aquesta informació.

L'AEPD avisa: la supervisió humana ha de ser efectiva

Pocs dies després, l'Agència Espanyola de Protecció de Dades va publicar l'advertència AI-00009-2026 sobre una eina per analitzar currículums, puntuar i prioritzar candidatures. No és una sanció ni declara una infracció: és preventiva. Però el criteri és útil per a qualsevol empresa.

L'AEPD exigeix integrar la protecció de dades des del disseny, avaluar riscos, fer una avaluació d'impacte quan pugui existir risc alt i informar clarament candidats i treballadors. I subratlla una idea clau: no n'hi ha prou amb dir que la decisió final la pren una persona. La intervenció humana ha de permetre valorar críticament la puntuació de la IA i decidir sense quedar, de fet, condicionada pel resultat automatitzat.

Les obligacions no comencen ara

El nou Reial decret se suma a obligacions ja vigents. Des de 2021, l'article 64.4.d de l'Estatut dels Treballadors reconeix a la representació legal el dret a conèixer els paràmetres, regles i instruccions dels algoritmes o sistemes d'IA que incideixin en decisions laborals. El RGPD continua exigint base jurídica, transparència, minimització i, quan correspongui, les garanties de l'article 22 sobre decisions automatitzades.

També cal mirar el Reglament europeu d'IA. L'alfabetització en IA ja és exigible i les obligacions generals de transparència de l'article 50 s'apliquen des d'agost de 2026. Ara bé, el Reglament (UE) 2026/1744 ha ajornat fins al 2 de desembre de 2027 les obligacions específiques del capítol III per als sistemes d'alt risc de l'annex III, on s'inclouen molts usos laborals. Aquest ajornament no suspèn el compliance laboral ni el RGPD.

Què hauria de fer ara una pime?

El primer pas no és redactar una clàusula, sinó fer inventari. Cal identificar les eines de RRHH, quines incorporen IA, quines decisions condicionen i quins proveïdors hi intervenen. Després cal revisar la base jurídica i la informació facilitada, documentar la supervisió humana, analitzar riscos i biaixos, conservar evidències i formar les persones usuàries. Externalitzar el software o la selecció no externalitza la responsabilitat de l'empresa.

Un problema transversal de governança digital

Aquest escenari connecta les nostres àrees de protecció de dades laboral, IA i algoritmes en RRHH, Dret Digital laboral i governança i risc digital. La resposta ha de ser jurídica, tecnològica, operativa i probatòria: entendre què fa el sistema, qui decideix, quins controls existeixen i com es pot demostrar.

Per a una pime, la pregunta ja no és si utilitza IA en Recursos Humans. És si podria explicar-ne avui el funcionament davant d'un treballador, la representació laboral, la Inspecció de Treball o l'AEPD.

Com sempre, cuideu les dades i cuideu-vos!
La teva empresa ja utilitza algoritmes per decidir sobre persones. Ara els haurà d’explicar.

La intel·ligència artificial i els algoritmes ja intervenen en decisions empresarials molt quotidianes: seleccionar candidats, organitzar torns, assignar tasques, calcular determinats components salarials, avaluar el rendiment o donar suport a decisions sobre promocions i extincions.

Per a moltes pimes, però, aquestes eines continuen percebent-se com una qüestió principalment tecnològica. La publicació del Reial decret 723/2026, de 9 de setembre, obliga a canviar aquesta perspectiva.

La norma, publicada al BOE el 15 de setembre i que entrarà en vigor el 5 d’octubre de 2026, incorpora una nova obligació de transparència directament davant de les persones treballadores.

1. Què canvia a partir d’octubre?

Les empreses hauran d’informar per escrit sobre l’existència de sistemes algorítmics o automatitzats de presa de decisions.

I quan aquests sistemes s’utilitzin per determinar, fixar o modificar condicions de treball, la informació haurà d’incloure les seves pautes, criteris i regles de funcionament.

La norma esmenta expressament àmbits com la jornada, l’assignació de tasques, els salaris, la progressió professional, el lloc de treball o l’extinció del contracte.

Per a les noves relacions laborals de més de quatre setmanes, aquesta informació s’haurà de facilitar abans de l’inici de la relació laboral. Per a les relacions ja existents quan entri en vigor la norma, la persona treballadora podrà sol·licitar-la i l’empresa disposarà, amb caràcter general, de 30 dies hàbils per proporcionar-la.

2. L’obligació no comença ara

El nou Reial decret no substitueix les obligacions anteriors. Hi afegeix una capa addicional de transparència.

Des de 2021, l’Estatut dels Treballadors reconeix a la representació legal de les persones treballadores el dret a ser informada sobre els paràmetres, regles i instruccions dels algoritmes o sistemes d’intel·ligència artificial que influeixin en decisions sobre condicions de treball, accés o manteniment de l’ocupació, inclosa l’elaboració de perfils.

A això s’hi suma el RGPD quan existeix tractament de dades personals. Requereixen una atenció especial les decisions basades únicament en tractaments automatitzats que produeixin efectes jurídics o afectin significativament una persona, perquè poden activar les garanties específiques de l’article 22.

I el Reglament Europeu d’Intel·ligència Artificial incorpora noves obligacions quan determinades eines utilitzades en selecció, contractació, gestió de persones treballadores, assignació de tasques o avaluació del rendiment tenen la consideració de sistemes d’IA d’alt risc. En aquests casos adquireixen especial importància la supervisió humana, la informació a les persones treballadores i als seus representants i la traçabilitat del sistema.

3. Què suposa realment per a una pime?

El principal problema no serà redactar una clàusula més. Serà saber quines eines estan prenent o donant suport a decisions sobre persones.

Una empresa pot estar utilitzant algoritmes o IA sense haver-ho identificat clarament: un programari de selecció que filtra currículums, una aplicació que proposa torns, una plataforma de productivitat, un mòdul d’avaluació de l’acompliment o una funcionalitat incorporada pel proveïdor mitjançant una actualització.

Per això, el primer pas hauria de ser fer un inventari senzill de les eines utilitzades en RRHH i gestió de persones, identificar quines decisions donen suport, comprovar quines dades utilitzen, conèixer el paper real del proveïdor i determinar quan existeix intervenció humana.

Després caldrà coordinar la documentació laboral amb protecció de dades, Reglament d’IA, relacions laborals i procediments interns de supervisió.

La transparència algorítmica està deixant de ser una qüestió reservada a grans companyies tecnològiques. Per a moltes pimes espanyoles s’està convertint en una obligació ordinària de gestió.

El risc no és únicament utilitzar intel·ligència artificial. També és utilitzar-la sense saber exactament on intervé, què condiciona i com explicar-ho.

Com sempre, cuideu les dades i cuideu-vos!
La IA laboral ja no és només tecnologia: és compliance empresarial

La notícia pot presentar-se com una batalla entre Espanya i Brussel·les, però per a una pime la lectura important és molt més pràctica. Yolanda Díaz ha defensat que la intel·ligència artificial i els algoritmes ja influeixen en processos com la selecció, la permanència, els ascensos, les modificacions contractuals, les sortides o l’avaluació del treball. La pregunta per a l’empresa no és si fa servir IA, sinó si pot explicar com la fa servir quan afecta persones treballadores.

La transparència algorítmica ja és una obligació laboral

Aquest debat no comença amb l’AI Act. Espanya ja va obrir camí amb l’anomenada Llei Rider, que va modificar l’Estatut dels Treballadors per reconèixer el dret de la representació legal a ser informada sobre els paràmetres, regles i instruccions dels algoritmes o sistemes d’IA que afectin decisions laborals rellevants. La transparència algorítmica laboral forma part del nostre ordenament des de 2021.

L’AI Act acumula obligacions, no les substitueix

El Reglament Europeu d’Intel·ligència Artificial reforça aquesta direcció. Considera d’alt risc determinats sistemes d’IA utilitzats en contractació, selecció, promoció, rescissió contractual, assignació de tasques, supervisió o avaluació del rendiment. També exigeix alfabetització en IA per a qui operi o utilitzi aquests sistemes en nom de l’organització. L’AI Act no substitueix el RGPD, l’Estatut dels Treballadors ni la normativa d’igualtat: els suma.

Aquí apareix la tensió actual. El calendari europeu pot donar més marge per a determinades obligacions vinculades als sistemes d’alt risc, però això no elimina la realitat empresarial immediata: les eines ja s’estan utilitzant i les decisions ja es prenen. Que Europa doni més temps no significa que l’empresa pugui continuar implantant eines sense control.

El risc real és més quotidià del que sembla

Per a moltes pimes, el risc no estarà a haver comprat “una IA perillosa”, sinó en usos molt més normals: una eina de selecció que filtra candidats, un software de productivitat que genera mètriques individuals, una plataforma de RRHH amb funcionalitats intel·ligents, un sistema de torns automatitzat o un proveïdor que promet “optimitzar” decisions sense explicar bé quines dades utilitza. El risc acostuma a amagar-se en eines normals que ningú ha inventariat com a IA.

Del compliance algorítmic a les evidències defensables

Per això convé començar a parlar de compliance algorítmic laboral. No com un document decoratiu, sinó com una forma de govern intern: inventari d’eines, avaluació del proveïdor, anàlisi de dades tractades, informació a la plantilla o a la seva representació, intervenció humana, mesures davant biaixos, traçabilitat i evidències. L’empresa no necessita saber programar l’algoritme; necessita poder governar-lo, qüestionar-lo i defensar-ne l’ús.

I aquí apareix una dimensió que moltes empreses encara no estan considerant: l’evidència. No n’hi ha prou amb tenir una política, una clàusula o una avaluació inicial si després no podem reconstruir com es va prendre una decisió concreta, quina eina hi va intervenir, quines dades es van utilitzar, quina persona va supervisar el resultat i quins controls es van aplicar. La preparació forense d’evidències ha de començar abans del conflicte: no per judicialitzar l’empresa, sinó per garantir que les decisions puguin explicar-se, verificar-se i defensar-se si algun dia són qüestionades. En la pràctica, això significa dissenyar registres, traçabilitat, actes, validacions, revisions humanes i documentació tècnica mínima que permetin acreditar que la IA no s’ha utilitzat de forma opaca, discriminatòria o automàtica, sinó dins d’un marc raonable de control empresarial.

No es tracta de frenar la IA, sinó de governar-la

El règim sancionador de l’AI Act existeix i serà rellevant, però no hauria de ser l’únic motor de reacció. Per a una pime, el primer cost pot arribar abans: una reclamació laboral, una inspecció, una queixa d’un candidat, una bretxa reputacional o la impossibilitat de justificar una decisió interna.

La reacció intel·ligent no és frenar la IA. Seria un error. La IA pot ajudar a seleccionar millor, organitzar equips, reduir càrregues administratives, detectar necessitats formatives i prendre decisions amb més informació. Però en l’àmbit laboral ha d’aplicar-se amb una regla senzilla: com més impacte tingui sobre persones, més transparència, control humà i evidència documental necessita.

Per a una pime, el primer pas no hauria de ser comprar una altra eina, sinó fer-se tres preguntes: quina IA estem utilitzant ja, quines decisions laborals pot estar condicionant i què podríem ensenyar demà si ens ho demana una persona treballadora, la representació legal, la Inspecció de Treball o una autoritat de control. L’avantatge competitiu no serà utilitzar més IA que els altres, sinó utilitzar-la millor: amb criteri, controls i capacitat de defensa.

Conclusió: la IA laboral ja és una responsabilitat de direcció

El Projecte de Llei Orgànica per al bon ús i la governança de la intel·ligència artificial continua en tramitació parlamentària, però la direcció del viatge ja és clara. La IA laboral passarà de ser una decisió tecnològica a convertir-se en una responsabilitat de direcció, compliment i reputació empresarial. Les empreses que comencin ara a ordenar eines, proveïdors, dades, decisions i evidències no només reduiran risc: estaran més ben preparades per aprofitar la IA amb confiança i avantatge competitiu.

Del reclutament als ascensos: com la IA està transformant la gestió del talent

Com ja sabeu, la intel·ligència artificial ha deixat de ser una eina reservada per a àrees tecnològiques. Avui participa activament en processos relacionats amb l'avaluació de l'acompliment, la promoció professional, la compensació econòmica i fins i tot determinades decisions de gestió de persones.

El que va començar com una eina de suport per a automatitzar tasques administratives està evolucionant cap a sistemes capaços d'analitzar grans volums d'informació i generar recomanacions que influeixen directament en la trajectòria professional dels empleats.

Aquesta transformació ofereix importants oportunitats per a les organitzacions, però també planteja desafiaments jurídics, ètics i de compliment que no poden passar-se per alt.

La IA entra en el cor de la gestió del talent

Cada vegada és més habitual que les empreses utilitzin algorismes per a identificar candidats amb potencial de promoció, analitzar mètriques de productivitat, detectar necessitats formatives o donar suport a processos d'avaluació de l'acompliment.

La promesa és atractiva: decisions més àgils, basades en dades i aparentment més objectives.

No obstant això, quan un sistema automatitzat influeix en qüestions tan sensibles com una promoció, una revisió salarial o una mesura disciplinària, l'impacte sobre les persones pot ser significatiu.

Per això, el veritable desafiament ja no consisteix a incorporar intel·ligència artificial, sinó a garantir que la seva utilització sigui transparent, explicable i compatible amb els drets dels treballadors.

El risc de confiar cegament en els algorismes

La intel·ligència artificial aprèn a partir de les dades disponibles. Si aquestes dades contenen biaixos històrics, errors o patrons discriminatoris, el sistema pot reproduir-los o, fins i tot, amplificar-los.

Un model dissenyat per a identificar perfils d'alt rendiment podria afavorir determinats comportaments o trajectòries professionals sense que l'organització sigui plenament conscient d'això.

A més, moltes eines utilitzen models complexos la lògica interna dels quals resulta difícil d'interpretar, la qual cosa complica justificar determinades decisions davant empleats, representants dels treballadors o autoritats supervisores.

La falta de transparència s'està convertint en un dels principals riscos associats a l'ús d'IA en recursos humans.

Governança, compliment i supervisió humana

La regulació internacional està avançant cap a un model en el qual determinades aplicacions d'IA relacionades amb l'ocupació seran considerades d'alt risc.

En conseqüència, les organitzacions hauran de demostrar que compten amb mecanismes adequats de supervisió, control i gestió de riscos.

Això implica, entre altres qüestions:

  • Avaluar prèviament l'impacte de les eines utilitzades.
  • Garantir la qualitat de les dades emprades.
  • Mantenir supervisió humana efectiva sobre les decisions rellevants.
  • Documentar els criteris utilitzats pels sistemes.
  • Implementar mesures per a detectar i corregir possibles biaixos.

L'automatització pot millorar l'eficiència, però no elimina la responsabilitat de l'empresa sobre les decisions adoptades.

Una oportunitat per a construir confiança

La intel·ligència artificial té el potencial de millorar significativament la gestió del talent, sempre que s'utilitzi dins d'un marc adequat de governança.

Les organitzacions que integrin des del principi criteris de compliment, protecció de dades, transparència i supervisió humana estaran més ben preparades per a aprofitar els beneficis d'aquestes tecnologies sense comprometre la confiança dels seus empleats.

En un entorn cada vegada més regulat, l'avantatge competitiu no vindrà únicament d'adoptar intel·ligència artificial, sinó de demostrar que s'utilitza de manera responsable, ètica i alineada amb els drets de les persones.

Com sempre, cuideu les dades i cuideu-vos!
Shadow AI: quan la innovació es converteix en vulnerabilitat legal

La intel·ligència artificial va arribar per quedar-se, però la seva adopció descontrolada pot convertir-se en el major risc legal i reputacional de la teva organització. La coneguda com Shadow AI —l'ús no autoritzat d'eines d'intel·ligència artificial per part d'empleats sense supervisió del departament de TI o compliance— està exposant a milers d'empreses a multes milionàries, filtracions de dades confidencials i greus incompliments normatius.

Les dades són alarmants: una recerca recent de Microsoft revela que el 71% dels empleats al Regne Unit han utilitzat eines d'IA no aprovades en el treball, i el 51% continua fent-ho setmanalment. A Espanya, el 67% de les organitzacions se senten incapaces de detectar implementacions d'IA no controlades, i més del 80% de les companyies espanyoles han sofert incidents de seguretat relacionats amb l'IA. El problema no és menor: un de cada cinc incidents de Shadow AI implica dades sensibles, i només el 32% dels treballadors expressen preocupació per la privacitat de les dades corporatives o de clients introduïdes en eines d'IA de consum.

El veritable risc: vulnerabilitats legals i operatives

Quan un empleat introdueix dades corporatives, informació de clients o estratègies empresarials en eines públiques com ChatGPT, Claude o Gemini sense autorització, genera múltiples vulnerabilitats simultàniament. Els treballadors recurren a aquestes eines per redactar comunicacions laborals (49%), elaborar informes i presentacions (40%) i fins i tot realitzar tasques financeres (22%), però amb una preocupant falta de consciència sobre els riscos: només el 29% es preocupa per la seguretat dels sistemes de TI de la seva organització.

La fuga d'informació confidencial és immediata: les eines d'IA generativa emmagatzemen i reutilitzen la informació introduïda en els seus prompts. Noms de clients, informació de projectes estratègics i codi font propietari són filtrats sense control. Simultàniament, s'incompleixen obligacions del Reglament General de Protecció de Dades (RGPD), que exigeix consentiment explícit, minimització de dades i transparència en el tractament d'informació personal. Les multes poden assolir 20 milions d'euros o el 4% de la facturació global.

El Reglament d'Intel·ligència Artificial (AI Act), les primeres obligacions del qual van entrar en vigor el 2 d'agost de 2025, estableix sancions encara més severes: fins a 35 milions d'euros o el 7% del volum de negoci global. Les organitzacions han de garantir traçabilitat, transparència i supervisió humana en els sistemes d'IA, cosa impossible quan s'utilitzen eines no autoritzades.​

Mesures essencials per a empreses

Prohibir l'ús d'IA no és viable: el 41% dels empleats utilitza aquestes eines perquè hi estan acostumats en la seva vida personal, i el 28% perquè la seva empresa no proporciona una alternativa aprovada. L'estratègia correcta passa per gestionar la Shadow AI mitjançant un marc de governança clar, transparent i auditable.

Realitzar una auditoria interna d'IA: Identificar totes les eines d'IA utilitzades a l'organització, tant autoritzades com no controlades.

Implementar una Política d'Ús Responsable d'IA: Document que estableixi regles, principis i procediments sobre usos permesos, procediments d'aprovació, obligacions de confidencialitat i mesures de seguretat.

Establir controls tècnics de prevenció: Solucions de Prevenció de Pèrdua de Dades (DLP) per examinar informació sensible enviada a plataformes d'IA.

Formar i conscienciar la plantilla: El 87% dels empleats no comprèn els riscos reals de l'ús inadequat d'IA. La formació ha de ser específica per perfil professional.

Designar responsables de governança: Crear un Comitè d'IA amb representació d'àrees clau que supervisi implementació, avaluï noves eines i gestioni incidents.

Conclusió

En un context normatiu cada vegada més exigent, amb el RGPD plenament consolidat, l'AI Act en fase d'implementació i l'AEPD exercint competències sancionadores, les organitzacions no es poden permetre ignorar la Shadow AI.
Com adverteix Darren Hardman, CEO de Microsoft UK & Ireland: "Només l'IA de nivell empresarial ofereix la funcionalitat que els empleats desitgen, envoltada en la privacitat i seguretat que tota organització exigeix".
La clau està en governar: establir marcs clars, formar equips i implementar controls tècnics. Només així la innovació es converteix en avantatge competitiu sostenible i responsable.

Com sempre, cuideu les dades i cuideu-vos!
XXV Congrés ASNALA a Sevilla: passió laboralista i compromís digital

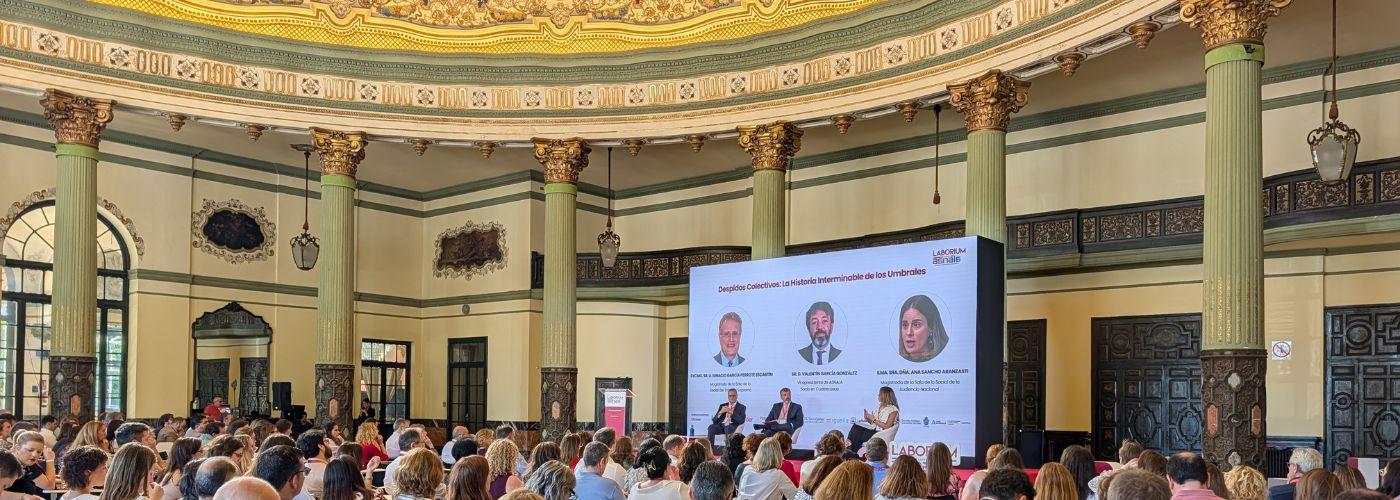
El XXV Congrés d'ASNALA, celebrat a Sevilla sota el lema Laborium 2025, ha estat molt més que un punt de trobada: una demostració del vigor i la comunitat que defineixen el Dret Laboral a Espanya. Durant tres dies, la capital andalusa va reunir centenars de professionals de l'àmbit jurídic-laboral, convertits en protagonistes d'un esdeveniment que va combinar coneixement, innovació i bones relacions.

Tecnolawyer va tenir el privilegi de participar com a patrocinador d'aquesta edició especial, reafirmant el nostre compromís amb l'impuls del Dret Digital Laboral. En el nostre estand presentem dues eines especialment pensades per als laboralistes que volen anticipar-se als reptes tecnològics que ja estan transformant la seva pràctica: l 'Índex Digital Laboral, que permet conèixer el nivell de maduresa digital de cada professional i comparar-lo de forma anònima amb el dels seus col·legues, i la Guia ràpida "IA: què ha de saber un advocat laboralista avui", un material de consulta àgil que resumeix els aspectes clau de l'ús responsable i ètic de la intel·ligència artificial en l'àmbit laboral.

El congrés va ser també una oportunitat única per escoltar i comprendre les inquietuds del sector. Molts assistents van compartir les seves experiències al voltant de dues qüestions que van centrar bona part del debat: la irrupció de la IA en els recursos humans —amb el seu potencial, però també amb els seus dilemes jurídics— i la implantació efectiva i demostrable de la Desconnexió Digital a les empreses, un dret que segueix evolucionant en paral·lel a la digitalització del treball. Aquestes converses van confirmar la necessitat d'acompanyar les pimes i els despatxos en l'adopció de bones pràctiques digitals, un objectiu central en la nostra tasca diària.

L'equip d'ASNALA, encapçalat per Ana Gómez, presidenta, i Paloma Ausín, gerent, va oferir una organització impecable que va combinar el rigor professional amb una hospitalitat exemplar. L'agenda de Laborium 2025 no només va brillar per la qualitat de les seves ponències i taules rodones, sinó també per la seva cuidada vessant social: la visita guiada als Reals Alcázares i  el Sopar de Gala van ser moments memorables que van segellar la complicitat entre col·legues de tot Espanya.

Des de Tecnolawyer, tornem de Sevilla amb la satisfacció d'haver compartit coneixement, generat converses valuoses i reforçat vincles amb una comunitat professional apassionada i en plena transformació digital. Aquest Congrés ha deixat clar que el futur del Dret Laboral serà, necessàriament, també digital. I aquí estarem, acompanyant els laboralistes amb solucions jurídic-tecnològiques que els ajudin a liderar aquest canvi.


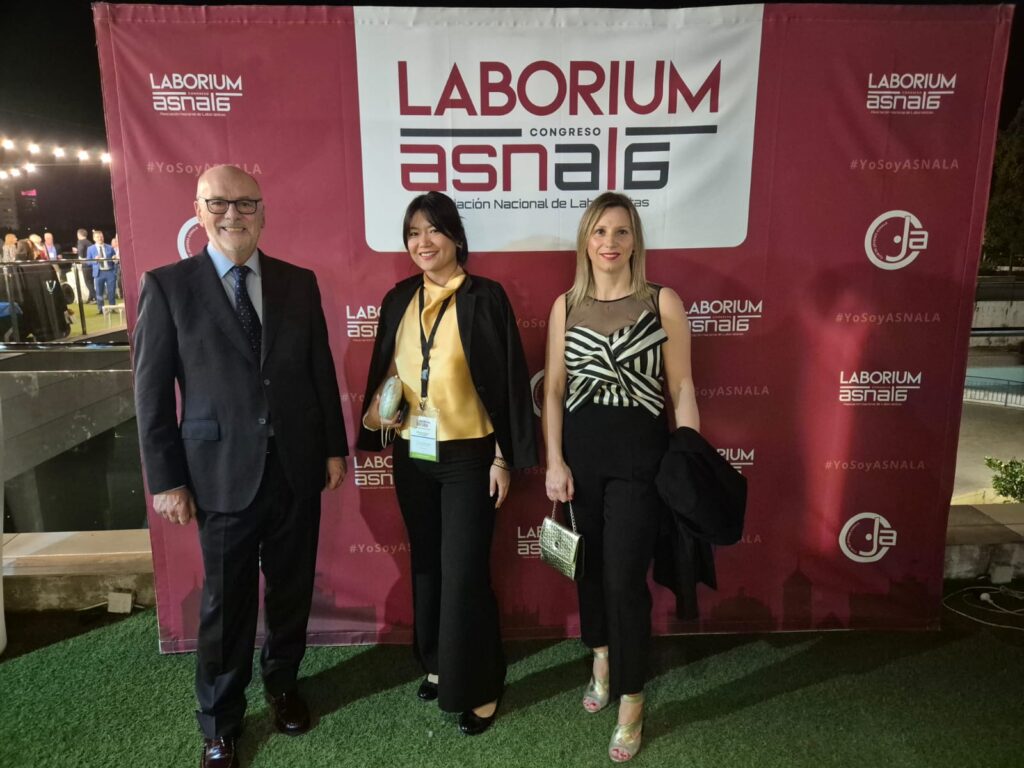
L'equip de Tecnolawyer en el photocall del Sopar de Gala del Congrés d'ASNALA 2025.
L'equip de Tecnolawyer, desplaçat al Congrés, en el photocall del Sopar de Gala del Congrés d'ASNALA 2025.

Algoritmes sota vigilància: la nova era de la Inspecció de Treball

La Inspecció de Treball ha estrenat el seu Pla Estratègic 2025-2027 i porta una novetat que no deixa indiferent: la intel·ligència artificial es converteix en protagonista del món laboral. I ho fa per partida doble: serà tant objecte de control en les empreses com eina de control en mans de la pròpia Inspecció.

IA com a objecte de control

Si la teva empresa utilitza algoritmes per a contractar, organitzar torns o prendre decisions sobre la plantilla, és moment de revisar aquests processos. La Inspecció anuncia que vigilarà molt de prop aquestes pràctiques per a evitar biaixos i discriminacions.

La idea és simple: la tecnologia no pot servir per a limitar la igualtat d'oportunitats. De fet, el pla fins i tot apunta al fet que es podria adaptar el règim sancionador per a respondre a possibles abusos en aquest terreny.

El missatge als empresaris és clar: toca ser transparents i responsables amb els sistemes d’IA que afecten les persones.

IA com a eina de control

La Inspecció no es queda enrere. El Pla preveu una profunda modernització tecnològica de l'organisme:

  • Creació d'unitats de tractament massiu de dades en cada Comunitat Autònoma, capaces de manejar grans volums d'informació i detectar patrons de frau.
  • Desenvolupament de noves regles algorítmiques integrades en l'Eina de Lluita contra el Frau.
  • Posada en marxa d'un laboratori d'informàtica forense, especialitzat a obtenir evidències digitals dels sistemes empresarials.
  • Implantació de projectes pilot d’IA per a planificar expedients, automatitzar processos i millorar l'eficiència interna.

Tot això amb un objectiu: anticipar-se al frau, guanyar eficàcia i reforçar la transparència en l'actuació inspectora.

Un canvi de paradigma

La digitalització i la revolució tecnològica són ja part inseparable del món laboral. El Pla Estratègic situa a la Inspecció com a àrbitre i jugador alhora: controla com les empreses apliquen la IA, mentre aprofita aquesta mateixa tecnologia per a optimitzar la seva pròpia labor.

Per a les empreses, el missatge és doble. D'una banda, han de garantir que els sistemes d’IA que impacten en la plantilla respectin els drets fonamentals. D’altra banda, han d'estar preparades per a un control cada vegada més sofisticat, en el qual l'empremta digital i les dades ocupen un lloc central.

La conclusió és evident: la IA ja no és un futurible en les relacions laborals, sinó un present regulat i fiscalitzat. I entre 2025 i 2027, serà un dels eixos prioritaris d'actuació de la Inspecció de Treball i Seguretat Social.

Per llegir el Pla, feu clic aquí.

Com sempre, cuideu les dades i cuideu-vos!
IA en RRHH: de la promesa al risc regulat

El passat 18 de setembre vam tenir el plaer, des de Tecnolawyer, d'impartir per a ASNALA el seminari web «Com la IA està redefinint les Relacions Laborals». I si alguna cosa va quedar clar després de la sessió és que la Intel·ligència Artificial ja no és una promesa de futur: és una realitat regulada que impacta directament en la gestió de persones i en les obligacions legals de les empreses.

Avui, dos de cada tres organitzacions utilitzen eines d’IA en els seus departaments de RRHH. Parlem de sistemes de selecció, algoritmes que avaluen l'acompliment, eines de càlcul de productivitat o aplicacions que assignen torns i tasques. Tots ells tenen alguna cosa en comú: afecten decisions laborals crítiques, i, per tant, estan sota el radar del Reglament Europeu d'Intel·ligència Artificial (RIA – AI Act).

Les «decisions invisibles»

Un dels conceptes clau que vam debatre és el de les decisions invisibles: aquelles que adopta un algoritme en silenci, però que determinen l'accés a una ocupació, una promoció o fins i tot un acomiadament. La majoria d'empreses encara desconeix les seves obligacions enfront d'aquest nou marc, la qual cosa genera un risc creixent de sancions i litigis.

El Reglament classifica aquests sistemes com d'alt risc i exigeix un compliment exhaustiu. No n'hi ha prou amb aplicar la norma: cal poder demostrar que es compleix. Aquí entren en joc la documentació tècnica, l'avaluació d'impacte algorítmic, els protocols de supervisió humana i la traçabilitat de les decisions.

Responsabilitat i sancions

Les obligacions recauen principalment en les empreses usuàries de la IA, encara que proveïdors i integradors també assumeixen responsabilitats. No obstant això, l'organització que decideixi implantar un sistema és la que respondrà davant la Inspecció o els tribunals si sorgeixen problemes.

Les sancions administratives poden aconseguir els 35 milions d'euros o el 7% de la facturació global. Però més enllà de la multa, existeixen altres riscos: demandes laborals per discriminació, paralització de sistemes crítics, mal reputacional i majors inspeccions laborals.

Compliment i oportunitat

Durant el seminari web vam insistir en què aquest nou escenari no ha de veure's només com un risc, sinó també com una oportunitat de diferenciació. Les empreses que s'anticipin amb un pla de compliment sòlid estaran més ben posicionades enfront de clients, treballadors i reguladors.

La implementació efectiva del RIA ja està en marxa. Actualment, ens trobem en la Fase III del calendari d'obligacions: auditories internes obligatòries, revisió contínua i actualització permanent. No és moment d'esperar: és moment d'actuar.

Què han de fer les empreses?

La resposta passa per tres passos essencials:

  1. Auditoria inicial dels sistemes d’IA en RRHH.
  2. Documentació i polítiques internes clares sobre el seu ús.
  3. Supervisió humana efectiva, que garanteixi que la tecnologia mai substitueix el judici professional.

En definitiva, la IA en RH ha deixat de ser un luxe o una moda. És un camp regulat, d'alt risc, que exigeix preparació, acompanyament jurídic i un enfocament multidisciplinari (Legal, IT i RH).

Des de Tecnolawyer, juntament amb ASNALA, volem ajudar empreses i despatxos a navegar aquest nou marc. Perquè la pregunta ja no és si la teva organització usa IA, sinó com l'estàs usant i si ho fas de manera legal i responsable.

Com sempre, cuideu les dades i cuideu-vos!
Revisió Texts legals web