Inventario de IA: el primer control que muchas empresas todavía no tienen

No se puede gobernar lo que no se ha identificado, pero tampoco es necesario convertir el inventario en burocracia.

Muchas empresas utilizan ya inteligencia artificial sin haber tomado una decisión formal de “implantar IA”. La IA entra por funcionalidades incorporadas a herramientas que ya se pagan, asistentes activados por defecto, servicios SaaS o cuentas individuales abiertas por los equipos. Y aquí aparece el primer problema de gobernanza: la organización puede estar regulando sólo una parte de lo que realmente utiliza.

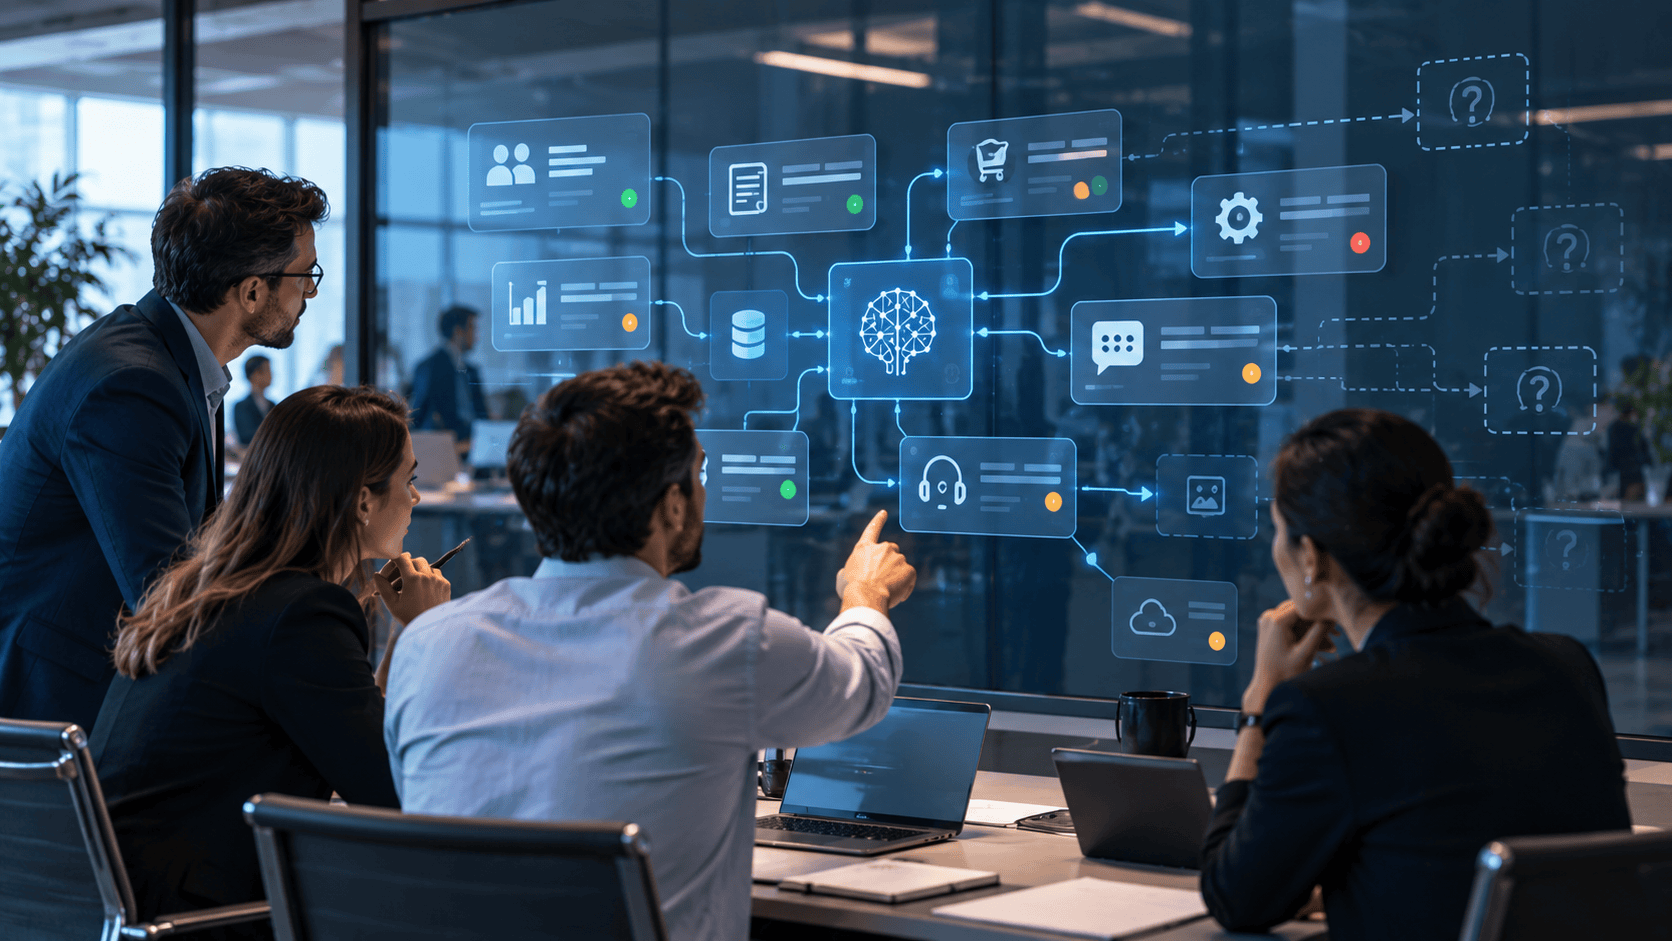
Un artículo reciente de Law&Trends lo resume bien: antes de clasificar riesgos, asignar responsables o aplicar controles, es necesario saber qué sistemas existen, para qué se utilizan y quién los utiliza. Sin embargo, el inventario útil no es una lista de marcas o licencias. Es un mapa operativo de los usos reales de la IA en la empresa.

Inventariar usos, no sólo herramientas

La misma herramienta puede tener un riesgo muy distinto en función del uso. Resumir un documento interno no es lo mismo que filtrar candidaturas, puntuar a clientes o sugerir decisiones sobre personas. Por eso, cada registro debería responder como mínimo a seis preguntas: qué IA es, con qué finalidad se utiliza, en qué proceso interviene, qué datos trata, quién es responsable y qué peso tiene el resultado en la decisión final.

Esta distinción también es importante jurídicamente. El Reglamento europeo de IA no impone, a todos los efectos, que todas las empresas mantengan un inventario completo de todos los sistemas que utilizan. Sí establece obligaciones específicas por determinados sistemas y operadores. El inventario es, sobre todo, la infraestructura que permite detectar cuándo estas obligaciones se activan.

El riesgo real es la IA que nadie ha declarado

El punto más delicado es la denominada Shadow AI : herramientas o funcionalidades utilizadas fuera de los circuitos aprobados. Una política interna puede decir lo que está autorizado, pero si la empresa no contrasta la política con la realidad tecnológica, el mapa quedará incompleto.

Aquí la gobernanza deja de ser exclusivamente jurídica. Compras, IT, ciberseguridad, protección de datos, compliance y las propias áreas de negocio son puntos de detección. Quien propone o utiliza un nuevo caso de IA debe declararlo; alguien debe validarlo; y los cambios relevantes deben obligar a revisarlo. El NIST, en su AI Risk Management Framework, incorpora expresamente mecanismos para inventariar sistemas de IA dentro de la función de gobernanza.

Un inventario vivo y conectado con la operativa

La peor opción es crear un Excel muy completo que queda obsoleto a los tres meses. El inventario debe formar parte del circuito normal de alta de tecnología, contratación de proveedores y aprobación de nuevos usos. Debe ser sencillo de mantener, pero suficiente para priorizar riesgos, documentar decisiones y saber qué revisar cuando cambia una versión, finalidad, integración o grado de autonomía del sistema.

La propia AEPD, en su política interna de IA generativa, trabaja con similar lógica: identificar casos de uso, asignar responsabilidades, seleccionar sistemas según el contexto y aplicar medidas organizativas y técnicas proporcionadas.

La pregunta que conviene hacer ahora

Antes de preguntar si la política de IA es correcta o si el modelo de gobernanza está completo, existe una cuestión más básica: ¿sabemos realmente qué herramientas y funcionalidades de IA están operando hoy dentro de la organización? Si la respuesta es "no del todo", el primer proyecto no debería ser una nueva política. Debería obtener visibilidad.

Como siempre, ¡cuidad los datos y cuidaos!
IA a Recursos Humanos: decir que la decisión final es humana ya no es suficiente

La inteligencia artificial ya interviene en procesos sensibles de Recursos Humanos: filtrar currículums, puntuar candidaturas, evaluar rendimiento o apoyar decisiones laborales. El marco jurídico comienza a exigir una respuesta concreta: saber qué IA utiliza la empresa, para qué y con qué control humano real.

El 5 de octubre llega una nueva obligación laboral

El Real Decreto 723/2026 entra en vigor el 5 de octubre e incorpora una nueva obligación de información directa a la persona trabajadora . En relaciones laborales de más de cuatro semanas, la empresa deberá informar por escrito sobre la existencia de sistemas algorítmicos o automatizados. Si intervienen en condiciones de trabajo, será necesario explicar pautas, criterios y reglas de funcionamiento.

En las nuevas contrataciones, la información deberá facilitarse antes del inicio de la relación laboral. En los contratos ya vigentes, la persona trabajadora podrá pedirla y la empresa tendrá treinta días hábiles por responder, siempre que no disponga ya de esta información.

La AEPD avisa: la supervisión humana debe ser efectiva

Pocos días después, la Agencia Española de Protección de Datos publicó la advertencia AI-00009-2026 sobre una herramienta para analizar currículums, puntuar y priorizar candidaturas. No es una sanción ni declara una infracción: es preventiva. Pero el criterio resulta útil para cualquier empresa.

La AEPD exige integrar la protección de datos desde el diseño, evaluar riesgos, realizar una evaluación de impacto cuando pueda existir riesgo alto e informar claramente a candidatos y trabajadores. Y subraya una idea clave: no basta con decir que la decisión final la toma una persona. La intervención humana debe permitir valorar críticamente la puntuación de la IA y decidir sin quedar, de hecho, condicionada por el resultado automatizado.

Las obligaciones no comienzan ahora

El nuevo real decreto se suma a obligaciones ya vigentes. Desde 2021, el artículo 64.4.d del Estatuto de los Trabajadores reconoce a la representación legal el derecho a conocer los parámetros, reglas e instrucciones de los algoritmos o sistemas de IA que incidan en decisiones laborales. El RGPD sigue exigiendo base jurídica, transparencia, minimización y, cuando corresponda, las garantías del artículo 22 sobre decisiones automatizadas.

También es necesario mirar el Reglamento europeo de IA. La alfabetización en IA ya es exigible y las obligaciones generales de transparencia del artículo 50 se aplican desde agosto de 2026. Ahora bien, el Reglamento (UE) 2026/1744 ha aplazado hasta el 2 de diciembre de 2027 las obligaciones específicas del capítulo III para muchos sistemas de alto riesgo del anexo. Este aplazamiento no suspende el compliance laboral ni el RGPD.

¿Qué debería hacer ahora una pyme?

El primer paso no es redactar una cláusula, sino hacer inventario . Es necesario identificar las herramientas de RRHH, cuáles incorporan IA, qué decisiones condicionan y qué proveedores intervienen. Después es necesario revisar la base jurídica y la información facilitada, documentar la supervisión humana, analizar riesgos y sesgos, conservar evidencias y formar a las personas usuarias. Externalizar el software o selección no externaliza la responsabilidad de la empresa.

Un problema transversal de gobernanza digital

Este escenario conecta nuestras áreas de protección de datos laboral, IA y algoritmos en RRHH, Derecho Digital laboral y gobernanza y riesgo digital. La respuesta debe ser jurídica, tecnológica, operativa y probatoria : entender qué hace el sistema, quién decide, qué controles existen y cómo se puede demostrar.

Para una pyme, la pregunta ya no es si utiliza IA en Recursos Humanos. Es si podría explicar hoy su funcionamiento ante un trabajador, la representación laboral, la Inspección de Trabajo o la AEPD.

Como siempre, ¡cuidad los datos y cuidaos!
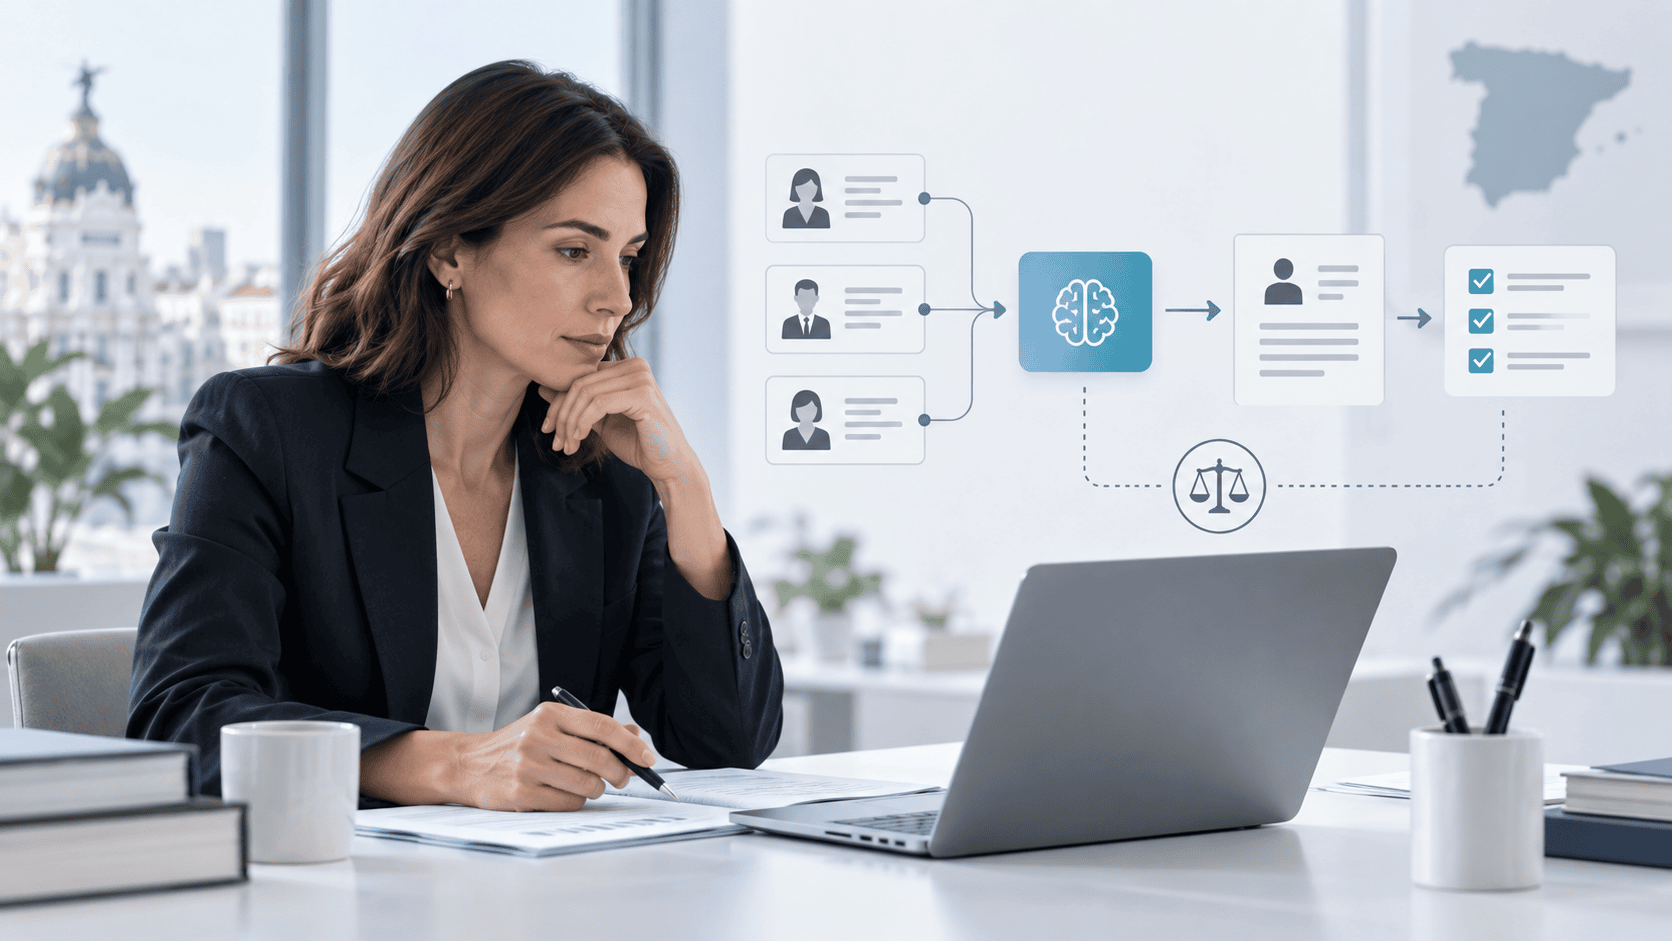
Tu empresa utiliza algoritmos para decidir sobre personas. Ahora tendrá que explicarlos.

La inteligencia artificial y los algoritmos intervienen ya en decisiones empresariales muy cotidianas: seleccionar candidatos, organizar turnos, asignar tareas, calcular determinados componentes salariales, evaluar el rendimiento o apoyar decisiones sobre promociones y extinciones.

Sin embargo, para muchas pymes estas herramientas siguen percibiéndose como una cuestión principalmente tecnológica. La publicación del Real decreto 723/2026, de 9 de septiembre, obliga a cambiar esta perspectiva.

La norma, publicada en el BOE el 15 de septiembre y que entrará en vigor el 5 de octubre de 2026 , incorpora una nueva obligación de transparencia directamente ante las personas trabajadoras.

1. ¿Qué cambia a partir de octubre?

Las empresas tendrán que informar por escrito sobre la existencia de sistemas algorítmicos o automatizados de toma de decisiones.

Y cuando estos sistemas se utilicen para determinar, fijar o modificar condiciones de trabajo, la información deberá incluir sus pautas, criterios y reglas de funcionamiento.

La norma menciona expresamente a ámbitos como la jornada, la asignación de tareas, los salarios, la progresión profesional, el puesto de trabajo o la extinción del contrato.

Para las nuevas relaciones laborales de más de cuatro semanas, esta información deberá facilitarse antes del inicio de la relación laboral. Para las relaciones ya existentes cuando entre en vigor la norma, la persona trabajadora podrá solicitarla y la empresa dispondrá, a todos los efectos, de 30 días hábiles para proporcionarla.

2. La obligación no comienza ahora

El nuevo real decreto no sustituye a las obligaciones anteriores. Añade una capa adicional de transparencia.

Desde 2021, el Estatuto de los Trabajadores reconoce a la representación legal de las personas trabajadoras el derecho a ser informada sobre los parámetros, reglas e instrucciones de los algoritmos o sistemas de inteligencia artificial que influyan en decisiones sobre condiciones de trabajo, acceso o mantenimiento del empleo, incluida la elaboración de perfiles.

A esto se suma el RGPD cuando existe tratamiento de datos personales. Requieren especial atención las decisiones basadas únicamente en tratamientos automatizados que produzcan efectos jurídicos o afecten significativamente a una persona, porque pueden activar las garantías específicas del artículo 22.

Y el Reglamento Europeo de Inteligencia Artificial incorpora nuevas obligaciones cuando determinadas herramientas utilizadas en selección, contratación, gestión de personas trabajadoras, asignación de tareas o evaluación del rendimiento tienen la consideración de sistemas de IA de alto riesgo. En estos casos adquieren especial importancia la supervisión humana, la información a las personas trabajadoras ya sus representantes y la trazabilidad del sistema.

3. ¿Qué supone realmente para una pyme?

El mayor problema no será redactar una cláusula más. Será saber qué herramientas están tomando o apoyando decisiones sobre personas.

Una empresa puede estar utilizando algoritmos o IA sin haberlo identificado claramente: un software de selección que filtra currículums, una aplicación que propone turnos, una plataforma de productividad, un módulo de evaluación del desempeño o una funcionalidad incorporada por el proveedor mediante una actualización.

Por ello, el primer paso debería ser realizar un inventario sencillo de las herramientas utilizadas en RRHH y gestión de personas, identificar qué decisiones apoyan, comprobar qué datos utilizan, conocer el papel real del proveedor y determinar cuándo existe intervención humana.

Después será necesario coordinar la documentación laboral con protección de datos, Reglamento de IA, relaciones laborales y procedimientos internos de supervisión.

La transparencia algorítmica está dejando de ser una cuestión reservada a grandes compañías tecnológicas. Para muchas pymes españolas se está convirtiendo en obligación ordinaria de gestión.

El riesgo no es sólo utilizar inteligencia artificial. También es utilizarla sin saber exactamente dónde interviene, qué condiciona y cómo explicarlo.

Como siempre, ¡cuidad los datos y cuidaos!
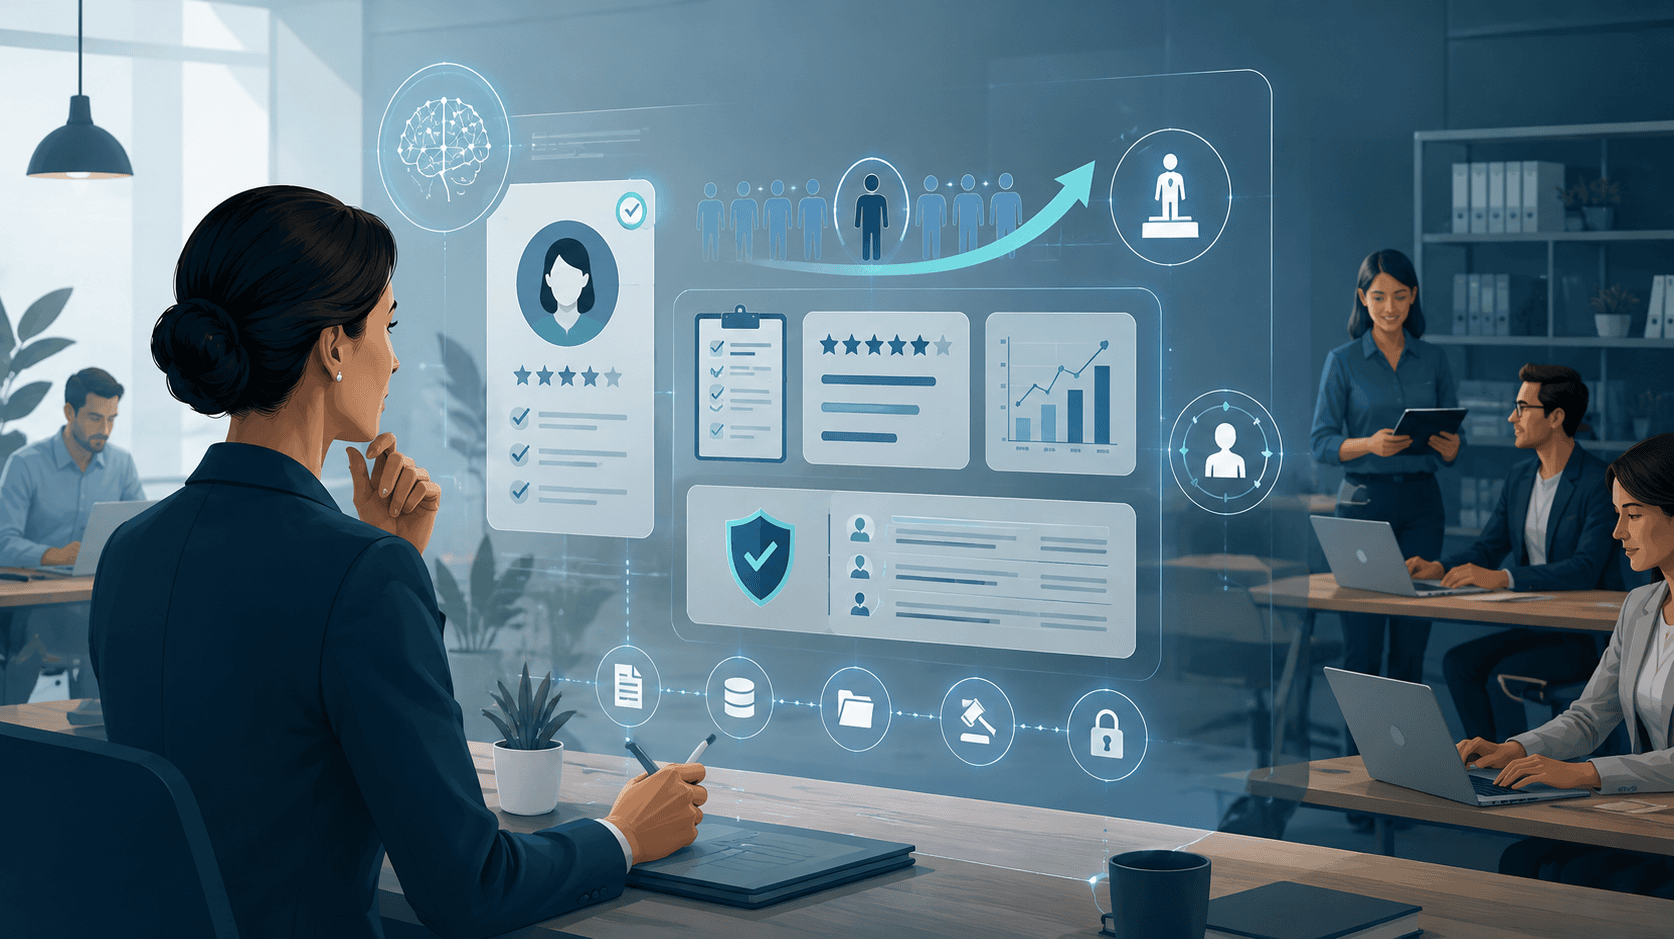
La IA laboral ya no es solo tecnología: es compliance empresarial

La noticia puede presentarse como una batalla entre España y Bruselas, pero para una pyme la lectura importante es mucho más práctica. Yolanda Díaz ha defendido que la inteligencia artificial y los algoritmos ya influyen en procesos como selección, permanencia, ascensos, modificaciones contractuales, salidas o evaluación del trabajo. La pregunta para la empresa no es si usa IA, sino si puede explicar cómo la usa cuando afecta a personas trabajadoras. 


La transparencia algorítmica ya es una obligación laboral


Este debate no empieza con el AI Act. España ya abrió camino con la llamada Ley Rider, que modificó el Estatuto de los Trabajadores para reconocer el derecho de la representación legal a ser informada sobre los parámetros, reglas e instrucciones de algoritmos o sistemas de IA que afecten a decisiones laborales relevantes. La transparencia algorítmica laboral forma parte de nuestro ordenamiento desde 2021.


El AI Act acumula obligaciones, no las sustituye


El Reglamento Europeo de Inteligencia Artificial refuerza esa dirección. Considera de alto riesgo determinados sistemas de IA utilizados en contratación, selección, promoción, rescisión contractual, asignación de tareas, supervisión o evaluación del rendimiento. También exige alfabetización en IA para quienes operen o utilicen estos sistemas en nombre de la organización. El AI Act no sustituye al RGPD, al Estatuto de los Trabajadores ni a la normativa de igualdad: los acumula.


Aquí aparece la tensión actual. El calendario europeo puede dar más margen para determinadas obligaciones vinculadas a sistemas de alto riesgo, pero eso no elimina la realidad empresarial inmediata: las herramientas ya se están utilizando y las decisiones ya se están tomando. Que Europa dé más tiempo no significa que la empresa pueda seguir implantando herramientas sin control.


El riesgo real es más cotidiano de lo que parece


Para muchas pymes, el riesgo no estará en haber comprado “una IA peligrosa”, sino en usos mucho más normales: una herramienta de selección que filtra candidatos, un software de productividad que genera métricas individuales, una plataforma de RRHH con funcionalidades inteligentes, un sistema de turnos automatizado o un proveedor que promete “optimizar” decisiones sin explicar bien qué datos utiliza. El riesgo suele esconderse en herramientas normales que nadie ha inventariado como IA.


Del compliance algorítmico a las evidencias defendibles


Por eso conviene empezar a hablar de compliance algorítmico laboral. No como un documento decorativo, sino como una forma de gobierno interno: inventario de herramientas, evaluación del proveedor, análisis de datos tratados, información a la plantilla o a su representación, intervención humana, medidas frente a sesgos, trazabilidad y evidencias. La empresa no necesita saber programar el algoritmo; necesita poder gobernarlo, cuestionarlo y defender su uso.


Y aquí aparece una dimensión que muchas empresas todavía no están considerando: la evidencia. No basta con tener una política, una cláusula o una evaluación inicial si después no podemos reconstruir cómo se tomó una decisión concreta, qué herramienta intervino, qué datos se utilizaron, qué persona supervisó el resultado y qué controles se aplicaron. La preparación forense de evidencias debe empezar antes del conflicto: no para judicializar la empresa, sino para garantizar que las decisiones puedan explicarse, verificarse y defenderse si algún día son cuestionadas. En la práctica, esto significa diseñar registros, trazabilidad, actas, validaciones, revisiones humanas y documentación técnica mínima que permitan acreditar que la IA no se utilizó de forma opaca, discriminatoria o automática, sino dentro de un marco razonable de control empresarial.


No se trata de frenar la IA, sino de gobernarla


El régimen sancionador del AI Act existe y será relevante, pero no debería ser el único motor de reacción. Para una pyme, el primer coste puede llegar antes: una reclamación laboral, una inspección, una queja de un candidato, una brecha reputacional o la imposibilidad de justificar una decisión interna.


La reacción inteligente no es frenar la IA. Sería un error. La IA puede ayudar a seleccionar mejor, organizar equipos, reducir cargas administrativas, detectar necesidades formativas y tomar decisiones con más información. Pero en el ámbito laboral debe aplicarse con una regla sencilla: cuanto mayor sea el impacto sobre personas, mayor debe ser la transparencia, el control humano y la evidencia documental.


Para una pyme, el primer paso no debería ser comprar otra herramienta, sino hacerse tres preguntas: qué IA estamos usando ya, qué decisiones laborales puede estar condicionando y qué podríamos enseñar mañana si nos lo pide una persona trabajadora, la representación legal, la Inspección de Trabajo o una autoridad de control. La ventaja competitiva no será usar más IA que los demás, sino usarla mejor: con criterio, controles y capacidad de defensa.


Conclusión: la IA laboral ya es una responsabilidad de dirección


El Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial sigue en tramitación parlamentaria, pero la dirección del viaje ya es clara. La IA laboral pasará de ser una decisión tecnológica a convertirse en una responsabilidad de dirección, cumplimiento y reputación empresarial. Las empresas que empiecen ahora a ordenar herramientas, proveedores, datos, decisiones y evidencias no solo reducirán riesgo: estarán mejor preparadas para aprovechar la IA con confianza y ventaja competitiva.

Del reclutamiento a los ascensos: cómo la IA está transformando la gestión del talento

Como ya sabéis, la inteligencia artificial ha dejado de ser una herramienta reservada para áreas tecnológicas. Hoy participa activamente en procesos relacionados con la evaluación del desempeño, la promoción profesional, la compensación económica e incluso determinadas decisiones de gestión de personas.


Lo que comenzó como una herramienta de apoyo para automatizar tareas administrativas está evolucionando hacia sistemas capaces de analizar grandes volúmenes de información y generar recomendaciones que influyen directamente en la trayectoria profesional de los empleados.


Esta transformación ofrece importantes oportunidades para las organizaciones, pero también plantea desafíos jurídicos, éticos y de cumplimiento que no pueden pasarse por alto.


La IA entra en el corazón de la gestión del talento


Cada vez es más habitual que las empresas utilicen algoritmos para identificar candidatos con potencial de promoción, analizar métricas de productividad, detectar necesidades formativas o apoyar procesos de evaluación del desempeño.


La promesa es atractiva: decisiones más ágiles, basadas en datos y aparentemente más objetivas.


Sin embargo, cuando un sistema automatizado influye en cuestiones tan sensibles como una promoción, una revisión salarial o una medida disciplinaria, el impacto sobre las personas puede ser significativo.


Por ello, el verdadero desafío ya no consiste en incorporar inteligencia artificial, sino en garantizar que su utilización sea transparente, explicable y compatible con los derechos de los trabajadores.


El riesgo de confiar ciegamente en los algoritmos


La inteligencia artificial aprende a partir de los datos disponibles. Si esos datos contienen sesgos históricos, errores o patrones discriminatorios, el sistema puede reproducirlos o incluso amplificarlos.


Un modelo diseñado para identificar perfiles de alto rendimiento podría favorecer determinados comportamientos o trayectorias profesionales sin que la organización sea plenamente consciente de ello.


Además, muchas herramientas utilizan modelos complejos cuya lógica interna resulta difícil de interpretar, lo que complica justificar determinadas decisiones ante empleados, representantes de los trabajadores o autoridades supervisoras.


La falta de transparencia se está convirtiendo en uno de los principales riesgos asociados al uso de IA en recursos humanos.


Gobernanza, cumplimiento y supervisión humana


La regulación internacional está avanzando hacia un modelo en el que determinadas aplicaciones de IA relacionadas con el empleo serán consideradas de alto riesgo.


En consecuencia, las organizaciones deberán demostrar que cuentan con mecanismos adecuados de supervisión, control y gestión de riesgos.


Esto implica, entre otras cuestiones:


  • Evaluar previamente el impacto de las herramientas utilizadas.
  • Garantizar la calidad de los datos empleados.
  • Mantener supervisión humana efectiva sobre las decisiones relevantes.
  • Documentar los criterios utilizados por los sistemas.
  • Implementar medidas para detectar y corregir posibles sesgos.

La automatización puede mejorar la eficiencia, pero no elimina la responsabilidad de la empresa sobre las decisiones adoptadas.


Una oportunidad para construir confianza


La inteligencia artificial tiene el potencial de mejorar significativamente la gestión del talento, siempre que se utilice dentro de un marco adecuado de gobernanza.


Las organizaciones que integren desde el principio criterios de cumplimiento, protección de datos, transparencia y supervisión humana estarán mejor preparadas para aprovechar los beneficios de estas tecnologías sin comprometer la confianza de sus empleados.


En un entorno cada vez más regulado, la ventaja competitiva no vendrá únicamente de adoptar inteligencia artificial, sino de demostrar que se utiliza de forma responsable, ética y alineada con los derechos de las personas.


Como siempre, cuidad los datos y ¡cuidaos!

Shadow AI: cuando la innovación se convierte en vulnerabilidad legal

La inteligencia artificial llegó para quedarse, pero su adopción descontrolada puede convertirse en el mayor riesgo legal y reputacional de tu organización. La conocida como Shadow AI —el uso no autorizado de herramientas de inteligencia artificial por parte de empleados sin supervisión del departamento de TI o compliance— está exponiendo a miles de empresas a sanciones millonarias, filtraciones de datos confidenciales y graves incumplimientos normativos.


Los datos son alarmantes: una reciente investigación de Microsoft revela que el 71% de los empleados en Reino Unido han utilizado herramientas de IA no aprobadas en el trabajo, y el 51% continúa haciéndolo semanalmente. En España, el 67% de las organizaciones se sienten incapaces de detectar implementaciones de IA no controladas, y más del 80% de las compañías españolas han sufrido incidentes de seguridad relacionados con la IA. El problema no es menor: uno de cada cinco incidentes de Shadow AI implica datos sensibles, y solo el 32% de los trabajadores expresan preocupación por la privacidad de los datos corporativos o de clientes introducidos en herramientas de IA de consumo.


El verdadero riesgo: vulnerabilidades legales y operativas


Cuando un empleado introduce datos corporativos, información de clientes o estrategias empresariales en herramientas públicas como ChatGPT, Claude o Gemini sin autorización, genera múltiples vulnerabilidades simultáneas. Los trabajadores recurren a estas herramientas para redactar comunicaciones laborales (49%), elaborar informes y presentaciones (40%) e incluso realizar tareas financieras (22%), pero con una preocupante falta de conciencia sobre los riesgos: solo el 29% se preocupa por la seguridad de los sistemas de TI de su organización.


La fuga de información confidencial es inmediata: herramientas de IA generativa almacenan y reutilizan la información introducida en sus prompts. Nombres de clientes, información de proyectos estratégicos y código fuente propietario son filtrados sin control. Simultáneamente, se incumplen obligaciones del Reglamento General de Protección de Datos (RGPD), que exige consentimiento explícito, minimización de datos y transparencia en el tratamiento de información personal. Las multas pueden alcanzar 20 millones de euros o el 4% de la facturación global.


El Reglamento de Inteligencia Artificial (AI Act), cuyas primeras obligaciones entraron en vigor el 2 de agosto de 2025, establece sanciones aún más severas: hasta 35 millones de euros o el 7% del volumen de negocio global. Las organizaciones deben garantizar trazabilidad, transparencia y supervisión humana en los sistemas de IA, algo imposible cuando se utilizan herramientas no autorizadas.


Medidas esenciales para empresas


Prohibir el uso de IA no es viable: el 41% de los empleados utiliza estas herramientas porque están acostumbrados a ellas en su vida personal, y el 28% porque su empresa no proporciona una alternativa aprobada. La estrategia correcta pasa por gestionar la Shadow AI mediante un marco de gobernanza claro, transparente y auditable.


Realizar una auditoría interna de IA: Identificar todas las herramientas de IA utilizadas en la organización, tanto autorizadas como no controladas.


Implementar una Política de Uso Responsable de IA: Documento que establezca reglas, principios y procedimientos sobre usos permitidos, procedimientos de aprobación, obligaciones de confidencialidad y medidas de seguridad.


Establecer controles técnicos de prevención: Soluciones de Prevención de Pérdida de Datos (DLP) para examinar información sensible enviada a plataformas de IA.


Formar y concienciar a la plantilla: El 87% de los empleados no comprende los riesgos reales del uso inadecuado de IA. La formación debe ser específica por perfil profesional.


Designar responsables de gobernanza: Crear un Comité de IA con representación de áreas clave que supervise implementación, evalúe nuevas herramientas y gestione incidentes.


Conclusión


En un contexto normativo cada vez más exigente, con el RGPD plenamente consolidado, el AI Act en fase de implementación y la AEPD ejerciendo competencias sancionadoras, las organizaciones no pueden permitirse ignorar la Shadow AI.
Como advierte Darren Hardman, CEO de Microsoft UK & Ireland: "Solo la IA de nivel empresarial ofrece la funcionalidad que los empleados desean, envuelta en la privacidad y seguridad que toda organización exige".
La clave está en gobernar: establecer marcos claros, formar equipos e implementar controles técnicos. Solo así la innovación se convierte en ventaja competitiva sostenible y responsable.


Como siempre, ¡cuidad los datos y cuidaos!
XXV Congreso ASNALA en Sevilla: pasión laboralista y compromiso digital

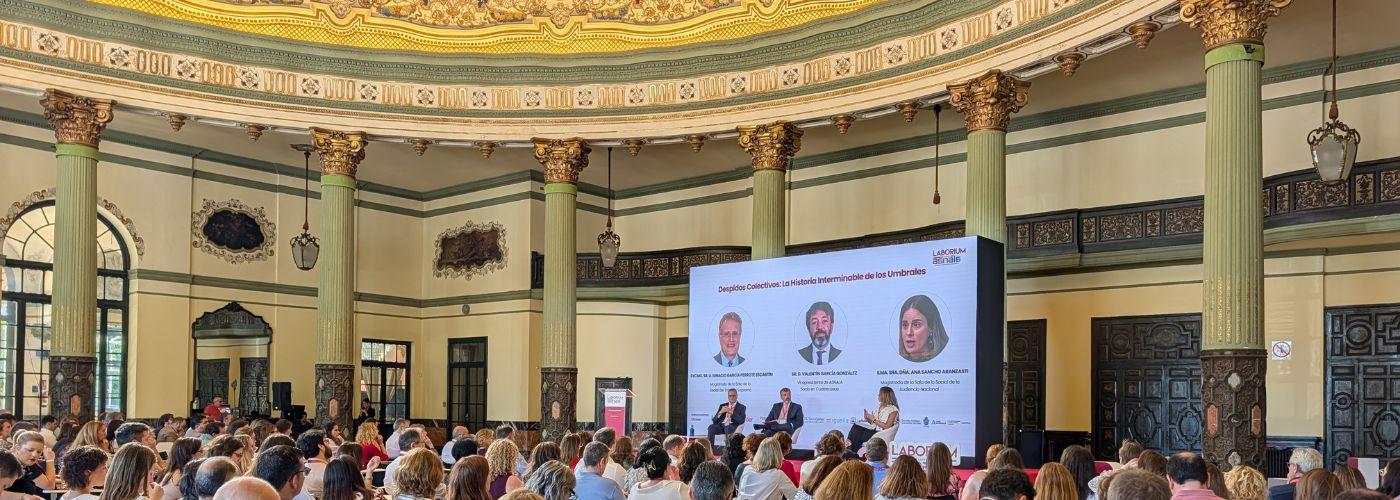
El XXV Congreso de ASNALA, celebrado en Sevilla bajo el lema Laborium 2025, ha sido mucho más que un punto de encuentro: una demostración del vigor y la comunidad que definen al Derecho Laboral en España. Durante tres días, la capital andaluza reunió a cientos de profesionales del ámbito jurídico-laboral, convertidos en protagonistas de un evento que combinó conocimiento, innovación y buenas relaciones.


Tecnolawyer tuvo el privilegio de participar como patrocinador de esta edición especial, reafirmando nuestro compromiso con el impulso del Derecho Digital Laboral. En nuestro stand presentamos dos herramientas especialmente pensadas para los laboralistas que desean anticiparse a los retos tecnológicos que ya están transformando su práctica: el Índice Digital Laboral, que permite conocer el nivel de madurez digital de cada profesional y compararlo de forma anónima con el de sus colegas, y la Guía rápida “IA: qué ha de saber un abogado laboralista hoy”, un material de consulta ágil que resume los aspectos clave del uso responsable y ético de la inteligencia artificial en el ámbito laboral.


El congreso fue también una oportunidad única para escuchar y comprender las inquietudes del sector. Muchos asistentes compartieron sus experiencias en torno a dos cuestiones que centraron buena parte del debate: la irrupción de la IA en los recursos humanos —con su potencial, pero también con sus dilemas jurídicos— y la implantación efectiva y demostrable de la Desconexión Digital en las empresas, un derecho que sigue evolucionando en paralelo a la digitalización del trabajo. Estas conversaciones confirmaron la necesidad de acompañar a las pymes y a los despachos en la adopción de buenas prácticas digitales, un objetivo central en nuestra labor diaria.


El equipo de ASNALA, encabezado por Ana Gómez, presidenta, y Paloma Ausín, gerente, ofreció una organización impecable que combinó el rigor profesional con una hospitalidad ejemplar. La agenda de Laborium 2025 no solo brilló por la calidad de sus ponencias y mesas redondas, sino también por su cuidada vertiente social: la visita guiada a los Reales Alcázares y la Cena de Gala fueron momentos memorables que sellaron la complicidad entre colegas de toda España.


Desde Tecnolawyer, regresamos de Sevilla con la satisfacción de haber compartido conocimiento, generado conversaciones valiosas y reforzado vínculos con una comunidad profesional apasionada y en plena transformación digital. Este Congreso ha dejado claro que el futuro del Derecho Laboral será, necesariamente, también digital. Y ahí estaremos, acompañando a los laboralistas con soluciones jurídico-tecnológicas que les ayuden a liderar ese cambio.

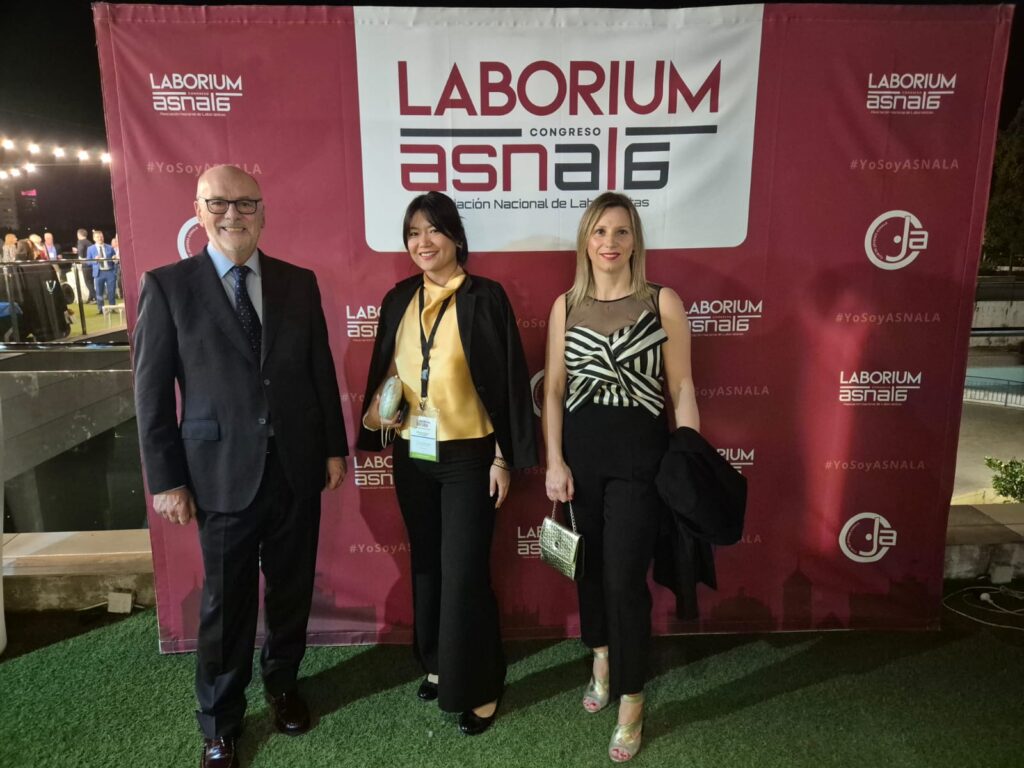
El equipo de Tecnolawyer en el photocall de la Cena de Gala del Congreso ASNALA 2025.
El equipo de Tecnolawyer, desplazado al Congreso, en el photocall de la Cena de Gala del Congreso de ASNALA 2025.

Algoritmos bajo vigilancia: la nueva era de la Inspección de Trabajo

La Inspección de Trabajo ha estrenado su Plan Estratégico 2025-2027 y trae una novedad que no deja indiferente: la inteligencia artificial se convierte en protagonista del mundo laboral. Y lo hace por partida doble: será tanto objeto de control en las empresas como herramienta de control en manos de la propia Inspección.


IA como objeto de control


Si tu empresa utiliza algoritmos para contratar, organizar turnos o tomar decisiones sobre la plantilla, es momento de revisar esos procesos. La Inspección anuncia que vigilará muy de cerca estas prácticas para evitar sesgos y discriminaciones.


La idea es simple: la tecnología no puede servir para limitar la igualdad de oportunidades. De hecho, el plan incluso apunta a que se podría adaptar el régimen sancionador para responder a posibles abusos en este terreno.


El mensaje a los empleadores es claro: toca ser transparentes y responsables con los sistemas de IA que afectan a las personas.


IA como herramienta de control


La Inspección no se queda atrás. El Plan prevé una profunda modernización tecnológica del organismo:


  • Creación de unidades de tratamiento masivo de datos en cada Comunidad Autónoma, capaces de manejar grandes volúmenes de información y detectar patrones de fraude.
  • Desarrollo de nuevas reglas algorítmicas integradas en la Herramienta de Lucha contra el Fraude.
  • Puesta en marcha de un laboratorio de informática forense, especializado en obtener evidencias digitales de los sistemas empresariales.
  • Implantación de proyectos piloto de IA para planificar expedientes, automatizar procesos y mejorar la eficiencia interna.

Todo ello con un objetivo: anticiparse al fraude, ganar eficacia y reforzar la transparencia en la actuación inspectora.


Un cambio de paradigma


La digitalización y la revolución tecnológica son ya parte inseparable del mundo laboral. El Plan Estratégico sitúa a la Inspección como árbitro y jugador a la vez: controla cómo las empresas aplican la IA, mientras aprovecha esa misma tecnología para optimizar su propia labor.


Para las empresas, el mensaje es doble. Por un lado, deben garantizar que los sistemas de IA que impactan en la plantilla respeten los derechos fundamentales. Por otro, deben estar preparadas para un control cada vez más sofisticado, en el que la huella digital y los datos ocupan un lugar central.


La conclusión es evidente: la IA ya no es un futurible en las relaciones laborales, sino un presente regulado y fiscalizado. Y entre 2025 y 2027, será uno de los ejes prioritarios de actuación de la Inspección de Trabajo y Seguridad Social.


Para leer el Plan, haga clic aquí.


Como siempre, cuidad los datos y ¡cuidaos!

IA en RRHH: de la promesa al riesgo regulado

El pasado 18 de septiembre tuvimos el placer, desde Tecnolawyer, de impartir para ASNALA el webinar «Cómo la IA está redefiniendo las Relaciones Laborales». Y si algo quedó claro tras la sesión es que la Inteligencia Artificial ya no es una promesa de futuro: es una realidad regulada que impacta directamente en la gestión de personas y en las obligaciones legales de las empresas.


Hoy, dos de cada tres organizaciones utilizan herramientas de IA en sus departamentos de RRHH. Hablamos de sistemas de selección, algoritmos que evalúan el desempeño, herramientas de cálculo de productividad o aplicaciones que asignan turnos y tareas. Todos ellos tienen algo en común: afectan a decisiones laborales críticas, y por tanto están bajo el radar del Reglamento Europeo de Inteligencia Artificial (RIA – AI Act).


Las «decisiones invisibles»


Uno de los conceptos clave que debatimos es el de las decisiones invisibles: aquellas que adopta un algoritmo en silencio, pero que determinan el acceso a un empleo, una promoción o incluso un despido. La mayoría de empresas aún desconoce sus obligaciones frente a este nuevo marco, lo que genera un riesgo creciente de sanciones y litigios.


El Reglamento clasifica estos sistemas como de alto riesgo y exige un cumplimiento exhaustivo. No basta con aplicar la norma: hay que poder demostrar que se cumple. Aquí entran en juego la documentación técnica, la evaluación de impacto algorítmico, los protocolos de supervisión humana y la trazabilidad de las decisiones.


Responsabilidad y sanciones


Las obligaciones recaen principalmente en las empresas usuarias de la IA, aunque proveedores e integradores también asumen responsabilidades. No obstante, la organización que decide implantar un sistema es la que responderá ante la Inspección o los tribunales si surgen problemas.


Las sanciones administrativas pueden alcanzar los 35 millones de euros o el 7 % de la facturación global. Pero más allá de la multa, existen otros riesgos: demandas laborales por discriminación, paralización de sistemas críticos, daño reputacional y mayores inspecciones laborales.


Cumplimiento y oportunidad


Durante el webinar insistimos en que este nuevo escenario no debe verse solo como un riesgo, sino también como una oportunidad de diferenciación. Las empresas que se anticipen con un plan de cumplimiento sólido estarán mejor posicionadas frente a clientes, trabajadores y reguladores.


La implementación efectiva del RIA ya está en marcha. Actualmente, nos encontramos en la Fase III del calendario de obligaciones: auditorías internas obligatorias, revisión continua y actualización permanente. No es momento de esperar: es momento de actuar.


¿Qué deben hacer las empresas?


La respuesta pasa por tres pasos esenciales:


  1. Auditoría inicial de los sistemas de IA en RRHH.
  2. Documentación y políticas internas claras sobre su uso.
  3. Supervisión humana efectiva, que garantice que la tecnología nunca sustituye el juicio profesional.

En definitiva, la IA en RRHH ha dejado de ser un lujo o una moda. Es un campo regulado, de alto riesgo, que exige preparación, acompañamiento jurídico y un enfoque multidisciplinar (Legal, IT y RRHH).


Desde Tecnolawyer, junto con ASNALA, queremos ayudar a empresas y despachos a navegar este nuevo marco. Porque la pregunta ya no es si tu organización usa IA, sino cómo la estás usando y si lo haces de forma legal y responsable.


Como siempre, cuidad los datos y ¡cuidaos!

Revisión Textos Legales Web