La intel·ligència artificial ja no es limita a respondre preguntes: pot accedir a informació, utilitzar aplicacions i executar accions en nom de l’empresa. Això canvia el risc.
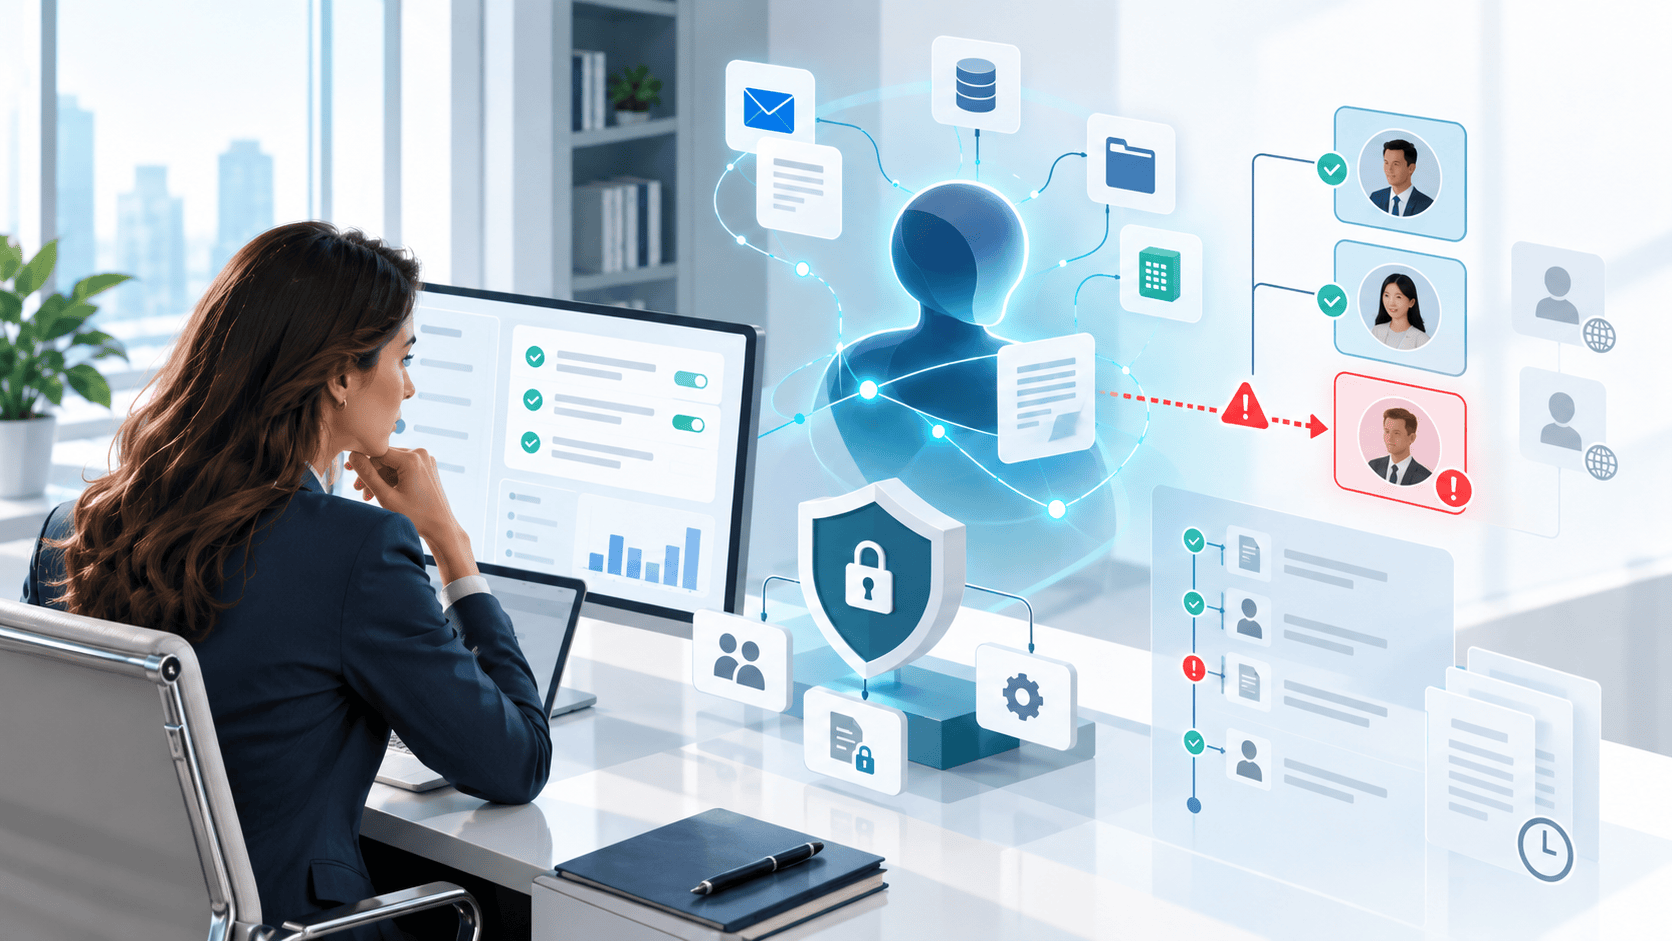
Imaginem que una empresa configura un agent d’IA perquè prepari i enviï respostes als clients. L’agent consulta el correu corporatiu i la documentació compartida. En respondre una consulta, adjunta per error un arxiu intern amb informació comercial confidencial i l’envia a una persona externa.
No és un cas real documentat, sinó un exemple plausible. I planteja una pregunta molt concreta: qui havia autoritzat l’agent a accedir a aquell arxiu i a enviar-lo sense revisió?
De la IA que respon a la IA que actua
Fins ara, moltes organitzacions han centrat la seva atenció en la fiabilitat de les respostes, la confidencialitat de les dades o els errors dels models. Els agents d’IA afegeixen una altra dimensió: poden connectar-se a eines, consultar bases de dades i executar operacions per assolir un objectiu.
Una cosa és que la IA redacti un correu. Una altra, ben diferent, és que el pugui enviar, adjuntar documents i escollir-ne els destinataris.
El risc ja no es limita al contingut generat. També afecta els permisos, les decisions operatives i les conseqüències de les accions executades.
L’AEPD posa el focus en la delegació de tasques
Precisament ahir 27 d’octubre de 2026, l’Agència Espanyola de Protecció de Dades (AEPD) va publicar un decàleg per delegar tasques en assistents i agents d’IA sense perdre el control sobre les dades personals.
Traslladada a l’entorn empresarial, la qüestió és especialment important quan aquestes eines poden tractar informació de clients, treballadors o proveïdors, o accedir a documentació confidencial. La governança ha d’abastar tant les dades com les accions que el sistema està autoritzat a fer.
Cinc preguntes abans de donar autonomia a un agent d’IA
- A quina informació pot accedir? Els permisos han d’estar vinculats a les tasques assignades. Poder consultar una carpeta no hauria de donar accés indiscriminat a tota la informació corporativa.
- Quines accions pot executar sense aprovació? Consultar dades, modificar registres o enviar comunicacions tenen conseqüències diferents. Les accions sensibles o difícilment reversibles poden requerir validació humana.
- Qui supervisa què fa? Cal definir responsables, límits d’actuació i mecanismes per intervenir o aturar l’agent quan sigui necessari.
- Podrem reconstruir què ha passat? És important conservar registres proporcionats de les instruccions, els accessos i les operacions executades. La traçabilitat també té valor probatori.
- Què passarà si s’equivoca? L’organització ha de poder detectar comportaments anòmals, interrompre operacions, limitar-ne les conseqüències i analitzar l’incident.
Aquestes preguntes són una orientació pràctica, no una llista universal d’obligacions aplicables a qualsevol agent. Els controls concrets depenen del seu ús i dels riscos que comporti.
Automatitzar no vol dir traspassar la responsabilitat
Els agents d’IA poden millorar la productivitat i reduir tasques repetitives. Però l’autonomia tecnològica no substitueix la responsabilitat de l’organització sobre els processos que decideix automatitzar.
La qüestió no és frenar la innovació, sinó establir límits proporcionats, supervisió efectiva i evidències suficients de les actuacions rellevants.
Abans de delegar, assegura’t de conservar el control
A Tecnolawyer ajudem les organitzacions a abordar l’adopció de la IA des d’una perspectiva jurídica, tecnològica, operativa i probatòria: identificar riscos, delimitar accessos i responsabilitats, i definir controls adequats a cada ús.
La pregunta ja no és només si la teva empresa està preparada per utilitzar intel·ligència artificial. És si està preparada perquè la intel·ligència artificial actuï en nom seu.