Tu proveedor de IA dice que cumple con la normativa. ¿Lo has comprobado?

Contratar inteligencia artificial no equivale a trasladar todas las responsabilidades al proveedor.

Una confianza a verificar

Una empresa incorpora una aplicación de inteligencia artificial para resumir contratos, analizar información comercial o automatizar procesos internos. El proveedor afirma que la solución es segura, respeta la confidencialidad y cumple con la normativa. La decisión parece sencilla: el producto funciona y las garantías constan en su web. Pero, ¿qué se ha comprobado realmente?

La cuestión no es desconfiar de la tecnología, sino evitar que una promesa comercial sustituya a una verificación . Cuando entran en juego datos de clientes, información estratégica o decisiones sobre personas, las consecuencias de un error no siempre pueden atribuirse íntegramente a un tercero.

Contratar no es delegar todas las obligaciones

El Reglamento europeo de inteligencia artificial distribuye obligaciones en función del papel de cada operador y el tipo de sistema. Además, si existen datos personales, siguen siendo aplicables las responsabilidades que correspondan según el RGPD. Las cláusulas contractuales pueden ordenar compromisos y responsabilidades entre las partes, pero no hacen desaparecer las obligaciones legales de la empresa usuaria.

Tampoco es suficiente dar por buena una declaración genérica de «cumplimiento normativo». Una funcionalidad de IA puede integrar modelos de otras empresas, operar en infraestructuras subcontratadas o cambiar con una actualización. Conocer estas dependencias ayuda a entender qué se está contratando y qué riesgos se asumen.

La due diligence de IA: de la promesa a la evidencia

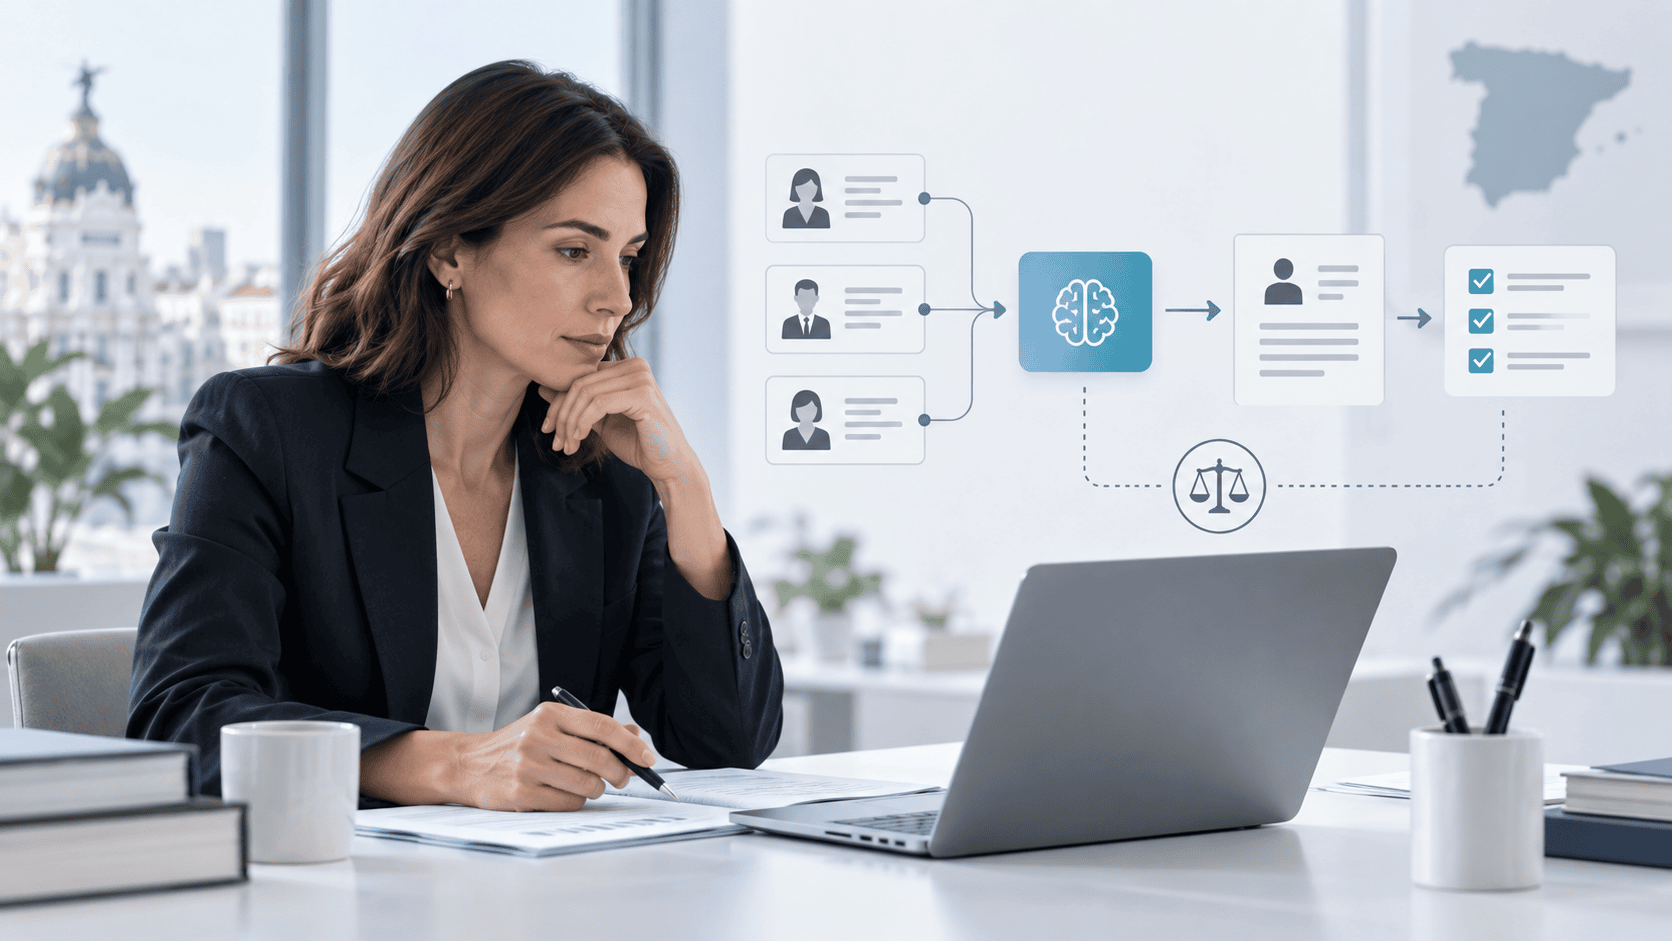
Antes de contratar, conviene realizar una diligencia debida proporcionada al uso previsto. No significa auditar exhaustivamente cualquier herramienta. Significa verificar los elementos relevantes: para qué se va a utilizar la IA, qué información va a tratar, si ésta se reutiliza para entrenar modelos, qué terceros intervienen, qué medidas de seguridad existen y qué supervisión humana es necesaria.

La diferencia es importante: no es lo mismo utilizar IA para preparar borradores internos que incorporarla a un proceso que afecta a trabajadores o clientes. Cuanto mayor sea el impacto potencial, mayor justificación, controles y documentación debería exigir la decisión empresarial.

Y existe una dimensión a menudo olvidada: la probatoria. Si mañana surge una incidencia, la empresa debería poder acreditar qué comprobaciones efectuó, qué supo del proveedor y por qué consideró aceptable el uso previsto. No basta con haber actuado diligentemente: conviene conservar evidencias .

La diligencia no termina con la firma

Los servicios de IA evolucionan. Un cambio de modelo, una nueva funcionalidad o modificación en los flujos de datos puede alterar los riesgos iniciales. Por ello, las verificaciones deben formar parte de un seguimiento razonable a lo largo de la relación contractual, con especial atención a los cambios relevantes.

Comprar IA con confianza no es aceptar sin más las garantías del proveedor: es entenderlas, contrastarlas y documentar las decisiones . En Tecnolawyer ayudamos a las organizaciones a abordar esta revisión desde las perspectivas jurídica, tecnológica, operativa y probatoria.

¡Cuidad los datos y cuidaos!

Inventario de IA: el primer control que muchas empresas todavía no tienen

No se puede gobernar lo que no se ha identificado, pero tampoco es necesario convertir el inventario en burocracia.

Muchas empresas utilizan ya inteligencia artificial sin haber tomado una decisión formal de “implantar IA”. La IA entra por funcionalidades incorporadas a herramientas que ya se pagan, asistentes activados por defecto, servicios SaaS o cuentas individuales abiertas por los equipos. Y aquí aparece el primer problema de gobernanza: la organización puede estar regulando sólo una parte de lo que realmente utiliza.

Un artículo reciente de Law&Trends lo resume bien: antes de clasificar riesgos, asignar responsables o aplicar controles, es necesario saber qué sistemas existen, para qué se utilizan y quién los utiliza. Sin embargo, el inventario útil no es una lista de marcas o licencias. Es un mapa operativo de los usos reales de la IA en la empresa.

Inventariar usos, no sólo herramientas

La misma herramienta puede tener un riesgo muy distinto en función del uso. Resumir un documento interno no es lo mismo que filtrar candidaturas, puntuar a clientes o sugerir decisiones sobre personas. Por eso, cada registro debería responder como mínimo a seis preguntas: qué IA es, con qué finalidad se utiliza, en qué proceso interviene, qué datos trata, quién es responsable y qué peso tiene el resultado en la decisión final.

Esta distinción también es importante jurídicamente. El Reglamento europeo de IA no impone, a todos los efectos, que todas las empresas mantengan un inventario completo de todos los sistemas que utilizan. Sí establece obligaciones específicas por determinados sistemas y operadores. El inventario es, sobre todo, la infraestructura que permite detectar cuándo estas obligaciones se activan.

El riesgo real es la IA que nadie ha declarado

El punto más delicado es la denominada Shadow AI : herramientas o funcionalidades utilizadas fuera de los circuitos aprobados. Una política interna puede decir lo que está autorizado, pero si la empresa no contrasta la política con la realidad tecnológica, el mapa quedará incompleto.

Aquí la gobernanza deja de ser exclusivamente jurídica. Compras, IT, ciberseguridad, protección de datos, compliance y las propias áreas de negocio son puntos de detección. Quien propone o utiliza un nuevo caso de IA debe declararlo; alguien debe validarlo; y los cambios relevantes deben obligar a revisarlo. El NIST, en su AI Risk Management Framework, incorpora expresamente mecanismos para inventariar sistemas de IA dentro de la función de gobernanza.

Un inventario vivo y conectado con la operativa

La peor opción es crear un Excel muy completo que queda obsoleto a los tres meses. El inventario debe formar parte del circuito normal de alta de tecnología, contratación de proveedores y aprobación de nuevos usos. Debe ser sencillo de mantener, pero suficiente para priorizar riesgos, documentar decisiones y saber qué revisar cuando cambia una versión, finalidad, integración o grado de autonomía del sistema.

La propia AEPD, en su política interna de IA generativa, trabaja con similar lógica: identificar casos de uso, asignar responsabilidades, seleccionar sistemas según el contexto y aplicar medidas organizativas y técnicas proporcionadas.

La pregunta que conviene hacer ahora

Antes de preguntar si la política de IA es correcta o si el modelo de gobernanza está completo, existe una cuestión más básica: ¿sabemos realmente qué herramientas y funcionalidades de IA están operando hoy dentro de la organización? Si la respuesta es "no del todo", el primer proyecto no debería ser una nueva política. Debería obtener visibilidad.

Como siempre, ¡cuidad los datos y cuidaos!

Si un algoritmo decide sobre tu trabajo, la empresa debe explicarlo

Desde el 5 de octubre, una nueva obligación informativa lleva a los sistemas algorítmicos y automatizados directamente a la documentación laboral.

Desde el 5 de octubre de 2026, las empresas deben informar por escrito a las personas trabajadoras sobre un elemento que hasta ahora solía quedar fuera del contrato o de la documentación de incorporación: la existencia de sistemas algorítmicos o automatizados de toma de decisiones .

El Real decreto 723/2026 , que desarrolla el artículo 8.5 del Estatuto de los Trabajadores y sustituye al régimen informativo de 1998, amplía de forma considerable la información sobre las condiciones esenciales de la relación laboral. Entre salarios, jornada, período de prueba, formación o planes de igualdad existe una novedad especialmente relevante para cualquier empresa que utilice tecnología en la gestión de personas.

No basta con decir que "utilizamos IA"

La norma exige informar de la existencia de sistemas algorítmicos o automatizados de toma de decisiones . Y va más allá: cuando estos sistemas se utilizan para tomar decisiones sobre condiciones de trabajo, la información debe incluir las pautas, criterios y reglas de funcionamiento .

La propia norma pone ejemplos muy concretos: duración y distribución de la jornada, asignación de tareas, salario, progresión profesional, puesto de trabajo o extinción del contrato. Es decir, no estamos hablando sólo de un sofisticado sistema de inteligencia artificial. Un software que clasifica, puntúa, recomienda o condiciona decisiones laborales puede entrar en ese terreno.

Ésta es la cuestión práctica que muchas organizaciones tendrán que afrontar: antes de informar, hay que saber qué hay realmente dentro de la empresa.

Primero inventariar; después, explicar

El reto no es sólo jurídico. Recursos Humanos puede utilizar aplicaciones de selección, planificación de turnos, evaluación, productividad o retribución sin que nadie las haya identificado internamente como "sistema algorítmico". También puede haber funcionalidades incorporadas en plataformas SaaS que evolucionan con nuevas capas de IA sin una revisión específica de su impacto laboral.

Por eso, una respuesta basada únicamente en actualizar el modelo de contrato es insuficiente . La empresa necesita, como mínimo, identificar los sistemas que intervienen en decisiones sobre personas , determinar qué decisión condicionan, entender las pautas y criterios relevantes, establecer el grado de intervención humana y decidir cómo documentar y mantener actualizada esta información.

Una nueva capa de transparencia individual

En España ya existía una obligación de transparencia algorítmica frente a la representación legal de las personas trabajadoras: el artículo 64.4.d del Estatuto de los Trabajadores reconoce su derecho a conocer los parámetros, reglas e instrucciones de los algoritmos o sistemas de IA que pueden incidir en condiciones de trabajo, acceso o mantenimiento del empleo.

El Real decreto 723/2026 añade ahora una capa distinta: información individual a la persona trabajadora . Para las nuevas relaciones laborales de más de cuatro semanas, esta información debe facilitarse antes del inicio de la relación laboral si no consta ya en el contrato. Y las personas con una relación vigente pueden solicitarla; la empresa dispone de treinta días hábiles para su entrega si no la tenían ya.

La conclusión es sencilla: la transparencia algorítmica deja de ser una cuestión reservada a los equipos de IA, compliance o relaciones laborales. Entra en el circuito ordinario de contratación. Y esto convierte el inventario y la gobernanza de los sistemas que deciden sobre personas en una necesidad operativa, no en una recomendación .

Como siempre, ¡cuidad los datos y cuidaos!

Fuentes consultadas

IA a Recursos Humanos: decir que la decisión final es humana ya no es suficiente

La inteligencia artificial ya interviene en procesos sensibles de Recursos Humanos: filtrar currículums, puntuar candidaturas, evaluar rendimiento o apoyar decisiones laborales. El marco jurídico comienza a exigir una respuesta concreta: saber qué IA utiliza la empresa, para qué y con qué control humano real.

El 5 de octubre llega una nueva obligación laboral

El Real Decreto 723/2026 entra en vigor el 5 de octubre e incorpora una nueva obligación de información directa a la persona trabajadora . En relaciones laborales de más de cuatro semanas, la empresa deberá informar por escrito sobre la existencia de sistemas algorítmicos o automatizados. Si intervienen en condiciones de trabajo, será necesario explicar pautas, criterios y reglas de funcionamiento.

En las nuevas contrataciones, la información deberá facilitarse antes del inicio de la relación laboral. En los contratos ya vigentes, la persona trabajadora podrá pedirla y la empresa tendrá treinta días hábiles por responder, siempre que no disponga ya de esta información.

La AEPD avisa: la supervisión humana debe ser efectiva

Pocos días después, la Agencia Española de Protección de Datos publicó la advertencia AI-00009-2026 sobre una herramienta para analizar currículums, puntuar y priorizar candidaturas. No es una sanción ni declara una infracción: es preventiva. Pero el criterio resulta útil para cualquier empresa.

La AEPD exige integrar la protección de datos desde el diseño, evaluar riesgos, realizar una evaluación de impacto cuando pueda existir riesgo alto e informar claramente a candidatos y trabajadores. Y subraya una idea clave: no basta con decir que la decisión final la toma una persona. La intervención humana debe permitir valorar críticamente la puntuación de la IA y decidir sin quedar, de hecho, condicionada por el resultado automatizado.

Las obligaciones no comienzan ahora

El nuevo real decreto se suma a obligaciones ya vigentes. Desde 2021, el artículo 64.4.d del Estatuto de los Trabajadores reconoce a la representación legal el derecho a conocer los parámetros, reglas e instrucciones de los algoritmos o sistemas de IA que incidan en decisiones laborales. El RGPD sigue exigiendo base jurídica, transparencia, minimización y, cuando corresponda, las garantías del artículo 22 sobre decisiones automatizadas.

También es necesario mirar el Reglamento europeo de IA. La alfabetización en IA ya es exigible y las obligaciones generales de transparencia del artículo 50 se aplican desde agosto de 2026. Ahora bien, el Reglamento (UE) 2026/1744 ha aplazado hasta el 2 de diciembre de 2027 las obligaciones específicas del capítulo III para muchos sistemas de alto riesgo del anexo. Este aplazamiento no suspende el compliance laboral ni el RGPD.

¿Qué debería hacer ahora una pyme?

El primer paso no es redactar una cláusula, sino hacer inventario . Es necesario identificar las herramientas de RRHH, cuáles incorporan IA, qué decisiones condicionan y qué proveedores intervienen. Después es necesario revisar la base jurídica y la información facilitada, documentar la supervisión humana, analizar riesgos y sesgos, conservar evidencias y formar a las personas usuarias. Externalizar el software o selección no externaliza la responsabilidad de la empresa.

Un problema transversal de gobernanza digital

Este escenario conecta nuestras áreas de protección de datos laboral, IA y algoritmos en RRHH, Derecho Digital laboral y gobernanza y riesgo digital. La respuesta debe ser jurídica, tecnológica, operativa y probatoria : entender qué hace el sistema, quién decide, qué controles existen y cómo se puede demostrar.

Para una pyme, la pregunta ya no es si utiliza IA en Recursos Humanos. Es si podría explicar hoy su funcionamiento ante un trabajador, la representación laboral, la Inspección de Trabajo o la AEPD.

Como siempre, ¡cuidad los datos y cuidaos!

Tu empresa utiliza algoritmos para decidir sobre personas. Ahora tendrá que explicarlos.

La inteligencia artificial y los algoritmos intervienen ya en decisiones empresariales muy cotidianas: seleccionar candidatos, organizar turnos, asignar tareas, calcular determinados componentes salariales, evaluar el rendimiento o apoyar decisiones sobre promociones y extinciones.

Sin embargo, para muchas pymes estas herramientas siguen percibiéndose como una cuestión principalmente tecnológica. La publicación del Real decreto 723/2026, de 9 de septiembre, obliga a cambiar esta perspectiva.

La norma, publicada en el BOE el 15 de septiembre y que entrará en vigor el 5 de octubre de 2026 , incorpora una nueva obligación de transparencia directamente ante las personas trabajadoras.

1. ¿Qué cambia a partir de octubre?

Las empresas tendrán que informar por escrito sobre la existencia de sistemas algorítmicos o automatizados de toma de decisiones.

Y cuando estos sistemas se utilicen para determinar, fijar o modificar condiciones de trabajo, la información deberá incluir sus pautas, criterios y reglas de funcionamiento.

La norma menciona expresamente a ámbitos como la jornada, la asignación de tareas, los salarios, la progresión profesional, el puesto de trabajo o la extinción del contrato.

Para las nuevas relaciones laborales de más de cuatro semanas, esta información deberá facilitarse antes del inicio de la relación laboral. Para las relaciones ya existentes cuando entre en vigor la norma, la persona trabajadora podrá solicitarla y la empresa dispondrá, a todos los efectos, de 30 días hábiles para proporcionarla.

2. La obligación no comienza ahora

El nuevo real decreto no sustituye a las obligaciones anteriores. Añade una capa adicional de transparencia.

Desde 2021, el Estatuto de los Trabajadores reconoce a la representación legal de las personas trabajadoras el derecho a ser informada sobre los parámetros, reglas e instrucciones de los algoritmos o sistemas de inteligencia artificial que influyan en decisiones sobre condiciones de trabajo, acceso o mantenimiento del empleo, incluida la elaboración de perfiles.

A esto se suma el RGPD cuando existe tratamiento de datos personales. Requieren especial atención las decisiones basadas únicamente en tratamientos automatizados que produzcan efectos jurídicos o afecten significativamente a una persona, porque pueden activar las garantías específicas del artículo 22.

Y el Reglamento Europeo de Inteligencia Artificial incorpora nuevas obligaciones cuando determinadas herramientas utilizadas en selección, contratación, gestión de personas trabajadoras, asignación de tareas o evaluación del rendimiento tienen la consideración de sistemas de IA de alto riesgo. En estos casos adquieren especial importancia la supervisión humana, la información a las personas trabajadoras ya sus representantes y la trazabilidad del sistema.

3. ¿Qué supone realmente para una pyme?

El mayor problema no será redactar una cláusula más. Será saber qué herramientas están tomando o apoyando decisiones sobre personas.

Una empresa puede estar utilizando algoritmos o IA sin haberlo identificado claramente: un software de selección que filtra currículums, una aplicación que propone turnos, una plataforma de productividad, un módulo de evaluación del desempeño o una funcionalidad incorporada por el proveedor mediante una actualización.

Por ello, el primer paso debería ser realizar un inventario sencillo de las herramientas utilizadas en RRHH y gestión de personas, identificar qué decisiones apoyan, comprobar qué datos utilizan, conocer el papel real del proveedor y determinar cuándo existe intervención humana.

Después será necesario coordinar la documentación laboral con protección de datos, Reglamento de IA, relaciones laborales y procedimientos internos de supervisión.

La transparencia algorítmica está dejando de ser una cuestión reservada a grandes compañías tecnológicas. Para muchas pymes españolas se está convirtiendo en obligación ordinaria de gestión.

El riesgo no es sólo utilizar inteligencia artificial. También es utilizarla sin saber exactamente dónde interviene, qué condiciona y cómo explicarlo.

Como siempre, ¡cuidad los datos y cuidaos!

La transparencia en la IA ya es obligatoria: ¿está preparada tu empresa?

El Reglamento Europeo de Inteligencia Artificial ( AI Act ) sigue avanzando en su calendario de aplicación y marca un nuevo hito para las organizaciones que desarrollan o utilizan sistemas de inteligencia artificial. A partir del pasado 2 de agosto de 2026, empezaron a ser exigibles las obligaciones de transparencia previstas en el artículo 50, lo que supone un cambio importante en la forma en que las empresas deben desarrollar estas tecnologías.

Hasta ahora muchas organizaciones se preguntaban si utilizaban inteligencia artificial. A partir de ese momento, la pregunta cambia: ¿estamos informando adecuadamente a las personas cuando la IA interviene en nuestras interacciones, contenidos o decisiones?

La transparencia deja de ser una buena práctica

Las nuevas obligaciones afectan tanto a proveedores como a empresas que utilizan sistemas de IA en su actividad diaria.

Entre otros supuestos, será necesario analizar cuándo corresponde informar que un usuario está interactuando con un bot o un asistente virtual, cuando deben identificarse contenidos generados o modificados mediante IA, o cuando resulta obligatorio advertir sobre el uso de tecnologías como los deepfakes , el reconocimiento de emociones o determinados sistemas de categorización biométrica.

En definitiva, la transparencia pasa de ser una recomendación ética a convertirse en requisito normativo con consecuencias jurídicas.

Un impacto mucho más amplio de lo que parece

Existe la percepción de que el AI Act sólo afecta a grandes compañías tecnológicas. Sin embargo, la realidad es muy distinta.

Hoy en día, numerosas empresas utilizan herramientas de inteligencia artificial para atención al cliente, marketing, generación de contenido, recursos humanos, análisis documental o automatización de procesos. En muchos casos, estas soluciones incorporan funcionalidades de IA de forma casi invisible para el usuario.

Precisamente por ello, resulta imprescindible identificar qué sistemas se están utilizando, qué papel desempeña la organización dentro de la cadena de valor de la IA y cuáles son las obligaciones que le corresponden.

El momento de revisar la gobernanza de la IA

La entrada en vigor de estas obligaciones ofrece una oportunidad para que las empresas revisen su estrategia de inteligencia artificial desde una perspectiva de cumplimiento.

Esto implica, entre otras cuestiones:

  • Inventariar las herramientas de IA utilizadas en la organización.
  • Revisar avisos, etiquetas y comunicaciones dirigidas a usuarios.
  • Actualizar políticas internas sobre el uso de IA.
  • Revisar contratos con proveedores tecnológicos.
  • Definir responsabilidades y mecanismos de supervisión.

La experiencia demuestra que muchas organizaciones utilizan ya inteligencia artificial sin contar con un marco de gobernanza que permita gestionar adecuadamente los riesgos legales y reguladores.

Cumplimiento y confianza deben avanzar juntos

AI Act no pretende frenar la innovación, sino fomentar un uso responsable y transparente de la inteligencia artificial.

Las empresas que empiecen ahora a adaptar sus procesos no sólo reducirán riesgos de incumplimiento, sino que también reforzarán la confianza de clientes, empleados y socios comerciales.

En este nuevo escenario, disponer de una estrategia de gobernanza de IA, políticas internas adecuadas y un análisis de cumplimiento adaptado a la actividad de cada organización deja de ser una ventaja competitiva para convertirse en una necesidad. Porque la inteligencia artificial seguirá evolucionando, pero las empresas que generen mayor confianza serán aquellas capaces de demostrar que la utilizan de forma transparente, segura y conforme al marco regulador europeo.

Como siempre, ¡cuidad los datos y cuidaos!

¿Tu empresa utiliza IA? A partir de agosto, la transparencia deja de ser una recomendación

La inteligencia artificial se ha incorporado con rapidez a asistentes virtuales, herramientas de generación de contenido, chatbots y numerosos procesos empresariales. Sin embargo, conforme aumenta su presencia, también lo hace la necesidad de que los usuarios sepan cuándo están interactuando con una IA y cuándo un contenido ha sido generado o modificado mediante esta tecnología.

Con este objetivo, el pasado 20 de julio la Comisión Europea publicó las directrices que desarrollan las obligaciones de transparencia previstas en el artículo 50 del Reglamento de Inteligencia Artificial ( AI Act /RIA), cuya aplicación comienza el 2 de agosto de 2026 . Estas directrices pretenden facilitar a proveedores y empresas usuarias la correcta interpretación de sus nuevas obligaciones.

La transparencia pasa a ser un requisito de cumplimiento

Las nuevas directrices buscan reducir el riesgo de engaño, manipulación y desinformación en un entorno en el que cada vez resulta más difícil distinguir el contenido generado por personas del creado por inteligencia artificial.

Entre otras cuestiones, aclaran cuándo será obligatorio informar a los usuarios que están interactuando con un sistema de IA, cuándo deben identificarse los contenidos generados o alterados mediante inteligencia artificial y en qué supuestos será necesario advertir sobre el uso de deepfakes , sistemas de reconocimiento de emociones o categorización biométrica.

En otras palabras, la transparencia deja de ser una buena práctica para convertirse en obligación legal.

Un impacto mucho más amplio de lo que parece

Muchas organizaciones consideran que estas obligaciones afectan únicamente a los grandes desarrolladores de IA. Sin embargo, la realidad es diferente.

Las obligaciones del artículo 50 también alcanzan a numerosas empresas que utilizan herramientas de IA en su actividad diaria: chatbots de atención al cliente , asistentes virtuales , generadores de contenido , aplicaciones de marketing o soluciones que incorporan funcionalidades de inteligencia artificial dentro de productos y servicios.

Por eso, no basta con confiar en que el proveedor tecnológico cumple la normativa . Cada organización debe analizar cómo utiliza la IA y qué obligaciones le corresponden como desplegador ( deployer ) de estos sistemas.

La gobernanza de la IA comienza por conocer qué se utiliza

La entrada en aplicación de estas obligaciones pone de manifiesto un problema que muchas empresas todavía no han abordado: desconocen cuántas herramientas de IA utilizan realmente sus empleados y para qué fines.

Antes de implantar avisos o políticas de transparencia resulta imprescindible identificar los sistemas utilizados, evaluar los riesgos asociados y definir procedimientos claros sobre su utilización.

Este ejercicio constituye el primer paso hacia una estrategia sólida de gobernanza de la inteligencia artificial.

Una oportunidad para generar confianza

Más allá del cumplimiento normativo, la transparencia supone una oportunidad para reforzar la confianza de clientes, empleados y socios comerciales.

Las organizaciones que integren en adelante políticas de uso responsable de la IA, revisen sus procesos y adapten sus herramientas a las nuevas exigencias reguladoras estarán mejor preparadas para afrontar un entorno donde la innovación y el cumplimiento tendrán que avanzar de la mano.

Porque el reto de verdad ya no consiste únicamente en incorporar inteligencia artificial , sino en demostrar que se utiliza de forma transparente, responsable y conforme a la normativa aplicable.

Como siempre, ¡cuidad los datos y cuidaos!

Las gafas inteligentes ya están aquí. Ahora el desafío real es proteger la privacidad

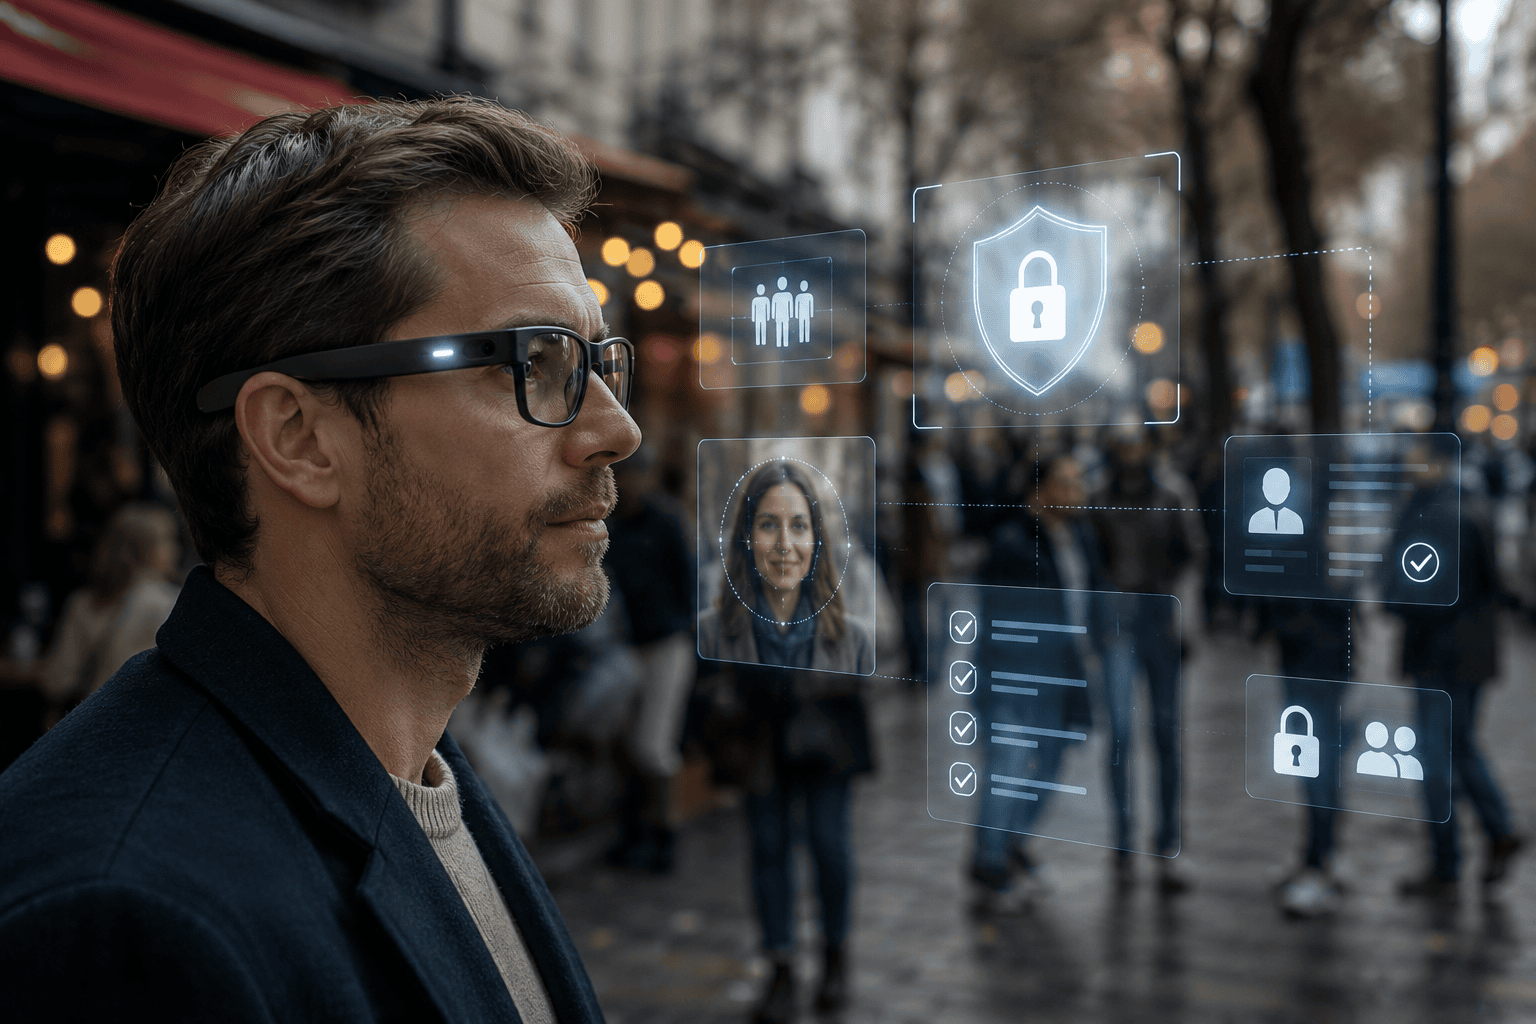
Las gafas inteligentes han dejado de ser un concepto futurista para convertirse en realidad comercial. Dispositivos como las Meta Ray-Ban ya permiten tomar fotografías, grabar vídeo, responder a preguntas mediante inteligencia artificial o interpretar lo que el usuario está viendo en tiempo real.

Precisamente esta combinación de cámaras, micrófonos e IA ha convertido a este tipo de dispositivos en uno de los ejemplos más representativos del desafío que afronta actualmente la industria tecnológica: ¿cómo ofrecer experiencias cada vez más inteligentes sin comprometer la privacidad de quienes las utilizan… y de quienes les rodean?

Un dispositivo que despertó dudas desde el primer día

Desde su lanzamiento, las Meta Ray-Ban han generado un intenso debate sobre privacidad.

A diferencia de un teléfono móvil, unas gafas inteligentes permiten capturar imágenes y vídeo de forma mucho más discreta, manteniendo una conversación o caminando por un espacio público sin que resulte evidente que existe una cámara en funcionamiento.

La llegada de nuevas funciones basadas en IA, capaces de interpretar escenas, recordar información del entorno o interactuar con el usuario en función de lo que está viendo, ha incrementado aún más estas preocupaciones.

La cuestión ya no consiste únicamente en quien utiliza las gafas, sino también en qué ocurre con la información de todas las personas que aparecen, hablan o simplemente se encuentran cerca del dispositivo.

La respuesta de Meta : la privacidad también debe formar parte del diseño

En este contexto, Meta ha anunciado una actualización destinada a reforzar una de las principales garantías de privacidad del dispositivo.

Las gafas dejarán de permitir la grabación si detectan que el indicador luminoso que avisa de que la cámara está activa ha sido manipulado, cubierto o inutilizado.

Aunque pueda parecer una modificación menor, el mensaje es relevante: las medidas de privacidad ya no pueden depender únicamente del comportamiento responsable del usuario, sino que deben incorporarse al propio diseño de la tecnología .

Este enfoque responde al principio de privacy by design , cada vez más presente tanto en la regulación como en las expectativas de consumidores y autoridades.

Mucho más que un debate sobre unas gafas

La polémica de las Meta Ray-Ban trasciende al propio dispositivo.

Cada vez más herramientas de inteligencia artificial incorporan cámaras, micrófonos, sensores o sistemas capaces de interpretar el entorno en tiempo real. Esto obliga a las organizaciones a plantearse nuevas preguntas sobre privacidad, protección de datos, transparencia y uso responsable de la tecnología.

No se trata únicamente de cumplir con la normativa, sino de gestionar adecuadamente los riesgos asociados a soluciones que procesan crecientes cantidades de información personal.

La confianza será el factor diferencial real

La inteligencia artificial seguirá integrándose en dispositivos de uso cotidiano. Sin embargo, el éxito de estas tecnologías no dependerá exclusivamente de sus capacidades técnicas.

Las empresas que desarrollen o incorporen soluciones basadas en IA deberán demostrar que cuentan con mecanismos sólidos de gobernanza, protección de datos y gestión del riesgo . Evaluaciones de impacto, políticas internas, controles técnicos y privacidad desde el diseño serán elementos cada vez más relevantes para generar confianza y cumplir con un entorno regulador en constante evolución.

Porque la próxima revolución de la inteligencia artificial no consistirá únicamente en crear dispositivos más inteligentes, sino en conseguir que usuarios, empresas y reguladores confíen en ellos.

Como siempre, ¡cuidad los datos y cuidaos!

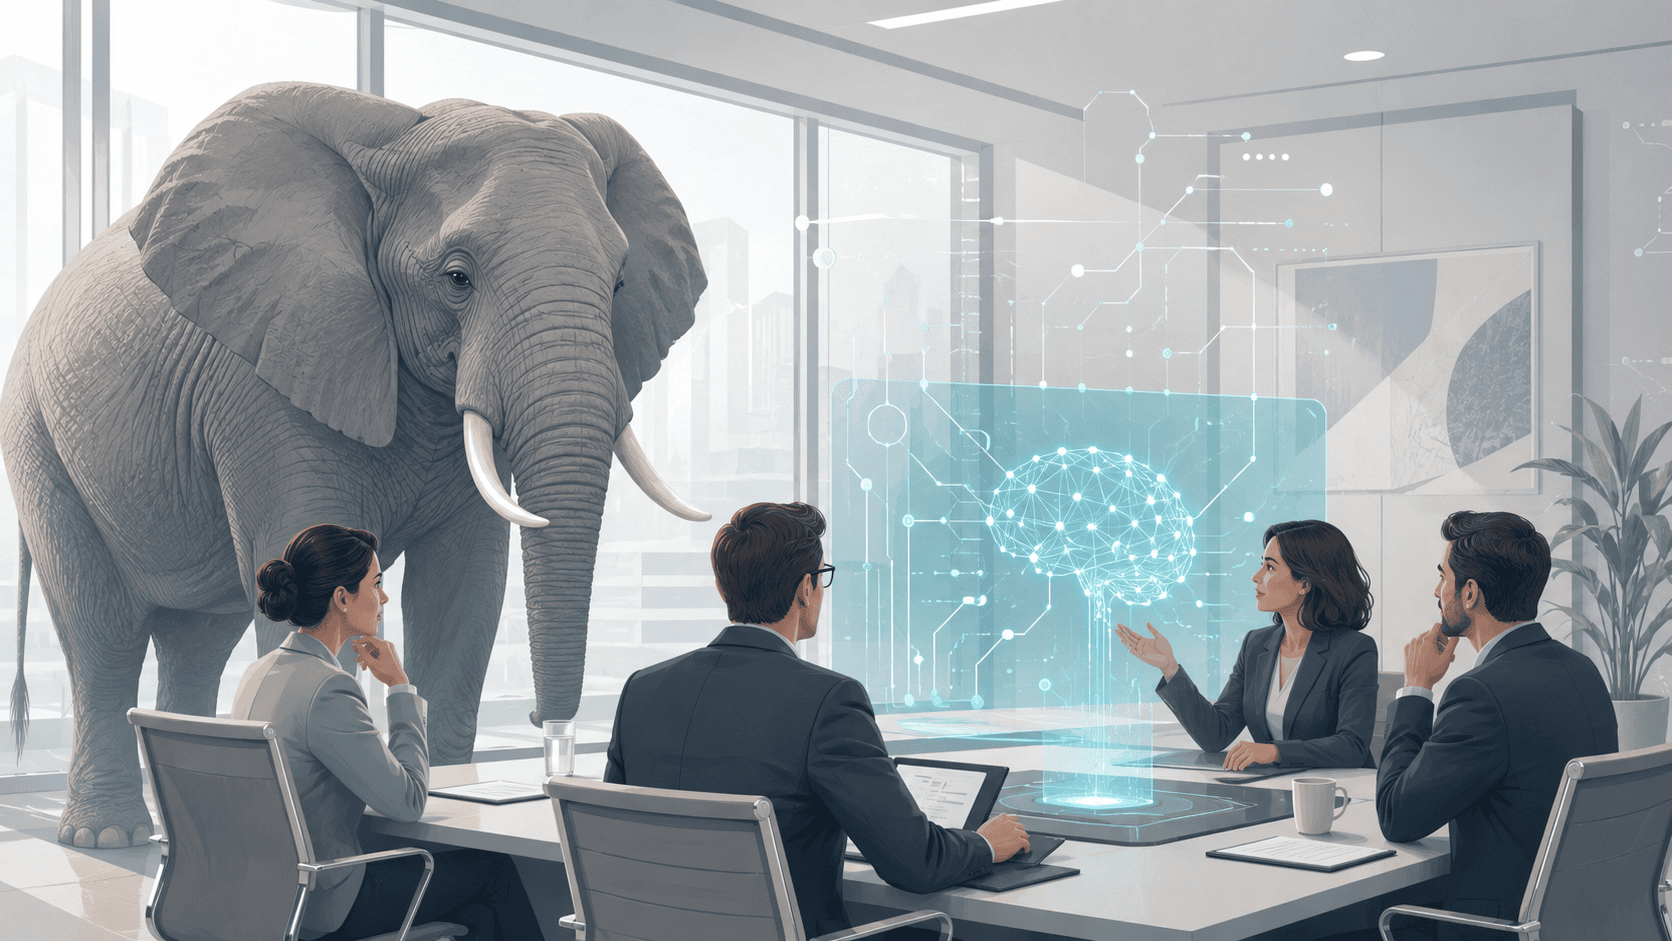
Alfabetización en IA: el elefante en la habitación de muchas empresas

ANÁLISIS


Hay obligaciones que llegan haciendo ruido. Y otras que entran discretamente por la puerta lateral, se sientan en la sala de reuniones y, durante meses, casi nadie las mira. La alfabetización en inteligencia artificial pertenece a esta segunda categoría.


Desde el 2 de febrero de 2025, el Reglamento Europeo de Inteligencia Artificial exige que las empresas que utilizan o desarrollan sistemas de IA adopten medidas para asegurar un nivel suficiente de alfabetización en IA de las personas que trabajan con estos sistemas. No hablamos solo de grandes tecnológicas, bancos o multinacionales. Hablamos también de pymes que usan herramientas de IA generativa para redactar contenidos, analizar información, preparar ofertas, gestionar clientes, apoyar procesos internos o tomar decisiones organizativas.


La obligación ya está ahí. El elefante también.


La obligación ya está en vigor


Conviene empezar aclarando una idea importante: la alfabetización en IA no es una obligación futura. No depende de que la empresa espere a una nueva ley nacional ni de que llegue una campaña inspectora concreta. El artículo 4 del Reglamento Europeo de Inteligencia Artificial ya es aplicable desde el 2 de febrero de 2025.


Lo que cambia a partir del 2 de agosto de 2026 es el contexto de supervisión y aplicación práctica del Reglamento: los Estados miembros deben tener designadas sus autoridades nacionales competentes y el marco institucional de control empieza a estar plenamente operativo. Dicho de otro modo: la obligación no nace ahora, pero será cada vez más difícil tratarla como una cuestión secundaria.


Esto no significa que todas las empresas deban hacer lo mismo ni que exista un único curso obligatorio, estándar y válido para cualquier organización. La obligación debe adaptarse al contexto, al nivel de riesgo, al conocimiento previo de las personas y al uso concreto que se haga de la IA. Pero sí significa que la empresa debe poder demostrar que ha actuado con criterio y diligencia.


El precedente de la Desconexión Digital


La situación recuerda, en parte, a lo que ocurrió con el derecho a la Desconexión Digital. Desde diciembre de 2018, las empresas en España tienen la obligación de contar con una política interna de desconexión y de realizar acciones de formación y sensibilización. Sin embargo, durante años muchas organizaciones lo trataron como una cuestión secundaria: algo importante en teoría, pero aplazable en la práctica.


Solo cuando el tema empezó a ganar presencia pública, sindical, inspectora y reputacional, muchas empresas descubrieron que aquello no era una recomendación de buenas prácticas, sino una obligación real. Con la alfabetización en IA puede ocurrir algo parecido. La diferencia es que el ritmo de adopción de la inteligencia artificial está siendo mucho más rápido.


Muchas empresas ya usan IA, aunque no siempre lo sepan


Muchas empresas ya utilizan IA, aunque no siempre lo tengan identificado, ordenado o documentado. Un trabajador que introduce información de clientes en una herramienta externa, un equipo de recursos humanos que utiliza IA para filtrar candidaturas, un departamento comercial que automatiza comunicaciones o un área financiera que se apoya en sistemas predictivos están generando riesgos jurídicos, organizativos y reputacionales. Y esos riesgos no se resuelven solo con “sentido común”.


La cuestión no es si la empresa usa una herramienta sofisticada o si ha comprado una solución expresamente etiquetada como inteligencia artificial. El problema suele estar en usos cotidianos, fragmentados y poco gobernados. La IA puede estar entrando en la empresa por muchas puertas pequeñas antes de aparecer en una gran decisión estratégica.


Alfabetizar no es convertir a todos en técnicos


Conviene no enfocar la alfabetización en IA desde el miedo. Para una pyme, bien planteada, puede ser una ventaja competitiva muy clara. Alfabetizar no significa convertir a toda la plantilla en experta técnica.


Significa que las personas entiendan qué es la IA, qué herramientas usa la empresa, para qué se pueden utilizar, qué límites existen, qué datos no deben introducirse, cuándo hay que verificar un resultado, cuándo debe intervenir una persona, qué riesgos existen para clientes, trabajadores o terceros, y cómo documentar mínimamente las decisiones relevantes. La alfabetización en IA debe ser práctica, proporcional y conectada con el trabajo real de cada equipo.


Menos riesgo y más rendimiento


Desde una perspectiva jurídico-organizativa, la alfabetización en IA cumple una doble función. Por un lado, reduce riesgos: protección de datos, confidencialidad, errores por alucinaciones, sesgos, decisiones automatizadas mal entendidas, uso indebido de información interna o dependencia acrítica de una herramienta. Por otro, mejora el rendimiento: equipos más seguros, criterios comunes, menos improvisación, más trazabilidad y mejor aprovechamiento de la tecnología.


Este punto es especialmente relevante para las pymes. No necesitan estructuras complejas ni departamentos internos de compliance tecnológico. Necesitan algo más práctico: identificar dónde se usa la IA, establecer unas reglas claras, formar a las personas según su rol y dejar evidencia razonable de que la empresa ha actuado con diligencia. La clave no está en hacer más burocracia, sino en generar control, seguridad y confianza.


Una pieza básica de gobierno digital


La alfabetización en IA no debería verse como “otro curso obligatorio”. Debería ser una pieza básica de gobierno digital. Igual que una empresa no dejaría que cada empleado decidiera por su cuenta cómo tratar datos personales, tampoco debería dejar que cada persona use herramientas de IA sin criterios comunes.


Formar a los equipos ayuda a ordenar el uso de la tecnología, reducir errores, proteger información sensible, evitar decisiones opacas y mejorar la calidad de los resultados. También permite que la dirección tenga una visión más realista de cómo se está usando la IA dentro de la organización. Porque no se puede gobernar bien aquello que no se conoce.


Mirar al elefante de frente


El elefante en la habitación no tiene por qué asustar. Pero conviene mirarlo de frente. Las empresas que formen a sus equipos antes de que el problema aparezca estarán mejor preparadas para usar la IA con seguridad, confianza y criterio.


En un mercado donde todas las empresas hablan de inteligencia artificial, la diferencia no estará solo en usar más herramientas, sino en usarlas mejor. Con más control, más transparencia, más responsabilidad y más capacidad de defensa. La alfabetización en IA no es un freno a la innovación: es una condición para aprovecharla de forma segura y sostenible.


Como siempre, ¡cuidad los datos y cuidaos!
Revisión Textos Legales Web