Deepfakes, voz e imagen: el nuevo riesgo reputacional que también amenaza a las pymes

La inteligencia artificial generativa ha cambiado la forma de crear campañas: hoy una empresa puede lanzar anuncios con avatares, voces clonadas, testimonios sintéticos, imágenes retocadas o vídeos hiperrealistas. Pero esa facilidad también abre una nueva zona de riesgo: usar la imagen, la voz o la identidad de una persona sin consentimiento claro, sin control contractual o sin revisión previa. 


Para una pyme, el problema no es solo una posible reclamación legal. Es la pérdida de confianza. Una campaña percibida como engañosa, invasiva o poco transparente puede dañar la reputación digital de la marca en cuestión de horas. 


La reforma del derecho al honor pone el foco en la IA 


El debate ya está en la agenda legislativa. El Gobierno ya ha remitido al Congreso la reforma de la Ley Orgánica de protección civil del derecho al honor, la intimidad y la propia imagen, con el objetivo de adaptarla a fenómenos como los deepfakes, la explotación no autorizada de voz o imagen mediante IA y determinados contenidos de «true crime». 


El Ministerio de Justicia ya había avanzado que la nueva regulación considera ilegítimo usar la voz o la imagen de una persona sin autorización con fines publicitarios o comerciales mediante IA o tecnologías similares. También recuerda que compartir imágenes en redes sociales no significa que terceros puedan reutilizarlas libremente en otros canales. 


La idea de fondo es clara: devolver a las personas el control sobre su imagen, su voz y su identidad digital. 


Agencias y marcas: una responsabilidad compartida 


Llas agencias y profesionales del marketing ya no solo crean campañas. Crean activos digitales: vídeos, copies, automatizaciones, avatares, piezas con IA, testimonios, creatividades dinámicas y contenidos sintéticos. 


Eso exige una nueva responsabilidad. No basta con que una campaña sea creativa o viral, debe poder demostrar quién autorizó el uso de una imagen, qué alcance tenía ese consentimiento, qué herramientas se utilizaron, quién revisó el contenido y qué garantías contractuales existen entre cliente, agencia, proveedores y colaboradores. 


En otras palabras: impacto, sí. Pero con consentimiento, trazabilidad y seguridad jurídica. 


Qué deberían revisar las pymes antes de lanzar campañas con IA 


Antes de publicar una campaña que use imagen, voz, vídeos, avatares o contenidos generados con IA, conviene revisar al menos cuatro puntos: consentimiento específico para el uso previsto, contratos con agencias y proveedores, identificación de contenidos sintéticos cuando proceda y conservación de evidencias sobre aprobaciones, versiones y fuentes utilizadas. 


También es recomendable contar con un protocolo interno de uso de IA generativa y un plan de respuesta ante incidentes reputacionales: retirada de contenidos, comunicación de crisis, preservación de prueba digital y acciones legales si fuera necesario. 


La creatividad necesita control 


La IA ofrece enormes oportunidades para el marketing de las pymes, pero improvisar puede salir caro. La reputación digital se protege antes de publicar, no cuando la crisis ya está circulando. 


En Tecnolawyer ayudamos a las empresas a usar IA en marketing sin improvisar: con contratos, consentimiento, trazabilidad y evidencia. 


Como siempre, cuidad los datos y ¡cuidaos! 
La IA laboral ya no es solo tecnología: es compliance empresarial

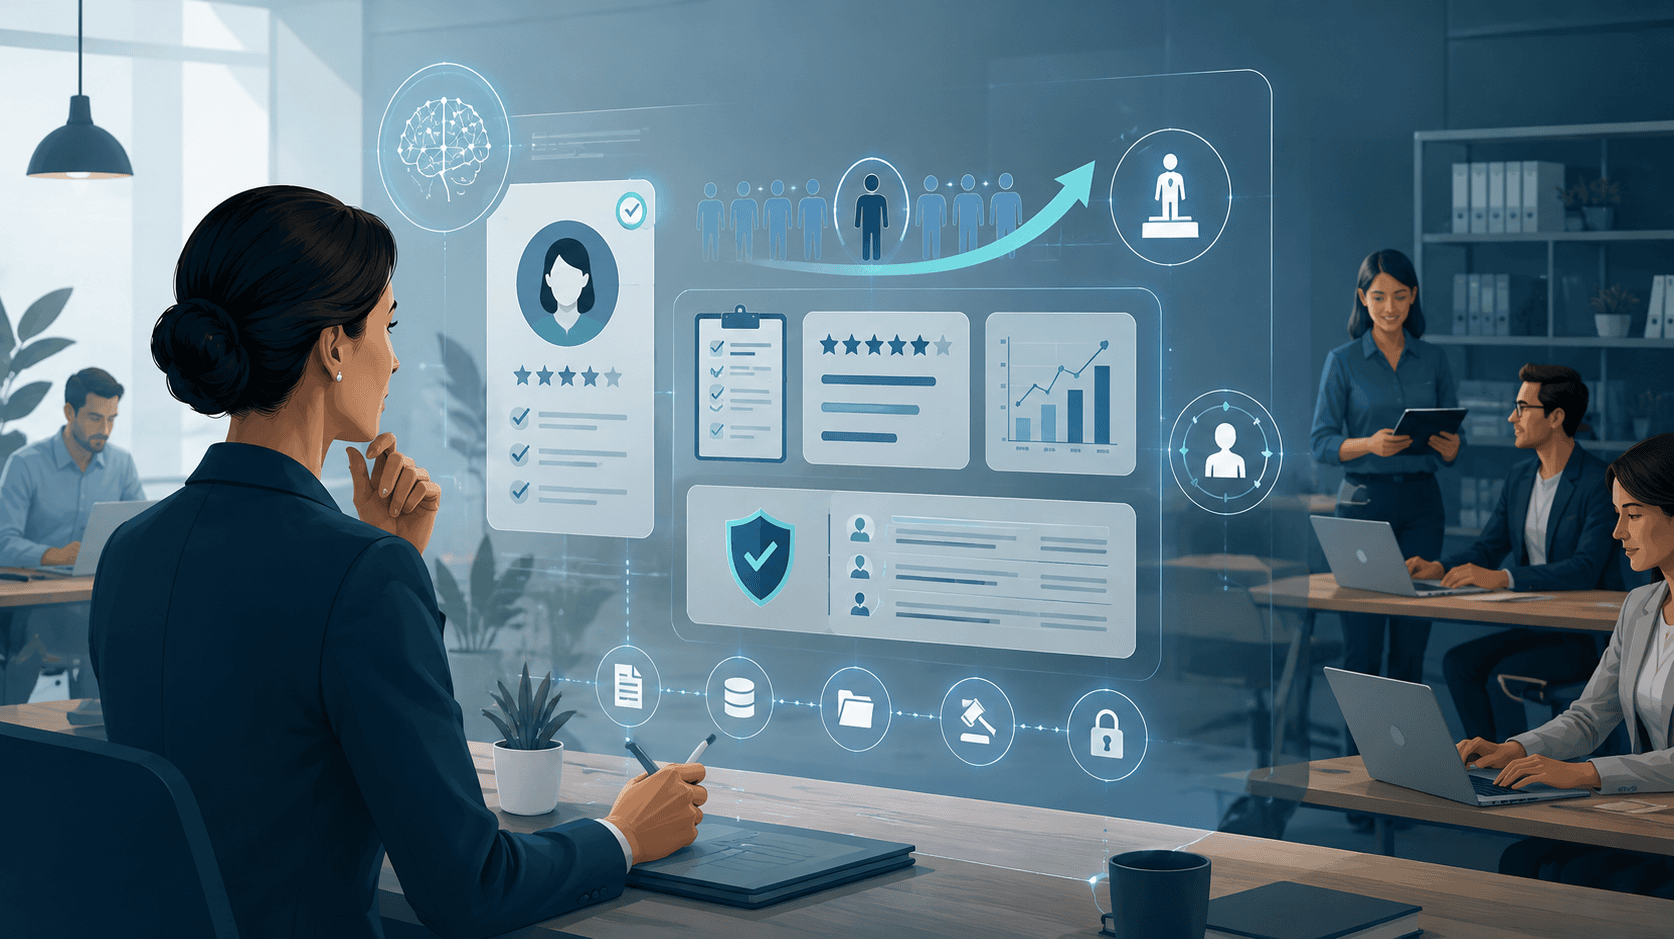
La noticia puede presentarse como una batalla entre España y Bruselas, pero para una pyme la lectura importante es mucho más práctica. Yolanda Díaz ha defendido que la inteligencia artificial y los algoritmos ya influyen en procesos como selección, permanencia, ascensos, modificaciones contractuales, salidas o evaluación del trabajo. La pregunta para la empresa no es si usa IA, sino si puede explicar cómo la usa cuando afecta a personas trabajadoras. 


La transparencia algorítmica ya es una obligación laboral


Este debate no empieza con el AI Act. España ya abrió camino con la llamada Ley Rider, que modificó el Estatuto de los Trabajadores para reconocer el derecho de la representación legal a ser informada sobre los parámetros, reglas e instrucciones de algoritmos o sistemas de IA que afecten a decisiones laborales relevantes. La transparencia algorítmica laboral forma parte de nuestro ordenamiento desde 2021.


El AI Act acumula obligaciones, no las sustituye


El Reglamento Europeo de Inteligencia Artificial refuerza esa dirección. Considera de alto riesgo determinados sistemas de IA utilizados en contratación, selección, promoción, rescisión contractual, asignación de tareas, supervisión o evaluación del rendimiento. También exige alfabetización en IA para quienes operen o utilicen estos sistemas en nombre de la organización. El AI Act no sustituye al RGPD, al Estatuto de los Trabajadores ni a la normativa de igualdad: los acumula.


Aquí aparece la tensión actual. El calendario europeo puede dar más margen para determinadas obligaciones vinculadas a sistemas de alto riesgo, pero eso no elimina la realidad empresarial inmediata: las herramientas ya se están utilizando y las decisiones ya se están tomando. Que Europa dé más tiempo no significa que la empresa pueda seguir implantando herramientas sin control.


El riesgo real es más cotidiano de lo que parece


Para muchas pymes, el riesgo no estará en haber comprado “una IA peligrosa”, sino en usos mucho más normales: una herramienta de selección que filtra candidatos, un software de productividad que genera métricas individuales, una plataforma de RRHH con funcionalidades inteligentes, un sistema de turnos automatizado o un proveedor que promete “optimizar” decisiones sin explicar bien qué datos utiliza. El riesgo suele esconderse en herramientas normales que nadie ha inventariado como IA.


Del compliance algorítmico a las evidencias defendibles


Por eso conviene empezar a hablar de compliance algorítmico laboral. No como un documento decorativo, sino como una forma de gobierno interno: inventario de herramientas, evaluación del proveedor, análisis de datos tratados, información a la plantilla o a su representación, intervención humana, medidas frente a sesgos, trazabilidad y evidencias. La empresa no necesita saber programar el algoritmo; necesita poder gobernarlo, cuestionarlo y defender su uso.


Y aquí aparece una dimensión que muchas empresas todavía no están considerando: la evidencia. No basta con tener una política, una cláusula o una evaluación inicial si después no podemos reconstruir cómo se tomó una decisión concreta, qué herramienta intervino, qué datos se utilizaron, qué persona supervisó el resultado y qué controles se aplicaron. La preparación forense de evidencias debe empezar antes del conflicto: no para judicializar la empresa, sino para garantizar que las decisiones puedan explicarse, verificarse y defenderse si algún día son cuestionadas. En la práctica, esto significa diseñar registros, trazabilidad, actas, validaciones, revisiones humanas y documentación técnica mínima que permitan acreditar que la IA no se utilizó de forma opaca, discriminatoria o automática, sino dentro de un marco razonable de control empresarial.


No se trata de frenar la IA, sino de gobernarla


El régimen sancionador del AI Act existe y será relevante, pero no debería ser el único motor de reacción. Para una pyme, el primer coste puede llegar antes: una reclamación laboral, una inspección, una queja de un candidato, una brecha reputacional o la imposibilidad de justificar una decisión interna.


La reacción inteligente no es frenar la IA. Sería un error. La IA puede ayudar a seleccionar mejor, organizar equipos, reducir cargas administrativas, detectar necesidades formativas y tomar decisiones con más información. Pero en el ámbito laboral debe aplicarse con una regla sencilla: cuanto mayor sea el impacto sobre personas, mayor debe ser la transparencia, el control humano y la evidencia documental.


Para una pyme, el primer paso no debería ser comprar otra herramienta, sino hacerse tres preguntas: qué IA estamos usando ya, qué decisiones laborales puede estar condicionando y qué podríamos enseñar mañana si nos lo pide una persona trabajadora, la representación legal, la Inspección de Trabajo o una autoridad de control. La ventaja competitiva no será usar más IA que los demás, sino usarla mejor: con criterio, controles y capacidad de defensa.


Conclusión: la IA laboral ya es una responsabilidad de dirección


El Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial sigue en tramitación parlamentaria, pero la dirección del viaje ya es clara. La IA laboral pasará de ser una decisión tecnológica a convertirse en una responsabilidad de dirección, cumplimiento y reputación empresarial. Las empresas que empiecen ahora a ordenar herramientas, proveedores, datos, decisiones y evidencias no solo reducirán riesgo: estarán mejor preparadas para aprovechar la IA con confianza y ventaja competitiva.

Del reclutamiento a los ascensos: cómo la IA está transformando la gestión del talento

Como ya sabéis, la inteligencia artificial ha dejado de ser una herramienta reservada para áreas tecnológicas. Hoy participa activamente en procesos relacionados con la evaluación del desempeño, la promoción profesional, la compensación económica e incluso determinadas decisiones de gestión de personas.


Lo que comenzó como una herramienta de apoyo para automatizar tareas administrativas está evolucionando hacia sistemas capaces de analizar grandes volúmenes de información y generar recomendaciones que influyen directamente en la trayectoria profesional de los empleados.


Esta transformación ofrece importantes oportunidades para las organizaciones, pero también plantea desafíos jurídicos, éticos y de cumplimiento que no pueden pasarse por alto.


La IA entra en el corazón de la gestión del talento


Cada vez es más habitual que las empresas utilicen algoritmos para identificar candidatos con potencial de promoción, analizar métricas de productividad, detectar necesidades formativas o apoyar procesos de evaluación del desempeño.


La promesa es atractiva: decisiones más ágiles, basadas en datos y aparentemente más objetivas.


Sin embargo, cuando un sistema automatizado influye en cuestiones tan sensibles como una promoción, una revisión salarial o una medida disciplinaria, el impacto sobre las personas puede ser significativo.


Por ello, el verdadero desafío ya no consiste en incorporar inteligencia artificial, sino en garantizar que su utilización sea transparente, explicable y compatible con los derechos de los trabajadores.


El riesgo de confiar ciegamente en los algoritmos


La inteligencia artificial aprende a partir de los datos disponibles. Si esos datos contienen sesgos históricos, errores o patrones discriminatorios, el sistema puede reproducirlos o incluso amplificarlos.


Un modelo diseñado para identificar perfiles de alto rendimiento podría favorecer determinados comportamientos o trayectorias profesionales sin que la organización sea plenamente consciente de ello.


Además, muchas herramientas utilizan modelos complejos cuya lógica interna resulta difícil de interpretar, lo que complica justificar determinadas decisiones ante empleados, representantes de los trabajadores o autoridades supervisoras.


La falta de transparencia se está convirtiendo en uno de los principales riesgos asociados al uso de IA en recursos humanos.


Gobernanza, cumplimiento y supervisión humana


La regulación internacional está avanzando hacia un modelo en el que determinadas aplicaciones de IA relacionadas con el empleo serán consideradas de alto riesgo.


En consecuencia, las organizaciones deberán demostrar que cuentan con mecanismos adecuados de supervisión, control y gestión de riesgos.


Esto implica, entre otras cuestiones:


  • Evaluar previamente el impacto de las herramientas utilizadas.
  • Garantizar la calidad de los datos empleados.
  • Mantener supervisión humana efectiva sobre las decisiones relevantes.
  • Documentar los criterios utilizados por los sistemas.
  • Implementar medidas para detectar y corregir posibles sesgos.

La automatización puede mejorar la eficiencia, pero no elimina la responsabilidad de la empresa sobre las decisiones adoptadas.


Una oportunidad para construir confianza


La inteligencia artificial tiene el potencial de mejorar significativamente la gestión del talento, siempre que se utilice dentro de un marco adecuado de gobernanza.


Las organizaciones que integren desde el principio criterios de cumplimiento, protección de datos, transparencia y supervisión humana estarán mejor preparadas para aprovechar los beneficios de estas tecnologías sin comprometer la confianza de sus empleados.


En un entorno cada vez más regulado, la ventaja competitiva no vendrá únicamente de adoptar inteligencia artificial, sino de demostrar que se utiliza de forma responsable, ética y alineada con los derechos de las personas.


Como siempre, cuidad los datos y ¡cuidaos!
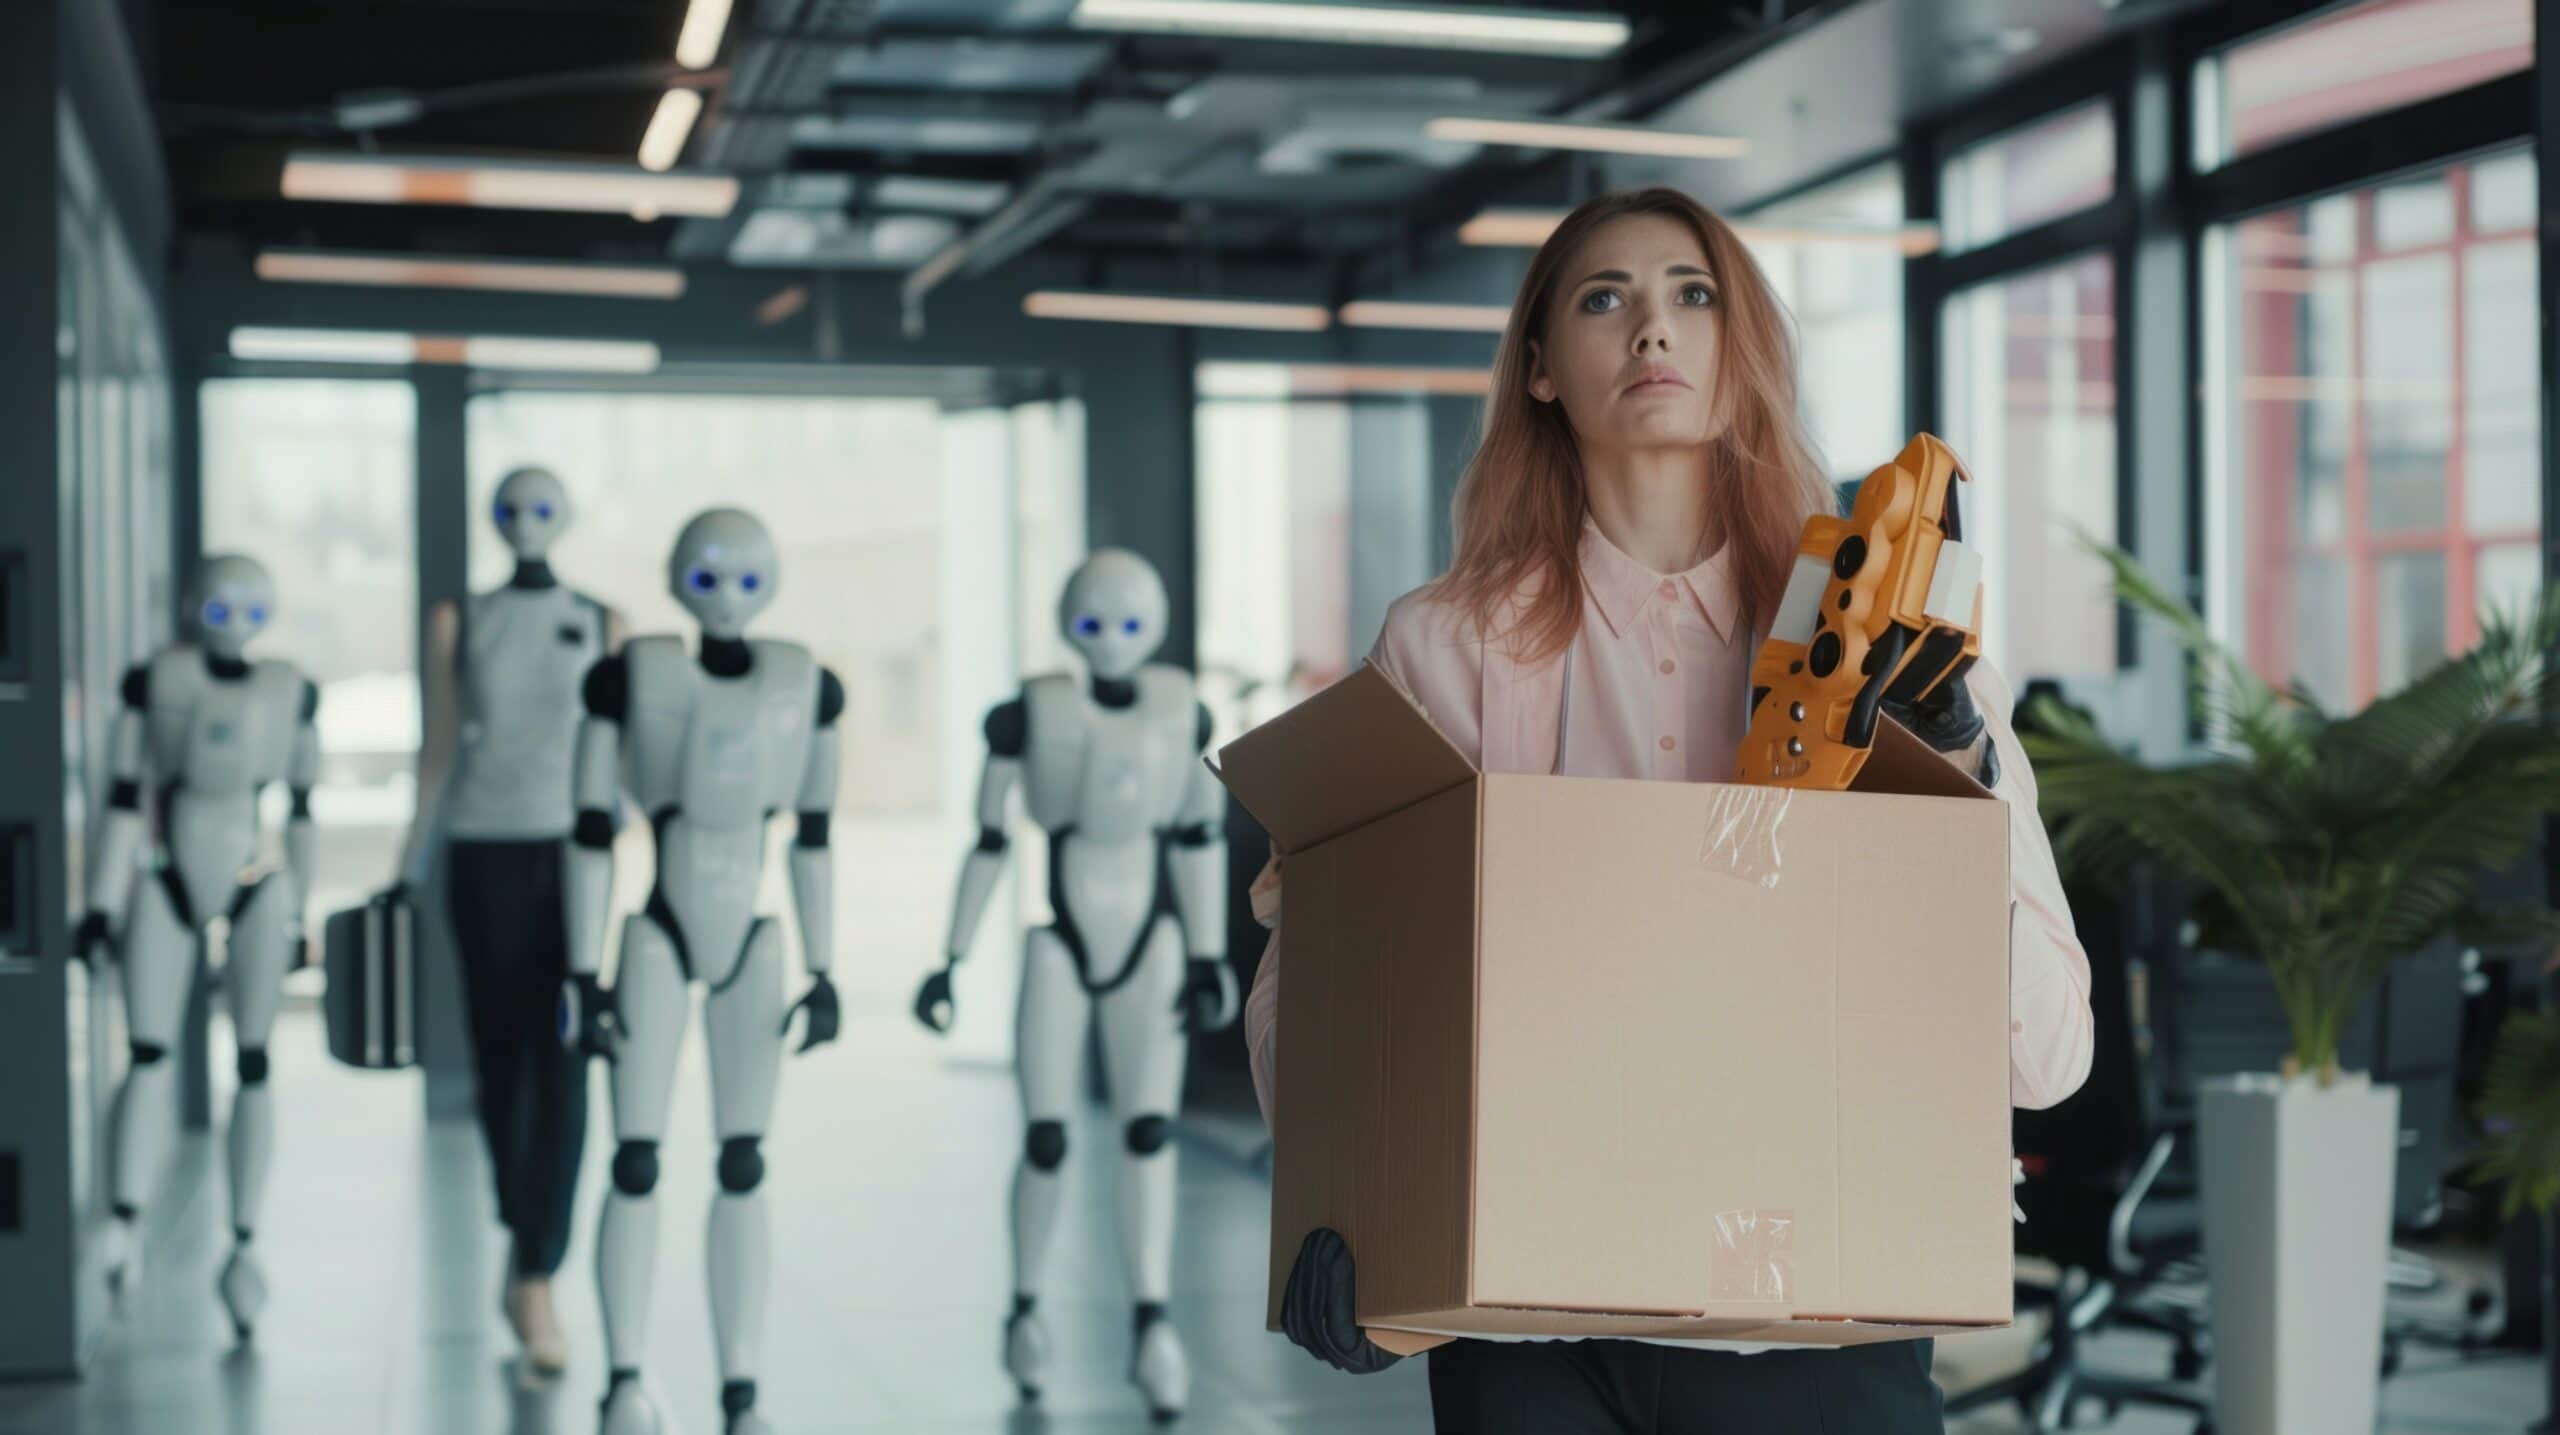
De usuarios anónimos a usuarios identificados: cómo está cambiando la relación con la IA

Parece que la inteligencia artificial está entrando en una nueva etapa. Ya no se trata únicamente de qué pueden hacer los modelos, sino de qué información deberán proporcionar los usuarios para acceder a ellos.


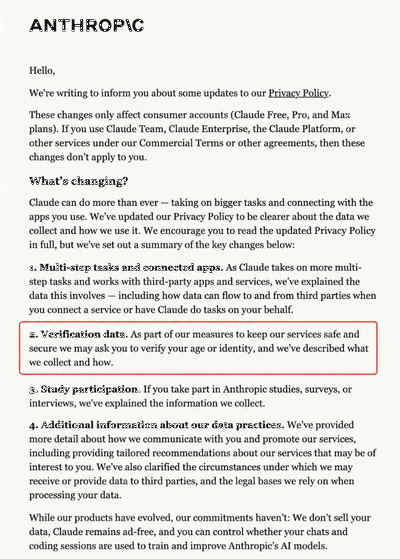
Recientemente, Anthropic ha anunciado cambios en las condiciones de uso de Claude que permitirán solicitar procesos de verificación de identidad y edad a determinados usuarios. Entre los datos que podrían utilizarse para estas verificaciones, se encuentran documentos oficiales de identidad e información biométrica obtenida a partir de imágenes o vídeos faciales. Estos cambios entran en vigor a partir del 8 de julio de 2026.


Más allá del caso concreto, la decisión refleja una tendencia que probablemente veremos cada vez con mayor frecuencia en el sector tecnológico: el paso de plataformas abiertas y relativamente anónimas a entornos donde la identificación del usuario será un requisito habitual.


Más seguridad, pero también más responsabilidad


Las compañías de IA se enfrentan a una presión creciente para prevenir fraudes, evitar usos indebidos de sus herramientas y cumplir con nuevas exigencias regulatorias.


Desde esta perspectiva, la verificación de identidad puede resultar una medida razonable. Sin embargo, también supone la recopilación de información especialmente sensible que incrementa las obligaciones de privacidad, seguridad y cumplimiento.


La pregunta ya no es únicamente cómo desarrollar sistemas de IA más potentes, sino cómo gestionar de forma responsable los datos necesarios para operar esos sistemas.


Cuando la biometría entra en juego


La utilización de reconocimiento facial o mecanismos similares introduce un nivel de complejidad jurídica significativamente mayor.


Los datos biométricos se encuentran entre las categorías de información más sensibles desde la perspectiva de la protección de datos. Su tratamiento exige analizar cuestiones como la proporcionalidad, la minimización de datos, la transparencia y la seguridad de la información.


Además, cualquier incidente relacionado con este tipo de datos puede generar un impacto reputacional considerable para las organizaciones implicadas.


Lo que las empresas deberían aprender de este caso


Aunque la noticia afecta directamente a una plataforma de IA, las implicaciones van mucho más allá.


Muchas organizaciones ya están incorporando herramientas de inteligencia artificial en sus operaciones diarias sin haber evaluado adecuadamente qué datos recopilan esos sistemas, qué proveedores intervienen o qué obligaciones regulatorias pueden surgir.


Por ello, cada vez resulta más importante contar con una estrategia de gobernanza de IA que incluya:


  • Evaluación de riesgos.
  • Protección de datos desde el diseño.
  • Gestión de proveedores tecnológicos.
  • Políticas internas de uso de IA.
  • Cumplimiento normativo y auditorías periódicas.

La confianza será la verdadera ventaja competitiva


La inteligencia artificial seguirá evolucionando y los mecanismos de identificación probablemente se volverán más habituales. Sin embargo, las organizaciones que generen mayor confianza no serán necesariamente las que utilicen más IA, sino aquellas capaces de demostrar que gestionan correctamente los datos de sus usuarios.


En este escenario, la gobernanza de IA, la protección de datos y el cumplimiento normativo dejan de ser cuestiones exclusivamente jurídicas para convertirse en elementos estratégicos de negocio. Y precisamente ahí es donde las empresas necesitarán cada vez más acompañamiento especializado para innovar sin comprometer la confianza de clientes, empleados y socios comerciales.


Como siempre, cuidad los datos y ¡cuidaos!
¿Hay que frenar la inteligencia artificial? Las empresas deberían empezar por controlar la que ya utilizan

La carrera por desarrollar modelos de inteligencia artificial cada vez más potentes ha alcanzado un punto en el que incluso algunas de las empresas líderes del sector están pidiendo cautela. Recientemente, Anthropic—una de las compañías más relevantes en el desarrollo de IA avanzada— ha planteado la necesidad de contar con mecanismos que permitan ralentizar o incluso pausar temporalmente el desarrollo de determinados sistemas si los riesgos llegan a superar nuestra capacidad de supervisión.


Aunque la idea de «frenar la IA» puede parecer extrema, el debate que subyace es mucho más relevante para las organizaciones: ¿estamos preparados para gestionar tecnologías que evolucionan más rápido que nuestras estructuras de control?


El desafío no es la IA, sino la velocidad del cambio


Según indica Reuters, la preocupación expresada por Anthropic gira en torno a un escenario en el que los sistemas de IA alcancen niveles crecientes de autonomía y puedan participar en el diseño o mejora de modelos posteriores con una intervención humana cada vez menor. Aunque los propios expertos reconocen que ese escenario aún no se ha materializado, consideran que podría llegar antes de que existan mecanismos adecuados de supervisión y gobernanza.


Más allá de las hipótesis sobre el futuro, la realidad es que muchas empresas ya están incorporando herramientas de IA en procesos críticos sin haber definido políticas claras sobre su uso, supervisión o control.


La gobernanza de la IA se convierte en una necesidad empresarial


Durante los últimos años, la conversación sobre inteligencia artificial se ha centrado principalmente en productividad y automatización. Sin embargo, cada vez resulta más evidente que la adopción de estas tecnologías debe ir acompañada de marcos de gobernanza adecuados.


Las organizaciones necesitan responder preguntas fundamentales:


  • ¿Qué herramientas de IA están utilizando sus empleados?
  • ¿Qué datos se están introduciendo en esos sistemas?
  • ¿Existen mecanismos de supervisión humana?
  • ¿Cómo se documentan las decisiones asistidas por IA?
  • ¿Qué riesgos regulatorios y reputacionales pueden derivarse de su uso?

Estas cuestiones ya no pertenecen únicamente al ámbito tecnológico. Forman parte de la gestión del riesgo corporativo.


El cumplimiento normativo será un factor diferencial


La entrada en vigor progresiva del Reglamento Europeo de Inteligencia Artificial (RIA) está acelerando la necesidad de establecer controles internos sobre los sistemas de IA utilizados por las empresas.


En este contexto, conceptos como trazabilidad, evaluación de riesgos, supervisión humana, transparencia y responsabilidad dejan de ser recomendaciones para convertirse en requisitos estratégicos de cumplimiento.


Las organizaciones que comiencen ahora a desarrollar políticas internas de IA estarán mejor preparadas para afrontar futuras obligaciones regulatorias y demostrar diligencia ante clientes, socios comerciales y autoridades.


Del entusiasmo tecnológico a la adopción responsable


La discusión planteada por Anthropic no debería interpretarse como una llamada a detener la innovación, sino como una invitación a desarrollarla de forma responsable.


La inteligencia artificial ofrece oportunidades extraordinarias para mejorar la productividad, optimizar procesos y generar nuevas ventajas competitivas. Sin embargo, esos beneficios solo serán sostenibles si las organizaciones son capaces de gestionar adecuadamente los riesgos asociados.


Por ello, cada vez más empresas están incorporando programas de gobernanza de IA, auditorías de cumplimiento, evaluaciones de impacto y estrategias de protección de datos como parte de su transformación digital.


La pregunta ya no es si una organización utilizará inteligencia artificial, sino si está preparada para hacerlo de forma segura, conforme a la normativa y alineada con sus objetivos de negocio.


Como siempre, cuidad los datos y ¡cuidaos!
Fraudes financieros con IA: por qué las empresas deben reforzar su estrategia de ciberseguridad y protección de datos

La inteligencia artificial está transformando la operación de las empresas, pero también está elevando el nivel de sofisticación de los fraudes corporativos. En los últimos meses, los ataques dirigidos contra áreas financieras y administrativas han evolucionado hacia esquemas mucho más difíciles de detectar, especialmente aquellos que combinan ingeniería social, suplantación digital y manipulación de transferencias bancarias.


El problema ya no consiste únicamente en recibir un correo sospechoso. Hoy, los ciberdelincuentes pueden utilizar herramientas de IA para replicar estilos de escritura, automatizar conversaciones convincentes e incluso simular identidades corporativas con un nivel de precisión alarmante.


El nuevo fraude corporativo: confianza manipulada mediante IA


Muchos de los fraudes actuales explotan un factor crítico dentro de las organizaciones: la confianza en las comunicaciones internas y con proveedores.


A través de accesos indebidos a correos electrónicos, filtraciones de información o técnicas avanzadas de suplantación, los atacantes logran intervenir procesos legítimos de pago para redirigir transferencias hacia cuentas controladas por terceros. Todo ocurre sin necesidad de vulnerar directamente los sistemas bancarios.


La inteligencia artificial ha convertido estos ataques en operaciones altamente personalizadas. Los mensajes fraudulentos ya no contienen errores evidentes y suelen replicar perfectamente el lenguaje habitual de directivos, clientes o proveedores.


Protección de datos y ciberseguridad: dos áreas que ya no pueden separarse


Este tipo de incidentes demuestra que la protección de datos personales y la ciberseguridad deben abordarse como parte de una misma estrategia corporativa.


Cuando un atacante accede a correos electrónicos, bases de datos o flujos internos de información, no solo existe un riesgo financiero. También pueden generarse vulneraciones de seguridad que impliquen responsabilidades regulatorias, afectaciones reputacionales y posibles incumplimientos en materia de privacidad y gestión de información.


La realidad es que muchas empresas aún mantienen procesos críticos de autorización financiera sin controles robustos de validación o autenticación.


La prevención ya no es opcional


Frente a este escenario, las organizaciones necesitan evolucionar de modelos reactivos hacia esquemas preventivos de gobernanza digital.


Algunas medidas clave incluyen:


  • Protocolos de validación reforzada para transferencias.
  • Autenticación multifactor en sistemas críticos.
  • Capacitación continua contra ingeniería social.
  • Auditorías de seguridad y cumplimiento.
  • Evaluaciones de riesgo relacionadas con IA y manejo de datos.

Además, resulta indispensable revisar cómo se utilizan herramientas de inteligencia artificial dentro de la organización y qué controles existen sobre la información que procesan.


La IA también requiere cumplimiento legal


La adopción acelerada de inteligencia artificial dentro de empresas está generando nuevos desafíos regulatorios y de cumplimiento. No basta con implementar tecnología: es necesario evaluar riesgos legales, impactos en privacidad y responsabilidades derivadas de incidentes de seguridad.


Por ello, cada vez más organizaciones están integrando estrategias conjuntas de ciberseguridad, protección de datos y gobernanza de IA como parte de sus programas de cumplimiento corporativo.


En un entorno en el que los fraudes digitales son más sofisticados y automatizados, contar con asesoría especializada ya no representa únicamente una ventaja competitiva, sino una necesidad para proteger la continuidad operativa y reputacional de las empresas.


Como siempre, cuidad los datos y ¡cuidaos!
El error más común al usar IA en emails (y por qué puede costarte caro)

La inteligencia artificial se ha convertido en una aliada habitual para redactar emails: respuestas rápidas, textos más claros, mejor tono… Todo parece una mejora evidente en productividad.


Pero hay un error que se repite constantemente en empresas de todos los tamaños: copiar datos reales en el prompt para que la IA «mejore» el email.


Lo que parece un gesto inocente puede convertirse en una fuga de datos con implicaciones legales y reputacionales. La Agencia Española de Protección de Datos (AEPD), en sus recomendaciones sobre el uso de IA, insiste precisamente en este punto: el riesgo no está en la respuesta, sino en la información que se introduce.


El gesto más habitual (y más peligroso)


El escenario es muy común:


  • «Voy a mejorar este email a un cliente»
  • «Que lo haga más profesional»
  • «Que resuma este hilo»

Y para ello, se copia el contenido completo del correo en la herramienta de IA.


El problema es que ese contenido puede incluir:


  • datos personales de clientes o empleados,
  • información contractual,
  • datos financieros,
  • o incluso conversaciones sensibles.

En ese momento, esa información sale del entorno controlado de la empresa.


¿Qué ocurre realmente con esos datos?


No todas las herramientas de IA funcionan igual, pero la AEPD advierte de algo clave:
cuando se introduce información en estos sistemas, se puede perder el control sobre ella.


Dependiendo del proveedor, los datos pueden:


  • almacenarse temporalmente,
  • generar registros (logs),
  • o utilizarse para mejorar el servicio.

Esto no significa que siempre ocurra, pero sí que no se puede asumir que el dato desaparece tras obtener la respuesta.


El problema no es técnico, es de uso


Aquí está la clave: la mayoría de los riesgos no vienen de la tecnología, sino de cómo se utiliza.


El uso de IA en emails no es problemático por sí mismo. Lo problemático es introducir información que no debería salir del perímetro de la organización.


Por eso, la AEPD recomienda aplicar un principio básico: minimizar los datos que se introducen en herramientas de IA.


Cómo evitar el error (sin dejar de usar IA)


No se trata de dejar de usar estas herramientas, sino de usarlas mejor. Algunas buenas prácticas:


  • Evitar copiar datos reales: sustituir nombres, cifras o referencias por ejemplos ficticios.
  • Trabajar con plantillas: pedir a la IA estructuras o mejoras generales, no sobre casos reales.
  • Revisar condiciones del proveedor: entender qué ocurre con los datos introducidos.
  • Formar a los equipos: muchos errores vienen del desconocimiento, no de la mala fe.

El objetivo es claro: aprovechar la IA sin comprometer la información.


Conclusión: la productividad no puede ir por delante del control


La IA puede ayudarte a escribir mejores emails en menos tiempo. Pero ese beneficio no puede venir a costa de perder el control sobre los datos.


El error más común no es usar la herramienta, sino hacerlo sin criterio.


Porque en el día a día, una simple acción como «copiar y pegar» puede parecer insignificante…
hasta que deja de serlo.


Y, en protección de datos, ese momento suele llegar demasiado tarde.


Como siempre, cuidad los datos y ¡cuidaos!
¿Usas IA para contratar? Esto es lo que debes revisar antes de decidir

La inteligencia artificial ha llegado con fuerza a los procesos de selección: filtrado de CVs, análisis de candidatos, entrevistas automatizadas… La promesa es clara: más eficiencia, menos sesgos y decisiones más rápidas. 


Pero hay una pregunta que muchas organizaciones aún no se hacen: ¿estamos usando la IA en selección de forma legal y controlada? 


Recordemos que el Reglamento Europeo de Inteligencia Artificial (AI Act/RIA, Reglamento (UE) 2024/1689) introduce reglas muy claras, especialmente, cuando la IA afecta a decisiones laborales. 


Y aquí el nivel de exigencia sube. Ya introdujimos este tema en el blog (puedes releerlo aquí), pero hoy hablaremos del uso específico de la IA en procesos de selección. 


La IA en selección es «alto riesgo» (y no es una etiqueta menor) 


El RIA clasifica como sistemas de alto riesgo aquellos que se utilizan para: 


  • selección de candidatos,  
  • evaluación de CVs,  
  • toma de decisiones en contratación o promoción.  

Esto significa que no estamos ante una herramienta más, sino ante un sistema sujeto a obligaciones estrictas. 


¿Por qué? Porque estas decisiones tienen un impacto directo en la vida de las personas. 


No basta con que la herramienta funcione: hay que controlarla 


Uno de los mensajes clave del Reglamento es claro: usar IA no implica delegar la decisión. 


Las empresas deben garantizar: 


  • supervisión humana real,  
  • comprensión del funcionamiento del sistema,  
  • y capacidad de intervenir o corregir decisiones.  

Es decir, la IA puede ayudar… pero no sustituir completamente el criterio humano. 


El riesgo invisible: sesgos y decisiones automatizadas 


Muchos sistemas de IA aprenden de datos históricos. Y ahí está el problema: 
si los datos están sesgados, la IA puede reproducir—o incluso amplificar—esos sesgos. 


En selección, esto puede traducirse en: 


  • discriminación indirecta,  
  • exclusión sistemática de ciertos perfiles,  
  • decisiones difíciles de explicar.  

El RIA obliga a las organizaciones a evaluar y mitigar estos riesgos, no a ignorarlos. 


Transparencia: el candidato debe saberlo 


Otro punto clave: si utilizas IA en procesos de selección, debes informarlo. 


Los candidatos tienen derecho a saber: 


  • que están siendo evaluados mediante sistemas automatizados, 
  • cómo influye eso en la decisión,  
  • y qué papel tiene la intervención humana.  

No es solo una cuestión legal, también lo es de confianza. 


Revisar el proceso, no solo la herramienta 


Un error habitual es centrarse únicamente en la tecnología: «¿la herramienta cumple?» 


Pero la pregunta correcta es otra: ¿cumple todo el proceso de selección? 


El riesgo no está solo en el software, sino en cómo se integra en la toma de decisiones. 


Esto implica revisar: 


  • cómo se usa la herramienta,  
  • quién toma la decisión final,  
  • y qué evidencias puedes aportar si alguien cuestiona el proceso.  

Conclusión: la IA no elimina la responsabilidad, la aumenta 


La inteligencia artificial puede mejorar los procesos de selección, pero también introduce nuevos riesgos. 


El RIA no prohíbe su uso, pero sí deja claro algo fundamental: quien decide sigue siendo responsable, aunque use IA. 


Por eso, más allá de la eficiencia, la clave está en el control. Porque en selección de personal, no solo importa elegir bien, sino que también importa poder demostrar que se ha hecho correctamente. 


Como siempre, cuidad los datos y ¡cuidaos! 
La política de IA que funciona: menos normas, más circuito

En muchas organizaciones, la respuesta al auge de la inteligencia artificial ha sido inmediata: redactar una política interna y distribuirla en formato PDF. El problema es que, en la práctica, una política que no se integra en la operativa diaria termina siendo irrelevante. 


Mientras tanto, el uso de herramientas de IA—muchas veces fuera de los canales autorizados—sigue creciendo. El fenómeno del Shadow AI no se corrige con prohibiciones generales, sino con alternativas viables. 


La Agencia Española de Protección de Datos (AEPD), en su Política de uso de IA generativa, apunta hacia un enfoque más práctico: no se trata solo de regular, sino de establecer un marco operativo que permita el uso seguro de estas herramientas. 


El error habitual: políticas que no se pueden aplicar 


Muchas políticas de IA comparten un problema común: están bien redactadas, pero mal aterrizadas. Prohíben usos genéricos o imponen restricciones amplias, sin ofrecer soluciones concretas para el día a día. 


El resultado es previsible: los empleados siguen necesitando estas herramientas para ser más eficientes, y acaban utilizándolas fuera de los canales corporativos. 


Esto no solo incrementa el riesgo, sino que reduce la capacidad de la organización para controlar y supervisar el uso real de la IA. 


Lo que sí funciona: crear un circuito de autorización 


Frente a este enfoque, la AEPD propone una lógica distinta: permitir el uso de la IA, pero dentro de un marco estructurado y controlado. 


Una política eficaz no es solo un documento, sino un circuito de autorización y gobernanza que incluya: 


  • Casos de uso definidos: qué se puede hacer y en qué contextos.  


  • Usuarios autorizados: quién puede utilizar determinadas herramientas y para qué fines.  


  • Herramientas validadas: qué soluciones han sido evaluadas desde el punto de vista de protección de datos y seguridad.  


  • Supervisión humana: revisión en aquellos procesos donde exista mayor impacto o riesgo.  


Este enfoque permite canalizar el uso de la IA en lugar de intentar bloquearlo. 


Menos prohibición, más alternativa segura 


Uno de los mensajes clave es que prohibir herramientas rara vez funciona. Cuando no existe una alternativa clara, los usuarios buscarán soluciones por su cuenta. 


Por el contrario, cuando la organización ofrece un «camino fácil y seguro»—herramientas aprobadas, criterios claros y soporte interno—el uso no autorizado disminuye de forma natural. 


Este cambio de enfoque transforma el problema: el Shadow AI deja de ser una cuestión disciplinaria para convertirse en un problema de diseño organizativo. 


Gobernanza de IA: control sin fricción 


El reto para las empresas no es elegir entre control o productividad, sino integrar ambos elementos. Una política bien diseñada permite mantener el control sobre los datos y los riesgos; garantizar el cumplimiento del RGPD; y, al mismo tiempo, facilitar el trabajo diario de los equipos.  


La clave está en construir un sistema donde el uso correcto de la IA sea más sencillo que el uso no autorizado. 


Conclusión: la política útil es la que se usa 


En el contexto actual, tener una política de IA ya no es suficiente. Lo relevante es que esa política sea operativa, comprensible y aplicable. 


Las organizaciones que entienden esto dejan de ver la IA como un riesgo que hay que limitar y empiezan a gestionarla como una capacidad que hay que gobernar. 


Porque, en la práctica, la mejor política no es la más restrictiva, sino la que consigue algo mucho más difícil: ordenar el uso de la IA sin frenar la productividad. 


 Como siempre, cuidad los datos y ¡cuidaos! 
Revisión Textos Legales Web