Dinamarca da un paso valiente contra los deepfakes: ¿la era del copyright personal ha comenzado?

En un contexto internacional marcado por el auge de las tecnologías de inteligencia artificial generativa y la proliferación de contenidos manipulados—especialmente los conocidos deepfakes—, Dinamarca ha sorprendido al mundo con una propuesta legislativa pionera: reconocer a cada persona derechos de autor sobre su imagen, voz y cuerpo. Este enfoque, profundamente innovador, busca dotar a los ciudadanos de herramientas legales más efectivas para frenar el uso no autorizado de sus características personales en entornos digitales, especialmente ante la amenaza que representa la IA generativa.


¿En qué consiste esta propuesta de ley?


Dinamarca está dispuesta a modificar su legislación en materia de derechos de autor para permitir que cualquier individuo pueda reclamar la titularidad sobre la explotación no autorizada de su imagen, voz o incluso movimientos corporales generados artificialmente.


La iniciativa surge como respuesta a la creciente difusión de videos falsos creados mediante IA, algunos de ellos extremadamente realistas, que suplantan rostros, voces y gestos de personas reales —famosas o no— sin su consentimiento. La normativa danesa, aún en fase de desarrollo, podría constituir una base legal sólida para exigir la retirada de contenidos deepfake, solicitar indemnizaciones por daños morales o patrimoniales y, en algunos casos, emprender acciones penales.


¿Por qué es revolucionaria?


Tradicionalmente, los sistemas jurídicos occidentales no han reconocido derechos de autor sobre la apariencia o la voz de una persona, dado que el copyright está reservado a «obras» con originalidad y autoría. Las personas físicas disponen de mecanismos como el derecho a la propia imagen o al honor, pero estos derechos no tienen la misma fuerza automática ni vocación preventiva que el copyright.


Dinamarca propone fusionar el enfoque de los derechos de la personalidad con la lógica del derecho de autor y, así, permitir que un individuo pueda actuar como si fuera titular de una obra cuando se explota su identidad digital. Esto abriría la puerta a mecanismos de takedown similares a los que ya existen en plataformas como YouTube para proteger obras musicales o audiovisuales.


¿Qué pasa en otros países?


  • En Estados Unidos, algunos estados como California o Illinois han aprobado leyes específicas para proteger la «voz» o el «aspecto» de las personas, pero desde la óptica del derecho civil y no del copyright.
  • En la Unión Europea, los derechos a la imagen y a la protección de datos (como el artículo 8 de la Carta de Derechos Fundamentales de la UE) ofrecen una cierta cobertura, pero no otorgan un control automático ni un derecho de explotación patrimonial.
  • En España, el derecho a la propia imagen (LO 1/1982, de 5 de mayo) y la protección de datos (RGPD y LOPDGDD) son las herramientas disponibles, pero no permiten reclamar una «autoría» sobre nuestra voz o cuerpo. Sería necesaria una reforma legal de calado para incorporar esta perspectiva.

¿Un camino hacia la soberanía digital individual?


La propuesta danesa abre un nuevo paradigma jurídico, que reconoce que en la era digital el individuo no solo necesita proteger su intimidad, sino también ejercer control económico y moral sobre su identidad digital. Si prospera, podría marcar el inicio de un nuevo enfoque europeo para enfrentar los retos que plantea la IA generativa, los deepfakes y la manipulación de contenidos.


El debate está servido: ¿deberíamos tener copyright sobre nosotros mismos?


Como siempre, cuidad los datos y ¡cuidaos!


Para leer la noticia, haga clic aquí.
Multa por reincidencia: otra oportunidad perdida para cumplir el RGPD

Se revela una preocupante reincidencia en el incumplimiento de las obligaciones legales en materia de protección de datos establecidas en la LOPDGDD y el RGPD por parte de una empresa que ya fue sancionada con anterioridad por el mismo motivo.


Antecedentes


En una resolución previa, la AEPD ya sancionó a la empresa y le ordenó adoptar medidas correctoras—entre ellas, adecuar su política de privacidad en la web y los contratos a los requisitos del artículo 13 del RGPD. Sin embargo, la empresa no solo no ejecutó dichas medidas, sino que además ignoró múltiples requerimientos de la AEPD—algunos notificados electrónicamente y otros devueltos por Correos— demostrando una conducta claramente negligente e incluso evasiva.


Esta falta de respuesta dio pie a la apertura de un nuevo procedimiento por incumplimiento de la resolución dictada por la AEPD (artículo 58.2.d) del RGPD), que faculta a las autoridades de control a ordenar el cumplimiento de la normativa en un plazo determinado. La reiterada omisión de estas órdenes constituye una infracción muy grave según el artículo 72.1.m) de la LOPDGDD, sancionable con multas que pueden alcanzar los 20 millones de euros o el 4% del volumen de negocio global.


A pesar de que la sanción impuesta finalmente ascendió a 900 euros—reducida a 540 euros tras el reconocimiento de responsabilidad y el pago voluntario conforme al artículo 85 de la LPACAP—, el hecho más significativo no es el importe económico, sino la reiteración del incumplimiento y la actitud obstruccionista de la empresa.


El historial refleja una falta de diligencia en sus obligaciones como responsable del tratamiento de datos, lo cual incrementa su nivel de responsabilidad según los criterios del artículo 83.2 del RGPD, especialmente en cuanto a la intencionalidad, reincidencia y falta de cooperación con la autoridad.


Además, la AEPD ha reiterado que el reconocimiento de la infracción no exime a Cubillo Gallego, S.L. de cumplir efectivamente las medidas correctoras, lo que refleja el carácter persistente y estructural de la obligación de cumplimiento normativo en esta materia.


Conclusión


Este caso es un claro recordatorio de que la falta de cumplimiento continuado puede implicar sanciones sucesivas, y que la AEPD no cesará en su labor supervisora hasta que las entidades infractoras se alineen con el marco normativo europeo. Ignorar las resoluciones de la autoridad supervisora no solo genera consecuencias legales inmediatas, sino que además debilita la confianza de los ciudadanos en la protección de sus datos personales.


Como siempre, cuidad los datos y ¡cuidaos!


Para leer la resolución, haga clic aquí.

Desconexión digital y salud mental: El TSJ de Galicia se pronuncia

El Tribunal Superior de Justicia de Galicia (TSJG), en su reciente Sentencia nº2292/2025, de 25 de abril, declara que la empresa Greenalia S.A. vulneró el derecho a la desconexión digital y a la integridad moral de una trabajadora que se encontraba de baja médica por trastorno de ansiedad.


El Tribunal confirma que enviarle correos laborales durante ese periodo atentó contra su dignidad y le impone el pago de una indemnización de 1.500 € por daños y perjuicios.


Antecedentes


La empleada, que presentó su baja voluntaria en abril de 2024, denunció haber recibido comunicaciones laborales mientras estaba en situación de incapacidad temporal, pues tenía diagnosticado un trastorno de ansiedad.


Durante este tiempo, si bien no le exigieron respuesta inmediata, diversos compañeros le remitieron correos electrónicos sobre cuestiones de trabajo. Sin embargo, la empresa no adoptó medidas para evitarlo.


El TSJ de Galicia subraya la importancia del derecho a la desconexión digital, recogido en el artículo 88 de la Ley Orgánica 3/2018. Este derecho no solo protege al trabajador de tener que responder a mensajes fuera de su jornada, sino que también impone a la empresa una obligación activa de abstenerse de enviar comunicaciones laborales durante el tiempo de descanso, vacaciones o situaciones como una baja médica.


En este caso, la Sala argumenta que la falta de respeto a ese derecho, en un contexto de vulnerabilidad emocional acreditada por informes médicos, agrava el estado de los empleados y supone una intromisión en el derecho fundamental a la integridad moral (art. 15 CE).


Aunque la empresa alegó que no exigía respuesta inmediata y que los correos formaban parte de hilos ya iniciados, el Tribunal entiende que el simple hecho de recibir esas comunicaciones, estando de baja, representa una forma de presión y una falta de respeto al espacio personal y al proceso de recuperación de la trabajadora. Por lo tanto, el Tribunal rechaza que la falta de exigencia de respuesta obligatoria por parte de la trabajadora exima a la empresa de su responsabilidad


La sentencia aclara que el derecho a la desconexión no es una mera cortesía empresarial, sino un componente clave del bienestar laboral y la salud mental. Obliga a la empresa a prevenir intrusiones que comprometan la recuperación del trabajador o afecten su vida personal.


Aunque se revocan parcialmente otras afirmaciones de la sentencia anterior—no se aprecian vulneraciones del derecho a la integridad física ni al honor—, el TSJ de Galicia mantiene la condena por vulneración de la integridad moral y la obligación de indemnizar a la trabajadora.


Conclusión


Esta resolución reafirma que el incumplimiento del derecho a la desconexión digital puede suponer una violación de derechos fundamentales, y marca un precedente importante para empresas y trabajadores.


Como siempre, cuidad los datos y ¡cuidaos!


Para consultar la resolución, haga clic aquí.

Datos expuestos por error: sanción por una grave negligencia en la gestión de información personal

La Agencia Española de Protección de Datos (AEPD) ha impuesto una sanción de 35.000€ a ALVEA Soluciones Tecnológicas, S.L. por una infracción grave del artículo 5.1.f) del RGPD, relacionada con la falta de medidas adecuadas para garantizar la seguridad y confidencialidad de los datos personales.


Todo comenzó con una reclamación presentada en octubre de 2024, en la que se alegaba que la empresa enviaba correos a candidatos incluyendo un formulario de Google para recabar sus datos personales (nombre, apellidos, DNI) y, junto a él, un enlace a una hoja de cálculo con los datos de más de 10.000 personas, accesible para cualquiera que lo tuviera. La información no estaba protegida, lo que supone una vulneración clara del principio de confidencialidad.


La empresa admitió que el error se produjo cuando un técnico de selección, recién incorporado, añadió por accidente un enlace interno no controlado. Si bien la empresa tomó medidas correctivas tras recibir el requerimiento de la AEPD—restringió el acceso al enlace, actualizó procedimientos, y mejoró el control de acceso a la información—, la Agencia consideró que estas medidas se adoptaron a posteriori, y no existían controles previos eficaces para evitar el incidente.


Por ello, la AEPD decidió imponer una multa de 35.000€, fundamentada en la vulneración del artículo 5.1.f) del RGPD, que exige tratar los datos personales con medidas técnicas y organizativas apropiadas para garantizar su seguridad, incluida la protección frente al tratamiento no autorizado. Además, la infracción se tipifica como muy grave según el artículo 83.5.a) del RGPD y el artículo 72 de la LOPDGDD.


Se tuvieron en cuenta varios factores agravantes para determinar la cuantía:


  • La gravedad del incidente, al afectar a 10.837 personas y comprometer datos especialmente sensibles como el DNI.
  • La negligencia, al no haberse previsto mecanismos que evitaran este tipo de fallos, siendo una empresa con un volumen de negocio elevado y dedicada precisamente al tratamiento de datos de terceros.
  • La falta de medidas preventivas previas, lo que evidenció una cultura de cumplimiento deficiente en el manejo de información personal.

Conclusión


Este caso demuestra que un simple error en el manejo de enlaces puede derivar en una grave infracción del RGPD. La protección de datos exige medidas preventivas reales, no solo reacciones a posteriori. Con esta sanción, la AEPD refuerza la importancia de garantizar la confidencialidad desde el diseño.


Como siempre, cuidad los datos y ¡cuidaos!


Para consultar la resolución, haga clic aquí.

El derecho a desconectar no se negocia: sanción a LVMH por uso indebido del móvil de una empleada

La Agencia Española de Protección de Datos (AEPD) ha impuesto una sanción de 70.000€ a LVMH Iberia por obligar a una empleada a usar su teléfono móvil personal para fines laborales, incluso en contra de su voluntad. Esta actuación constituye una vulneración tanto del Reglamento General de Protección de Datos (RGPD) como del derecho a la desconexión digital previsto en la LOPDGDD.


La afectada se vio forzada a utilizar su número de teléfono personal para participar en grupos de WhatsApp corporativos, a la espera de un teléfono de empresa que nunca se le entregó. Un día antes de iniciar sus vacaciones, comunicó por escrito y verbalmente su intención de dejar de usar su móvil personal para temas de trabajo, se salió de varios grupos y reiteró que esperaba disponer del dispositivo corporativo prometido.


Sin embargo, al día siguiente, mientras disfrutaba de su día libre, fue incluida sin consentimiento en un nuevo grupo de WhatsApp de la empresa, en el que permaneció hasta su despido. Ante esta situación, presentó una reclamación ante la AEPD.


La empresa, por su parte, justificó su actuación asegurando que adoptó una «postura garantista» y que los grupos solo incluían a empleados, lo que consideraban una medida adecuada y necesaria para la operativa diaria. También alegaron que, en general, los trabajadores acceden a estos grupos con dispositivos corporativos, y que el uso del teléfono personal es algo «excepcional y transitorio».


No obstante, la AEPD consideró que hubo una doble infracción:


  • Violación del 6.1 RGPD, por utilizar datos personales (el número de teléfono privado) sin base legal válida ni consentimiento explícito.
  • Vulneración del derecho a la desconexión digital ( 88 LOPDGDD), por obligar a la empleada a participar en comunicaciones laborales incluso durante sus vacaciones, sin respetar los límites del descanso personal.

Como consecuencia, la AEPD impuso una multa inicial de 70.000€, que quedó reducida a 42.000€, tras el reconocimiento de responsabilidad y al pago voluntario por parte de la empresa.


Conclusión


Este caso marca un precedente importante en el ámbito laboral digital: las empresas no pueden imponer el uso de dispositivos personales para el trabajo sin consentimiento claro y revocable, y deben respetar el derecho a la desconexión digital, especialmente fuera del horario laboral o en periodos de descanso.


Cabe recordar a todas las organizaciones que la gestión de grupos de WhatsApp u otras herramientas informales no exime del cumplimiento del RGPD, y que la comodidad operativa no justifica la invasión de la vida privada de los empleados.


Como siempre, cuidad los datos y ¡cuidaos!


Para consultar la resolución, haga clic aquí.

¿Tu chatbot cumple la ley? Riesgos legales de automatizar la atención al cliente con IA.

En plena era de la digitalización, cada vez más empresas optan por automatizar su atención al cliente mediante chatbots e inteligencia artificial (IA). Esta tecnología permite responder a los usuarios en tiempo real, reducir costes operativos y mejorar la disponibilidad del servicio. Pero, si bien tiene sus beneficios, su uso plantea riesgos legales significativos, especialmente en lo relativo a la protección de datos personales.


Chatbots y datos personales: ¿Qué obligaciones legales existen?


Los chatbots que interactúan con usuarios suelen recoger datos como nombre, correo electrónico, número de teléfono, preferencias de consumo o incluso información sensible. Esto los convierte en sistemas de tratamiento de datos personales, lo que se debe aplicar el Reglamento General de Protección de Datos (RGPD) y la Ley Orgánica de Protección de Datos y Garantía de los Derechos Digitales (LOPDGDD).


Por tanto, si tu empresa utiliza un chatbot, debe asegurarse de:


  • Informar al usuario de forma clara y visible sobre la identidad del responsable del tratamiento, la finalidad, la base jurídica y los derechos que puede ejercer ( 13 RGPD).
  • Contar con una base legal válida para tratar los datos. En muchos casos, será el consentimiento, pero también podría aplicarse la ejecución de un contrato o el interés legítimo, siempre que se haya realizado un análisis previo de ponderación.
  • Garantizar la posibilidad de ejercer derechos como el acceso, oposición o supresión, incluso cuando el contacto se haya producido a través de un sistema automatizado.

Incumplimientos comunes detectados


Algunos de los incumplimientos frecuentes relacionados con el uso de chatbots serían:


  • Falta de transparencia: muchos bots no informan adecuadamente al usuario sobre qué datos están recogiendo ni con qué fin.
  • Ausencia de mecanismos para ejercer derechos: si el chatbot no permite redirigir al usuario a un canal de atención humana o formular solicitudes de derechos ARCOPOL, se infringe el RGPD.
  • Grabación de conversaciones sin justificación: almacenar las interacciones sin una finalidad clara ni límite temporal constituye una infracción de los principios de limitación y minimización del tratamiento ( 5 RGPD).

Además, si el chatbot toma decisiones automatizadas con efectos significativos sobre el usuario (por ejemplo, denegar un servicio o priorizar atención), es necesario aplicar garantías adicionales según el art. 22.3 RGPD, como la intervención humana y el derecho a obtener una explicación.


¿Y si el chatbot usa IA generativa o modelos predictivos?


La integración de modelos de lenguaje avanzados (como los que permiten respuestas naturales o personalizadas) puede requerir una Evaluación de Impacto relativa a la Protección de Datos (EIPD), especialmente si se trata de tratamientos innovadores, masivos o potencialmente intrusivos.


Actualmente, también deberá tenerse en cuenta el Reglamento Europeo de Inteligencia Artificial (RIA), que clasifica los sistemas de IA según su nivel de riesgo y exige requisitos específicos de transparencia y supervisión.


Buenas prácticas para usar chatbots con garantías legales


  • Implementar una política de privacidad específica para el canal de atención automatizada.
  • Habilitar siempre la posibilidad de escalado a un agente humano.
  • Asegurar la minimización de datos y la retención limitada.
  • Registrar el tratamiento en el Registro de Actividades y revisar contratos con proveedores externos.

En definitiva, automatizar la atención al cliente con chatbots es una decisión estratégica acertada, pero solo si va acompañada de un cumplimiento normativo sólido y proactivo. No hacerlo puede suponer sanciones, pérdida de confianza y riesgos reputacionales. Como siempre en Derecho Digital: tecnología, sí, pero con garantías.


Como siempre, cuidad los datos y ¡cuidaos!

IA y Privacidad: el futuro ya está aquí

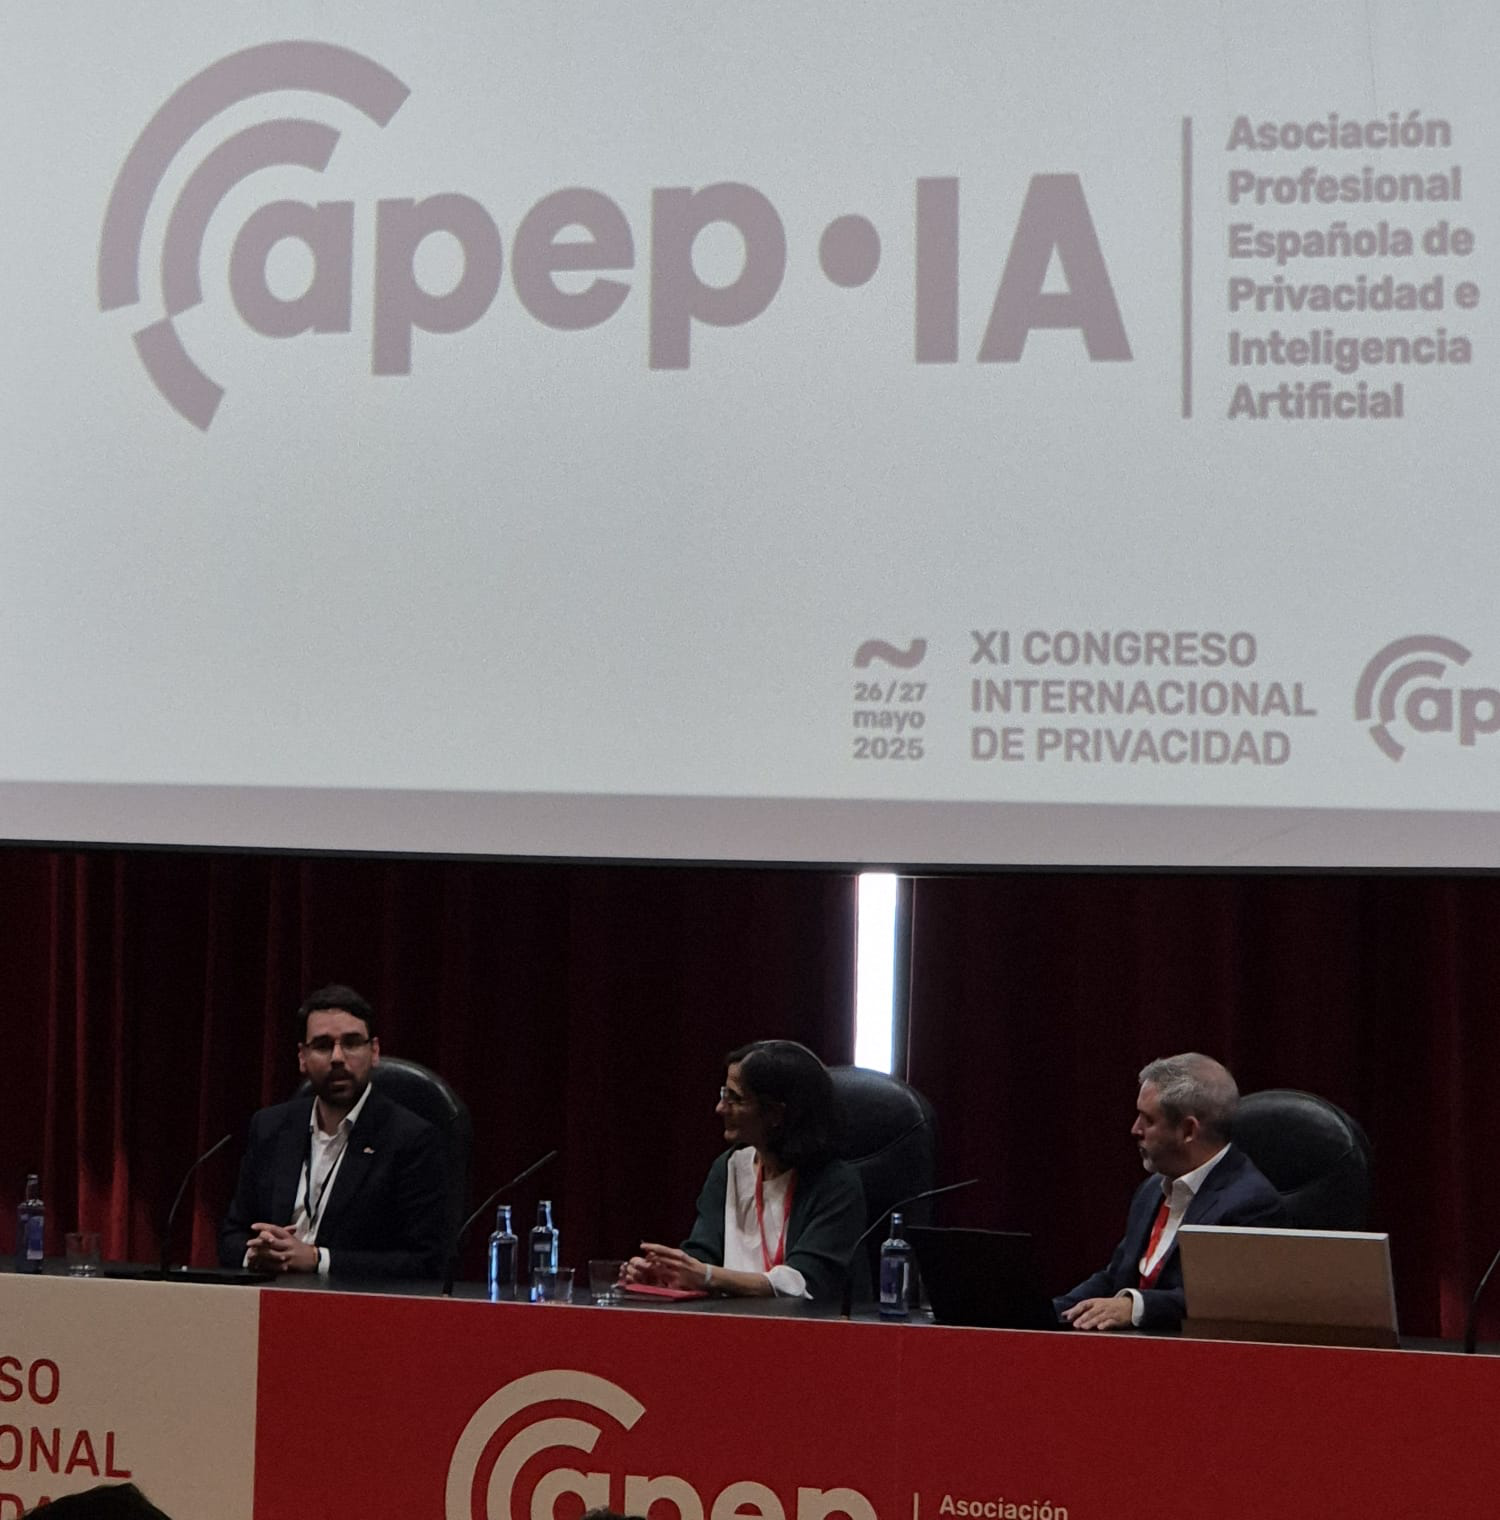
La semana pasada, el equipo de Tecnolawyer tuvo el privilegio de asistir al XI Congreso Internacional de Privacidad organizado por la Asociación Profesional Española de Privacidad (APEP) en A Coruña. Este evento, considerado el más relevante del sector en España, reunió a más de 250 profesionales para debatir sobre los desafíos emergentes en privacidad, con un foco especial en el impacto de la inteligencia artificial (IA) en la protección de datos y la gobernanza digital.


IA y privacidad: un debate entre innovación y derechos fundamentales


Uno de los ejes centrales del Congreso fue la tensión entre la necesidad de innovación tecnológica y la protección de los derechos fundamentales. Miguel Valle del Olmo, representante de España en la Unión Europea, abogó por un equilibrio entre ambos aspectos, destacando que la regulación no debe ser vista como un obstáculo, sino como un marco que garantice la competitividad sin sacrificar la privacidad ciudadana .


Por otro lado, Leonardo Cervera, secretario general del Supervisor Europeo de Protección de Datos, defendió firmemente el enfoque normativo europeo frente a desafíos tecnológicos que amenazan la dignidad humana, subrayando que la innovación debe mejorar los derechos fundamentales .


El papel esencial de los profesionales de la privacidad


Marcos Judel, presidente de APEP, enfatizó la importancia de los expertos en privacidad en la implementación responsable de la IA, señalando que "en el viaje hacia la implantación responsable de la inteligencia artificial es fundamental reconocer el papel de los expertos en privacidad".


Durante el Congreso, se abordaron temas como la necesidad de un marco jurídico claro y uniforme, evitando solapamientos entre organismos reguladores como la AEPD y la AESIA, y se discutió sobre la importancia de evitar posibles "dobles sanciones" o "dobles inspecciones en el tratamiento de datos con inteligencia artificial.


Relevancia para las pymes españolas


Para las pequeñas y medianas empresas (pymes) en España, estos debates son especialmente pertinentes. La implementación de sistemas de IA debe ir acompañada de una comprensión profunda de las normativas de privacidad para evitar sanciones y proteger la reputación empresarial. La figura del Delegado de Protección de Datos (DPO) se vuelve fundamental en este contexto, actuando como puente entre la innovación tecnológica y el cumplimiento normativo.


Compromiso Tecnolawyer


Desde Tecnolawyer, reafirmamos nuestro compromiso con la privacidad, la seguridad de la información y el derecho laboral digital. Nuestra participación en el Congreso APEP 2025 nos ha proporcionado valiosas perspectivas que aplicaremos en nuestro asesoramiento a pymes, ayudándolas a navegar por el complejo panorama de la IA y la protección de datos.

¿Sigues enviando Excels con datos personales por email? Esto es lo que deberías saber (y evitar)

Dos resoluciones recientes de la Agencia Española de Protección de Datos (AEPD) han puesto en evidencia algo que muchas empresas —incluidas farmacias— aún no han entendido del todo: los datos personales no pueden circular por correo electrónico sin protección.


Los casos sancionados afectan a farmacias que, en su operativa diaria, intercambiaban correos electrónicos con listados de residentes de centros geriátricos, incluyendo nombre, apellidos, tipo de absorbente (pañales) y otra información sensible, sin ninguna clase de cifrado. Los archivos iban en Excel, abiertos y sin contraseña. En algunos casos, incluso se compartían usuarios y contraseñas para acceder a plataformas que contienen información sanitaria.


¿Por qué esto es grave?


Este hecho vulnera el art. 32 del Reglamento General de Protección de Datos (RGPD), el cual obliga a aplicar medidas técnicas adecuadas para garantizar la seguridad de los datos personales. No hablamos de un capricho burocrático: los datos de salud se protegen especialmente debido a su sensibilidad y su uso indebido puede tener consecuencias personales y sociales muy graves.


¿Y qué dijo la AEPD?


En ambas resoluciones (EXP202414366 y EXP202414356), la AEPD dejó claro que el uso de medios electrónicos no seguros para transmitir datos personales constituye una infracción. Si bien las farmacias intentaron escudarse en que no eran responsables del tratamiento, los hechos demostraron lo contrario, dado que accedían a los datos, los consultaban, los usaban y los almacenaban.


La AEPD indicó que ambas farmacias realizaban esta actividad en su condición de responsables del tratamiento, dado que eran las que determinaban los fines y medios de dicha actividad. Todo ello sin los contratos adecuados, sin una Evaluación de Impacto de Protección de Datos (EIPD) válida y, lo más llamativo, sin cifrado en los correos.


¿Qué implica cifrar un correo electrónico?


Significa que el contenido del mensaje (y los archivos adjuntos) solo pueden ser leídos por el destinatario previsto. Si alguien intercepta el email, verá un galimatías. Esto se puede hacer fácilmente con herramientas como archivos comprimidos con contraseña (ej. ZIP con contraseña fuerte) o servicios de correo seguro.


Conclusión


  • Si manejas datos personales —más aún si son de salud— el cifrado ya no es opcional, es obligatorio.
  • Enviar un Excel con nombres y datos médicos sin cifrar es lo mismo que enviar la ficha clínica de una persona por una postal abierta. No es aceptable, ni legal.
  • Si crees que «esto no me aplica porque yo solo sigo instrucciones», recuerda: si accedes y usas los datos, eres corresponsable.

Proteger la privacidad no es solo cumplir una norma, es respetar la dignidad de las personas. Y eso empieza por tomar en serio la seguridad, incluso (y sobre todo) en algo tan cotidiano como un email.


Como siempre, cuidad los datos y ¡cuidaos!


Para leer las resoluciones, haga clic aquí y aquí.

Privacidad en peligro: sancionan a una inmobiliaria por espiar buzones sin consentimiento

Un extrabajador de ESTUDIO ALCAZAR DEL GENIL 2022, S.L denunció a la inmobiliaria ante la AEPD por haber sido obligado a tomar fotos de buzones de comunidades de vecinos para crear una base de datos de posibles clientes, sin permiso ni información previa a los afectados. Al negarse, fue despedido.


Durante la investigación, la AEPD confirmó que se recopilaron datos personales (nombres, direcciones, puertas y plantas) sin consentimiento y que se subieron a una base de datos utilizada con fines comerciales.


Fundamentos Jurídicos Clave


¿Qué se considera un dato personal?


Según el Reglamento General de Protección de Datos (RGPD), cualquier información que identifique o pueda identificar a una persona, como nombre, dirección o incluso datos de un buzón, se considera dato personal.


¿Qué se entiende como tratamiento de datos?


El tratamiento de datos implica cualquier acción sobre esos datos: recogerlos, almacenarlos, usarlos, etc.


¿Se puede hacer lo que hizo la empresa?


No. El artículo 6 del RGPD exige una base legal para tratar datos personales. Por ejemplo, el consentimiento del afectado, un contrato, una obligación legal o un interés legítimo que no dañe los derechos del ciudadano.


En este caso, la empresa no tenía ninguna base legal, ya que no pidió permiso ni informó a los vecinos, y tampoco se trataba de una fuente pública ni había otro motivo que lo justificara.


Infracción


La AEPD concluye que Estudio Alcázar cometió una infracción muy grave por tratar datos personales sin base legal (art. 6 RGPD), además de ser consciente de la infracción (art. 83.2.b) RGPD), pues la supervisora del extrabajador le reconoció que esta práctica formaba parte de la metodología implementada para la gestión de zonas.


Además, la inmobiliaria no informó a los titulares de los datos recabados ningún tipo de información sobre dicho tratamiento. Esto supone una vulneración del art. 14 RGPD, el cual establece la obligación del responsable del tratamiento de proporcionar información clara y accesible al interesado cuando los datos personales no han sido obtenidos directamente de él.


Sanción


La AEPD impuso una sanción de 20.000€, que, tras el reconocimiento de su responsabilidad y pago voluntario, quedó reducida a 12.000€.


Conclusión


Este caso pone en evidencia algo fundamental: el nombre del buzón es un dato protegido por ley. Nadie puede recopilar esa información sin el permiso del titular para usarla con fines comerciales. Las empresas tienen la obligación de respetar su privacidad y solo pueden usar sus datos cuando tienen una base legal clara. Si no es así, se enfrentan a sanciones como esta.


Como siempre, cuidad los datos y ¡cuidaos!


Para leer la resolución, haga clic aquí.

Revisión Textos Legales Web